










Microsoft прекратила работу семнадцати доменов, использовавших омоглифы для атак - «Новости» » Интернет технологии
sitename
Впервые в оптоволокне свет столкнулся со звуком — квантовые компьютеры дождались прорыва - «Новости сети»
ИИ поставил крест на традиционном реверс-инжиниринге игр — decomp.dev прекращает работу - «Новости сети»
Поддельный WhatsApp набрал в Google Play более 500 000 загрузок - «Новости сети»
Nvidia без спроса открыла ИИ-агентам доступ к управлению видеокартой и играми на ПК пользователя - «Новости сети»
Digital Foundry: похоже, в GTA VI наконец исправили проблему, которая преследовала игры Rockstar со времён GTA IV - «Новости сети»
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Microsoft прекратила работу семнадцати доменов, использовавших омоглифы для атак - «Новости»

Специалисты компании Microsoft сообщили, что им удалось увести в оффлайн 17 доменов, принадлежавших мошенникам. Домены использовались для компрометации корпоративной переписки (BEC) и для атак на некоторых клиентов Office 365.


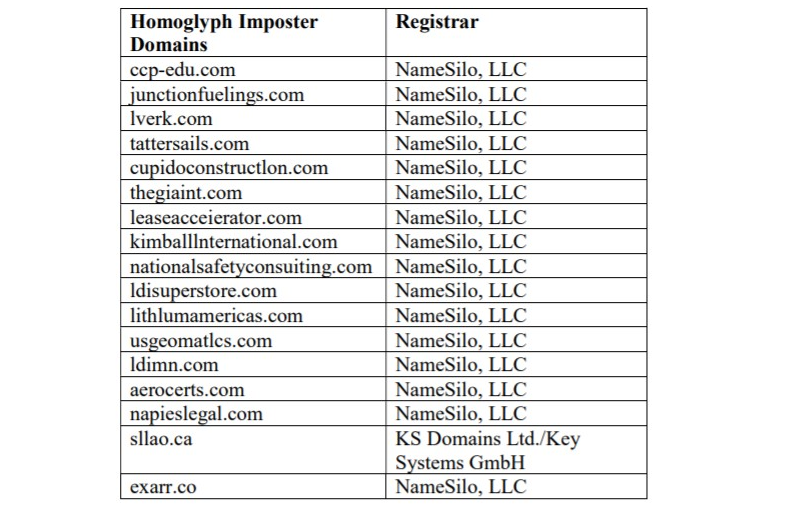
Согласно судебным документам, опубликованным изданием The Record, все закрытые домены были намеренно зарегистрированы с использованием омоглифов — графически одинаковых или похожих друг на друга символов, имеющих разное значение. К примеру, наиболее распространенные омоглифы, используемые хакерами, основываются на замене прописной «I» на строчную «l» или «0» на прописную «O». Таким образом домены маскируются под ресурсы настоящих компаний и организаций, но на самом деле их написание немного отличается.


«Расследование началось с жалобы клиента на BEC-атаку и вскоре выявило, что та же преступная группа создала 17 вредоносных доменов с омоглифами, которые были зарегистрированы на третьих лиц, — говорят в Microsoft. — Обвиняемые используют вредоносные омоглифические домены наряду с украденными учетными данными клиентов для незаконного доступа к их учетным записям, отслеживания трафика электронной почты, сбора информации о незавершенных финансовых транзакциях и чтобы выдать себя за пользователей O365. Все это в попытке заставить жертв перевести свои средства преступникам».

Microsoft прекратила работу семнадцати доменов, использовавших омоглифы для атак - «Новости»

Список доменов

Следователи полагают, что хак-группа, стоявшая за этими атаками, действовала из Западной Африки и использовала домены с омоглифами, чтобы выдавать себя за сотрудников или руководителей различных компаний, а затем обманывать других сотрудников, их клиентов или подрядчиков, чтобы те отправляли свои платежи на адрес мошенников.
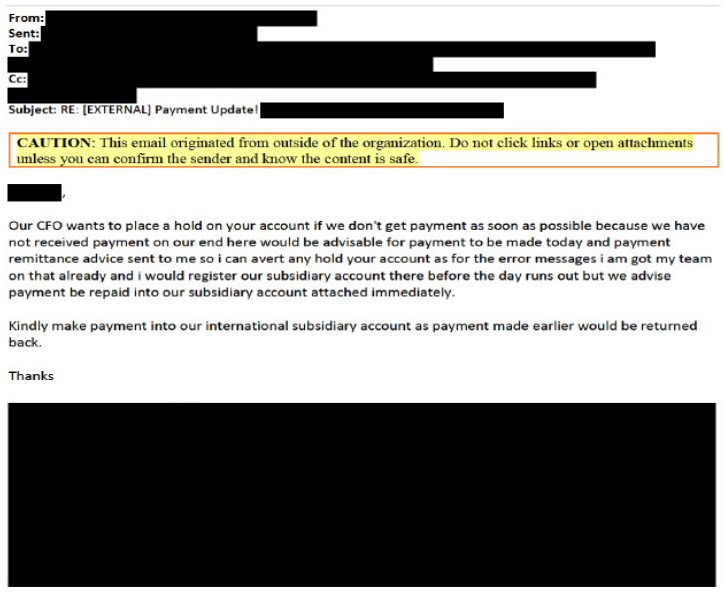


Пример письма мошенников

Согласно ежегодному отчету ФБР о преступлениях в интернете, в 2020 году, как и в предыдущие годы, наибольшее число проблем было связано с так называемым EAC- и BEC-скамом (Email Account Compromise и Business Email Compromise). В прошлом году такие аферы стали причиной убытков в размере 1,8 миллиарда долларов, что составило около 43% от всех потерянных средств за прошлый год.
Специалисты компании Microsoft сообщили, что им удалось увести в оффлайн 17 доменов, принадлежавших мошенникам. Домены использовались для компрометации корпоративной переписки (BEC) и для атак на некоторых клиентов Office 365. Согласно судебным документам, опубликованным изданием The Record, все закрытые домены были намеренно зарегистрированы с использованием омоглифов — графически одинаковых или похожих друг на друга символов, имеющих разное значение. К примеру, наиболее распространенные омоглифы, используемые хакерами, основываются на замене прописной «I» на строчную «l» или «0» на прописную «O». Таким образом домены маскируются под ресурсы настоящих компаний и организаций, но на самом деле их написание немного отличается. «Расследование началось с жалобы клиента на BEC-атаку и вскоре выявило, что та же преступная группа создала 17 вредоносных доменов с омоглифами, которые были зарегистрированы на третьих лиц, — говорят в Microsoft. — Обвиняемые используют вредоносные омоглифические домены наряду с украденными учетными данными клиентов для незаконного доступа к их учетным записям, отслеживания трафика электронной почты, сбора информации о незавершенных финансовых транзакциях и чтобы выдать себя за пользователей O365. Все это в попытке заставить жертв перевести свои средства преступникам». Список доменов Следователи полагают, что хак-группа, стоявшая за этими атаками, действовала из Западной Африки и использовала домены с омоглифами, чтобы выдавать себя за сотрудников или руководителей различных компаний, а затем обманывать других сотрудников, их клиентов или подрядчиков, чтобы те отправляли свои платежи на адрес мошенников. Пример письма мошенников Согласно ежегодному отчету ФБР о преступлениях в интернете, в 2020 году, как и в предыдущие годы, наибольшее число проблем было связано с так называемым EAC- и BEC-скамом (Email Account Compromise и Business Email Compromise). В прошлом году такие аферы стали причиной убытков в размере 1,8 миллиарда долларов, что составило около 43% от всех потерянных средств за прошлый год.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: