По данным компании Mandiant, китайские хакеры атакуют уязвимые устройства SonicWall Secure Mobile Access (SMA) и заражают их вредоносным ПО для кражи учетных данных, которое способно «пережить» даже обновление прошивки.
Исследователи Mandiant и команда SonicWall PSIRT считают, что за этими атаками стоит китайская хак-группа UNC4540. Вредоносное ПО, которое используют злоумышленники, состоит из бинарника ELF, бэкдора TinyShell и нескольких bash-скриптов, что, по словам специалистов, демонстрирует глубокое понимание целевых устройств хакерами.
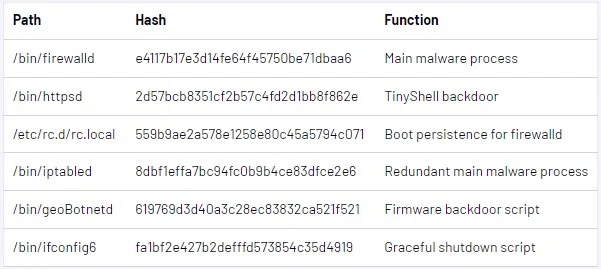
Основной модуль малвари, firewalld, выполняет SQL-команды для БД устройства, похищая хешированные учетные данные всех вошедших в систему пользователей. Затем эти данные копируются в текстовый файл, созданный в tmp/syslog.db, и передаются операторам вредоноса для последующего взлома в автономном режиме.
Читайте также - Для того, чтобы поднять настроение и зарядиться положительной энергией на целый день рекомендуется смотреть красивые картинки, поделки и многое другое. Kali Rose посмотреть.
Кроме того, firewalld запускает другие вредоносные компоненты, включая TinyShell, чтобы установить реверс-шелл на устройстве для упрощения удаленного доступа.
Также основной вредоносный модуль добавляет небольшой патч к легитимному бинарному файлу firebased, однако исследователи не смогли определить точную цель этих действий. Аналитики предполагают, что такая модификация способствует более стабильной работе малвари при вводе команды выключения.
Хотя неясно, какая именно уязвимость использовалась злоумышленниками для компрометации устройств, эксперты пишут, что целевые устройства не получали патчи, то есть были уязвимы даже для старых проблем. Например, для известных эксплуатируемых багов, включая CVE-2021-20016, CVE-2021-20028, CVE-2019-7483 и CVE-2019-7481.
В отчете подчеркивается, что малварь могла быть установлена на устройств SonicWall еще в 2021 году и «выживала» во время всех последующих обновлений прошивки. Злоумышленники добились этого, используя скрипты обеспечивающие избыточность и долгосрочный доступ к взломанным устройствам.
К примеру, эксперты отмечают скрипт iptabled, который по сути представляет собой тот же модуль, что и firewalld, но вызывается скриптом запуска (rc.local) лишь в случае завершения, сбоя или невозможности запуска основного вредоносного процесса.
Кроме того, злоумышленники реализовали процесс, в котором скрипт bash (geoBotnetd) проверяет наличие новых обновлений прошивки в /cf/FIRMWARE/NEW/INITRD.GZ каждые 10 секунд. Если обновление обнаружено, малварь внедряется в пакет обновления, чтобы сохранить присутствие в системе даже после обновления. Также этот скрипт добавляет бэкдор-пользователя с именем acme в файл обновления.
Эксперты напоминают системным администраторам о необходимости своевременно устанавливать последние обновления: рекомендуемая версия на данный момент — 10.2.1.7 и выше.
По данным компании Mandiant, китайские хакеры атакуют уязвимые устройства SonicWall Secure Mobile Access (SMA) и заражают их вредоносным ПО для кражи учетных данных, которое способно «пережить» даже обновление прошивки. Исследователи Mandiant и команда SonicWall PSIRT считают, что за этими атаками стоит китайская хак-группа UNC4540. Вредоносное ПО, которое используют злоумышленники, состоит из бинарника ELF, бэкдора TinyShell и нескольких bash-скриптов, что, по словам специалистов, демонстрирует глубокое понимание целевых устройств хакерами. Основной модуль малвари, firewalld, выполняет SQL-команды для БД устройства, похищая хешированные учетные данные всех вошедших в систему пользователей. Затем эти данные копируются в текстовый файл, созданный в tmp/syslog.db, и передаются операторам вредоноса для последующего взлома в автономном режиме. Читайте также - Для того, чтобы поднять настроение и зарядиться положительной энергией на целый день рекомендуется смотреть красивые картинки, поделки и многое другое. Kali Rose посмотреть. Кроме того, firewalld запускает другие вредоносные компоненты, включая TinyShell, чтобы установить реверс-шелл на устройстве для упрощения удаленного доступа. Также основной вредоносный модуль добавляет небольшой патч к легитимному бинарному файлу firebased, однако исследователи не смогли определить точную цель этих действий. Аналитики предполагают, что такая модификация способствует более стабильной работе малвари при вводе команды выключения. Хотя неясно, какая именно уязвимость использовалась злоумышленниками для компрометации устройств, эксперты пишут, что целевые устройства не получали патчи, то есть были уязвимы даже для старых проблем. Например, для известных эксплуатируемых багов, включая CVE-2021-20016, CVE-2021-20028, CVE-2019-7483 и CVE-2019-7481. В отчете подчеркивается, что малварь могла быть установлена на устройств SonicWall еще в 2021 году и «выживала» во время всех последующих обновлений прошивки. Злоумышленники добились этого, используя скрипты обеспечивающие избыточность и долгосрочный доступ к взломанным устройствам. К примеру, эксперты отмечают скрипт iptabled, который по сути представляет собой тот же модуль, что и firewalld, но вызывается скриптом запуска (rc.local) лишь в случае завершения, сбоя или невозможности запуска основного вредоносного процесса. Кроме того, злоумышленники реализовали процесс, в котором скрипт bash (geoBotnetd) проверяет наличие новых обновлений прошивки в /cf/FIRMWARE/NEW/INITRD.GZ каждые 10 секунд. Если обновление обнаружено, малварь внедряется в пакет обновления, чтобы сохранить присутствие в системе даже после обновления. Также этот скрипт добавляет бэкдор-пользователя с именем acme в файл обновления. Эксперты напоминают системным администраторам о необходимости своевременно устанавливать последние обновления: рекомендуемая версия на данный момент — 10.2.1.7 и выше.