










Группа Dark Caracal использует новый бэкдор Poco RAT - «Новости» » Интернет технологии
sitename
«Хьюстон, у нас проблемы»: возвращение американцев на Луну в 2028 году может сорваться из-за забуксовавшего разработчика скафандров - «Новости сети»
Huawei начала выпускать датчики изображения: 50-Мп матрица HiSilicon обнаружилась в серийной камере - «Новости сети»
NASA отправит на Луну ядерный луноход — он будет искать лёд и готовить площадку для лунной базы - «Новости сети»
Шпионский скандал разрастается: Дженсен Хуанг сознался в супружеской измене — Nvidia запустила расследование - «Новости сети»
Запуск World of Warcraft: Forever установил рекорд по числу одновременных игроков за всю историю WoW - «Новости сети»
ИИ-агенты OpenAI создали эксплоиты для 948 уязвимостей в ядре Linux - «Новости»
Apple будет проверять весь публичный контент в iCloud - «Новости»
Власти США запретили федеральным ведомствам использовать ПО Acronis - «Новости»
Synology предупреждает о вымогательских атаках, нацеленных на NAS - «Новости»
Хостинг-провайдер Beget сообщил об уничтожении облачной инфраструктуры после кибератаки - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Видео уроки » Группа Dark Caracal использует новый бэкдор Poco RAT - «Новости»

Хак-группа Dark Caracal, действующая с 2012 года, сменила инструментарий и тактику атак, рассказывают специалисты Positive Technologies. К такому выводу эксперты пришли, изучив бэкдор Poco RAT, который ранее не связывали с какими-либо преступными группами.


В 2024 году эксперты обнаружили кампанию с использованием Poco RAT — бэкдора, позволяющего удаленно управлять устройством жертвы. Атаки были направлены на испаноговорящих пользователей, о чем свидетельствуют язык фишинговых писем и содержание вредоносных вложений. Свое название малварь получила по наименованию используемых библиотек POCO для C++.


Основными странами, из которых в публичные песочницы загружались образцы малвари, оказались Венесуэла, Чили, Доминиканская Республика и Колумбия.


Так, жертва получала письмо с уведомлением о необходимости оплатить квитанцию, а во вложении был документ-приманка, название которого имитировало финансовые взаимоотношения между жертвой и фишинговой организацией. Такие приманки не обнаруживались антивирусом и имели размытый (нечеткий) внешний вид, что побуждало неопытных пользователей открыть документ, после чего автоматически скачивался архив .rev.


Внутри архива содержался дроппер, название которого совпадало с названием документа-приманки, что укрепляло доверие жертвы. Основная задача дроппера — подготовить и запустить Poco RAT, не оставляя следов на диске.
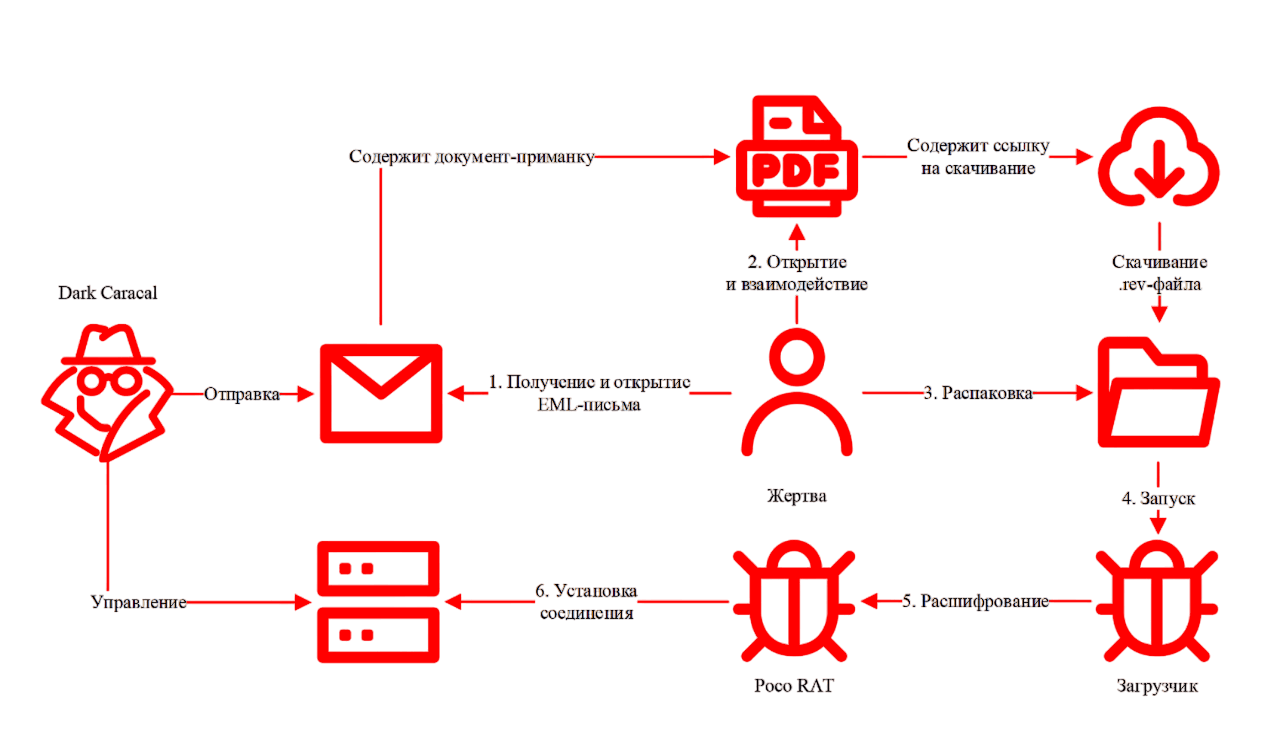


Исследователи отмечают, что Dark Caracal по заказу взламывает правительственные и военные структуры, активистов, журналистов и коммерческие организации. Основным инструментом для атак группы является троян удаленного доступа Bandook, который используется исключительно Dark Caracal.


Также подчеркивается, что распространение образцов Bandook прекратилось именно тогда, когда специалисты начинали фиксировать образцы Poco RAT, имеющие функциональные сходства с предшественником и использующие схожую сетевую инфраструктуру.


«Мы предполагаем, что рассматриваемая кампания является продолжением деятельности группировки Dark Caracal и отражает ее попытки адаптироваться к современным методам защиты. В течение восьми месяцев (с июня 2024 года) было выявлено 483 вредоносных семпла Poco RAT — значительно больше, чем образцов Bandook, которых было обнаружено 355 в период с февраля 2023 по сентябрь 2024 года. Этот сдвиг может указывать на изменение тактики группировки и переход к массовым рассылкам с использованием нового инструмента», — комментирует Денис Казаков, специалист группы киберразведки TI-департамента экспертного центра безопасности Positive Technologies.
Хак-группа Dark Caracal, действующая с 2012 года, сменила инструментарий и тактику атак, рассказывают специалисты Positive Technologies. К такому выводу эксперты пришли, изучив бэкдор Poco RAT, который ранее не связывали с какими-либо преступными группами. В 2024 году эксперты обнаружили кампанию с использованием Poco RAT — бэкдора, позволяющего удаленно управлять устройством жертвы. Атаки были направлены на испаноговорящих пользователей, о чем свидетельствуют язык фишинговых писем и содержание вредоносных вложений. Свое название малварь получила по наименованию используемых библиотек POCO для C . Основными странами, из которых в публичные песочницы загружались образцы малвари, оказались Венесуэла, Чили, Доминиканская Республика и Колумбия. Так, жертва получала письмо с уведомлением о необходимости оплатить квитанцию, а во вложении был документ-приманка, название которого имитировало финансовые взаимоотношения между жертвой и фишинговой организацией. Такие приманки не обнаруживались антивирусом и имели размытый (нечеткий) внешний вид, что побуждало неопытных пользователей открыть документ, после чего автоматически скачивался архив .rev. Внутри архива содержался дроппер, название которого совпадало с названием документа-приманки, что укрепляло доверие жертвы. Основная задача дроппера — подготовить и запустить Poco RAT, не оставляя следов на диске. Исследователи отмечают, что Dark Caracal по заказу взламывает правительственные и военные структуры, активистов, журналистов и коммерческие организации. Основным инструментом для атак группы является троян удаленного доступа Bandook, который используется исключительно Dark Caracal. Также подчеркивается, что распространение образцов Bandook прекратилось именно тогда, когда специалисты начинали фиксировать образцы Poco RAT, имеющие функциональные сходства с предшественником и использующие схожую сетевую инфраструктуру. «Мы предполагаем, что рассматриваемая кампания является продолжением деятельности группировки Dark Caracal и отражает ее попытки адаптироваться к современным методам защиты. В течение восьми месяцев (с июня 2024 года) было выявлено 483 вредоносных семпла Poco RAT — значительно больше, чем образцов Bandook, которых было обнаружено 355 в период с февраля 2023 по сентябрь 2024 года. Этот сдвиг может указывать на изменение тактики группировки и переход к массовым рассылкам с использованием нового инструмента», — комментирует Денис Казаков, специалист группы киберразведки TI-департамента экспертного центра безопасности Positive Technologies.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Palmer
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: