D-Link снова отказалась исправлять критический баг, теперь в 60 000 роутеров - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Учебник CSS » Преимущества стилей » D-Link снова отказалась исправлять критический баг, теперь в 60 000 роутеров - «Новости»

Недавно компания D-Link сообщила, что не будет выпускать патчи для критической уязвимости в устаревших NAS (CVE-2024-10914). Теперь с такой же проблемой столкнутся владельцы 60 000 уязвимых роутеров D-Link, поддержка которых уже была прекращена. Уязвимость, позволяющая удаленному неаутентифицированному злоумышленнику изменить пароль любого пользователя и получить полный контроль над устройством, не будет исправлена.


Сразу несколько уязвимостей были обнаружены в D-Link DSL6740C независимым ИБ-исследователем Чайо-Линь Ю (Chaio-Lin Yu), который передал информацию о проблемах в Тайваньский CERT (TWCERTCC). Поддержка упомянутых устройств была прекращена в начале 2024 года.


  • CVE-2024-11068 (9,8 балла по шкале CVSS): позволяет неаутентифицированным злоумышленникам изменить пароль любого пользователя с помощью привилегированного доступа к API. В итоге атакующий получит свободный доступ к веб-сервисам, SSH и Telnet.

  • CVE-2024-11067 (7,5 балла по шкале CVSS): path traversal баг позволяет неаутентифицированным злоумышленникам читать произвольные системные файлы, узнать MAC-адрес устройства и пытаться войти в систему, используя учетные данные по умолчанию.

  • CVE-2024-11066 (7,2 балла по шкале CVSS): злоумышленники с правами администратора могут выполнять произвольные команды в ОС хоста через определенную веб-страницу.


Разработчики D-Link уже опубликовали посвященный этим багам бюллетень безопасности, в котором сообщили, что не будут выпускать патчи. Компания лишь рекомендует пользователям отказаться от эксплуатации устаревших и уязвимых устройств, заменив их более новыми моделями.


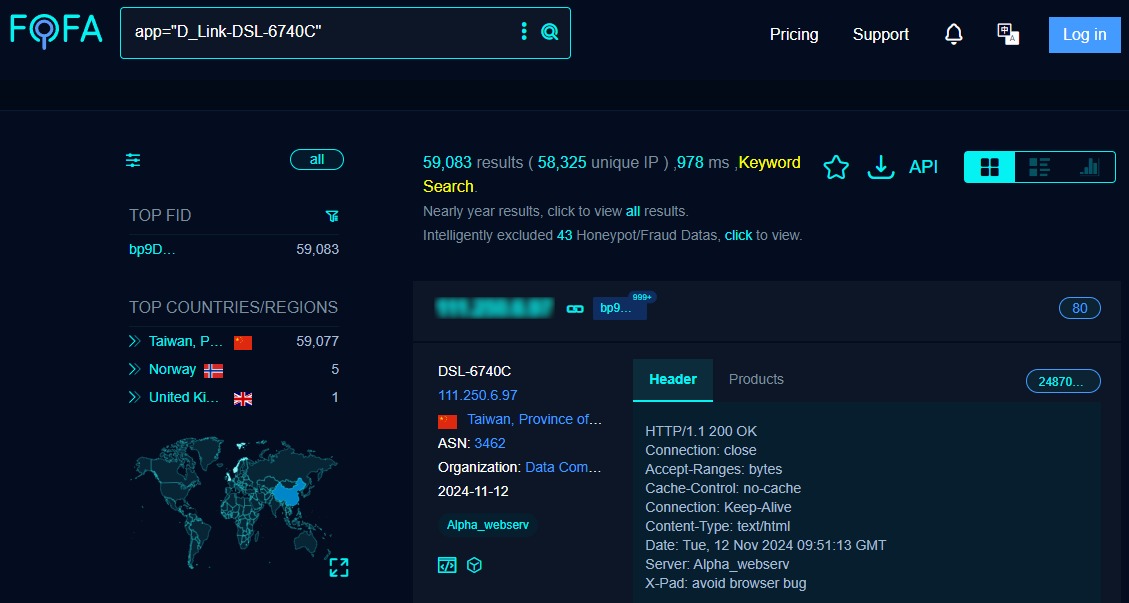
Поиск через FOFA показывает, что в интернете до сих пор можно обнаружить около 60 000 уязвимых устройств D-Link DSL6740C, большинство из которых находятся на Тайване.


Также стоит отметить, что упомянутую выше критическую проблему CVE-2024-10914 в NAS компании D-Link, о которой стало известно несколько дней назад, уже начали эксплуатировать хакеры.


По информации специалистов Shadowserver, злоумышленники начали атаковать уязвимость 12 ноября 2024 года, и исследователи настоятельно рекомендуют срочно изолировать уязвимые девайсы от интернета.


Напомним, что эта ошибка затрагивает несколько моделей NAS:


  • DNS-320 версии 1.00;

  • DNS-320LW версии 1.01.0914.2012;

  • DNS-325 версий 1.01 и 1.02;

  • DNS-340L версии 1.08.


Недавно компания D-Link сообщила, что не будет выпускать патчи для критической уязвимости в устаревших NAS (CVE-2024-10914). Теперь с такой же проблемой столкнутся владельцы 60 000 уязвимых роутеров D-Link, поддержка которых уже была прекращена. Уязвимость, позволяющая удаленному неаутентифицированному злоумышленнику изменить пароль любого пользователя и получить полный контроль над устройством, не будет исправлена. Сразу несколько уязвимостей были обнаружены в D-Link DSL6740C независимым ИБ-исследователем Чайо-Линь Ю (Chaio-Lin Yu), который передал информацию о проблемах в Тайваньский CERT (TWCERTCC). Поддержка упомянутых устройств была прекращена в начале 2024 года. CVE-2024-11068 (9,8 балла по шкале CVSS): позволяет неаутентифицированным злоумышленникам изменить пароль любого пользователя с помощью привилегированного доступа к API. В итоге атакующий получит свободный доступ к веб-сервисам, SSH и Telnet. CVE-2024-11067 (7,5 балла по шкале CVSS): path traversal баг позволяет неаутентифицированным злоумышленникам читать произвольные системные файлы, узнать MAC-адрес устройства и пытаться войти в систему, используя учетные данные по умолчанию. CVE-2024-11066 (7,2 балла по шкале CVSS): злоумышленники с правами администратора могут выполнять произвольные команды в ОС хоста через определенную веб-страницу. Разработчики D-Link уже опубликовали посвященный этим багам бюллетень безопасности, в котором сообщили, что не будут выпускать патчи. Компания лишь рекомендует пользователям отказаться от эксплуатации устаревших и уязвимых устройств, заменив их более новыми моделями. Поиск через FOFA показывает, что в интернете до сих пор можно обнаружить около 60 000 уязвимых устройств D-Link DSL6740C, большинство из которых находятся на Тайване. Также стоит отметить, что упомянутую выше критическую проблему CVE-2024-10914 в NAS компании D-Link, о которой стало известно несколько дней назад, уже начали эксплуатировать хакеры. По информации специалистов Shadowserver, злоумышленники начали атаковать уязвимость 12 ноября 2024 года, и исследователи настоятельно рекомендуют срочно изолировать уязвимые девайсы от интернета. Напомним, что эта ошибка затрагивает несколько моделей NAS: DNS-320 версии 1.00; DNS-320LW версии 1.01.0914.2012; DNS-325 версий 1.01 и 1.02; DNS-340L версии 1.08.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: