✔В ДИТ Москвы заявили, что опубликованные хакерами данные — это компиляция - «Новости»
Специалисты Data Leakage & Breach Intelligence (DLBI) сообщили, что в сети опубликован текстовый файл с названием «Департамент информационных технологий города Москвы_2023.csv».
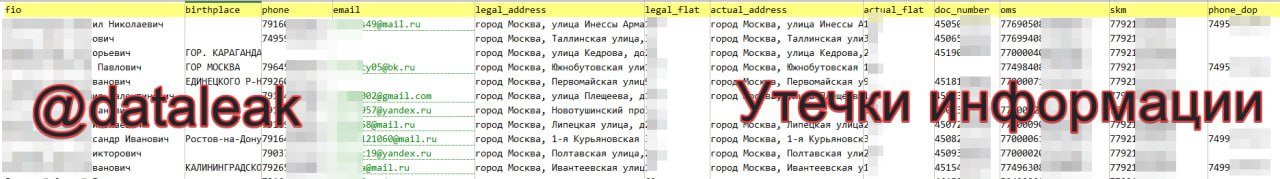
По данным экспертов, этот файл содержит 13 462 446 строк, включая:
- ФИО;
- номера телефонов (7,2 млн уникальных номеров);
- email-адреса (4,8 млн уникальных адресов, более 16 000 email-адресов находятся в домене @mos.ru);
- адреса регистрации и фактического места жительства;
- даты рождения;
- серии и номера паспортов или свидетельств о рождении;
- данные о месте рождения.
«По нашей информации этот дамп давно находился в продаже и закрытом обмене, немного в другом формате. Более полный дамп содержит еще номера полисов ОМС и социальной карты москвича», — сообщили в DLBI, добавив, что информация датирована сентябрем 2023 года.
Напомним, что в апреле 2024 года хак-группа DumpForums заявляла о взломе сервера Департамента информационных технологий города Москвы (mos[.]ru/dit/).
Тогда злоумышленники утверждали, что похитили около 40 ТБ данных. В своем Telegram-канале группировка писала, что взлом якобы произошел еще год назад, и все это время хакеры оставались в сети ДИТ, так как все попытки закрыть им доступ оказались «тщетны».
Теперь в пресс-службе ДИТ Москвы сообщили «Коммерсанту», что появившийся в сети файл представляет собой компиляцию данных, полученных в ходе взлома других систем, а также сведений из открытых источников.
«Специалисты департамента информационных технологий совместно с вендорами и представителями регуляторов изучают опубликованную в интернете информацию. Сбоев в работе систем, фактов нарушения целостности, доступности или конфиденциальности информации также не зафиксировано», — заявили в ДИТ Москвы.
В свою очередь основатель DLBI, Ашот Оганесян рассказал журналистам, что дамп «с большой долей вероятности является частью крупной утечки, происшедшей летом-осенью прошлого года». По его словам, хакеры заявили о взломе ряда городских ресурсов (ЕМИАС, ИС УДРВС, портал мэра Москвы, СУДИР и так далее) в апреле 2024 года.
Как уже упоминалось выше, по данным DLBI, с конца 2023 года в закрытой продаже циркулирует более полный вариант дампа, но постепенное снижение цены на эту базу «свидетельствовало о разочаровании мошенников в возможности ее продать и бесполезности содержащихся в ней данных».
UPD.
Специалисты DLBI опубликовали в своем Telegram-канале дополнительную информацию об этой утечке. Исследователи пишут, что обнаружили в файле свои собственные данные, а также данные родственников, но часть информации в файле намерено искаженна. Ниже цитируем их сообщение полностью.
«1. Этот файл содержит некоторую часть (больше трети) намеренно искаженных данных. У части телефонных номеров заменены отдельные цифры, а в датах рождения год уменьшен на 2 или 3. Кроме того, файл содержит много дублей, поэтому реальное количество уникальных номеров телефонов почти в два раза меньше общего количества строк в файле.
Подчеркиваем, что речь идет о том, что некий торговец данными специально испортил один из вариантов дампа, выдержка из которого потом и попала в открытый доступ в виде этого файла. Точно такие же махинации с данными уже были замечены ранее на других дампах, распространяемых одним и тем же источником.
2. Данные в этом файле представляют собой выборку из “приватного” дампа, содержащего больше полей. Помимо уже упомянутых ранее номеров полисов ОМС и социальной карты москвича, полный дамп содержит другие малоинформативные поля (например, vote_deg2021, covid_vaccinated и др.).
3. Те строки в файле, которые не подверглись намеренному искажению, представляют собой действительный набор персональных данных реальных людей. Мы смогли обнаружить свои собственные данные и данные наших родственников. Причем, в “приватном” дампе для этих записей содержится такой набор флагов, который не мог быть взят из других, ранее известных утечек.
4. Достоверно нельзя утверждать, что утечка произошла именно из инфраструктуры Департамента информационных технологий города Москвы (ДИТ), но однозначно это не “компиляция различных фрагментов данных, опубликованных ранее в открытых источниках и ресурсах”, о которой пишут (а по факту просто цитируют официальное заявление ДИТ) доморощенные разоблачители фейков, не имеющие никакого отношения к анализу утечек.
Как уже было написано выше, нет никаких известных (а тем более “опубликованных ранее в открытых источниках”) других утечек, где содержались бы флаги mosru, gos_employee, emias, ag (Активный Гражданин), номера социальных карт москвичей и т.п.».