










Positive Technologies: выплаты за bug bounty в РФ сопоставимы с мировыми - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Самоучитель CSS » Изображения » Positive Technologies: выплаты за bug bounty в РФ сопоставимы с мировыми - «Новости»

Компания Positive Technologies подвела итоги работы платформы по поиску уязвимостей Standoff 365 Bug Bounty, запущенной в 2022 году. За полтора года количество размещенных программ увеличилось с 2 до 53, а размер вознаграждения составляет от 9000 до 3 000 000 рублей в зависимости от уровня опасности уязвимости. Специалисты отмечают, что максимальные выплаты сопоставимы с аналогичными вознаграждениями на мировых площадках.


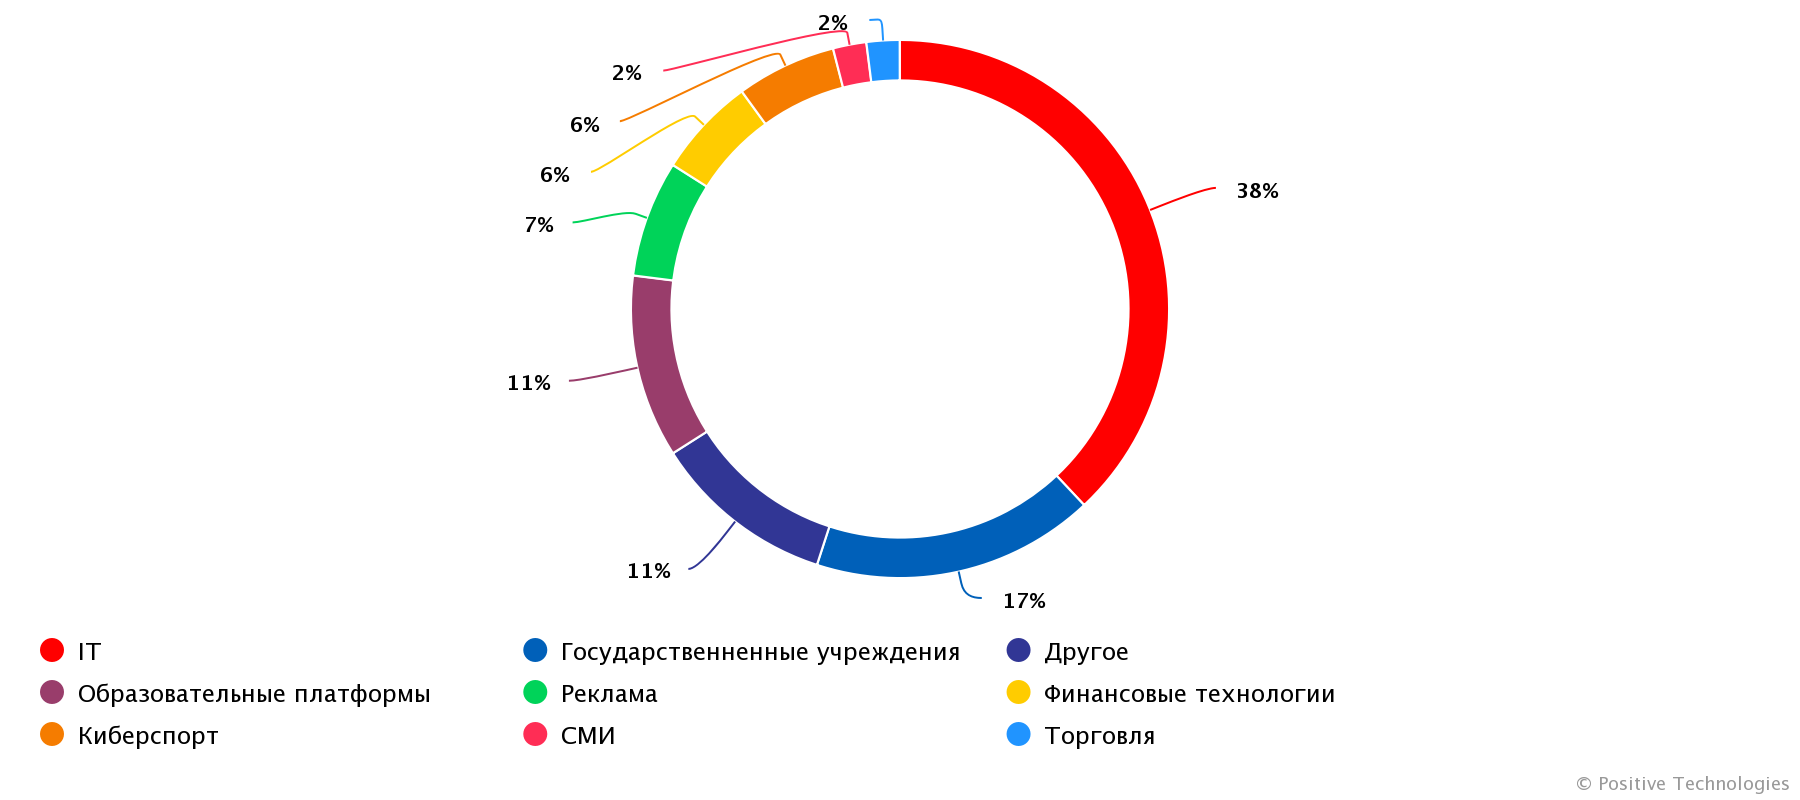
На текущий момент на платформе разместили свои программы bug bounty организации из разных отраслей: IT, торговля, финансы, государственные учреждения. Наибольшее количество программ представлено в секторе IT (38%), среди государственных учреждений (17%) и образовательных платформ (11%).


С момента открытия на платформе зарегистрировалось 7537 исследователей. Суммарно багхантеры отправили 1479 принятых компаниями отчетов, из которых 10% (152) были с критически опасными уязвимостями и 19% (287) — с высокой степенью опасности.


За полтора года работы платформы исследователи нашли уязвимости 71 типа по классификации CWE (Common Weakness Enumeration) в веб-приложениях. Самым распространенным недостатком стал CWE-79 —Improper neutralization of input during web page generation (Cross-site scripting), который занял первое место по популярности и попал в 22% отчетов.


Что касается выплат, в компании рассказывают, что от программы к программе метрика пиковой выплаты может сильно различаться. Так, в одном случае за критическую уязвимость могут выплатить несколько тысяч рублей, а в другой — несколько миллионов. Размеры вознаграждений зависят от самой компании: ее доходов, информации, с которой она работает, масштаба.


Как выяснилось, IT-компании и организации из финансовой сферы выплатили хакерам больше, чем компании из других отраслей, представленных на платформе. На них суммарно приходится 81% вознаграждений, хотя количественно они представлены лишь в 44% программ.
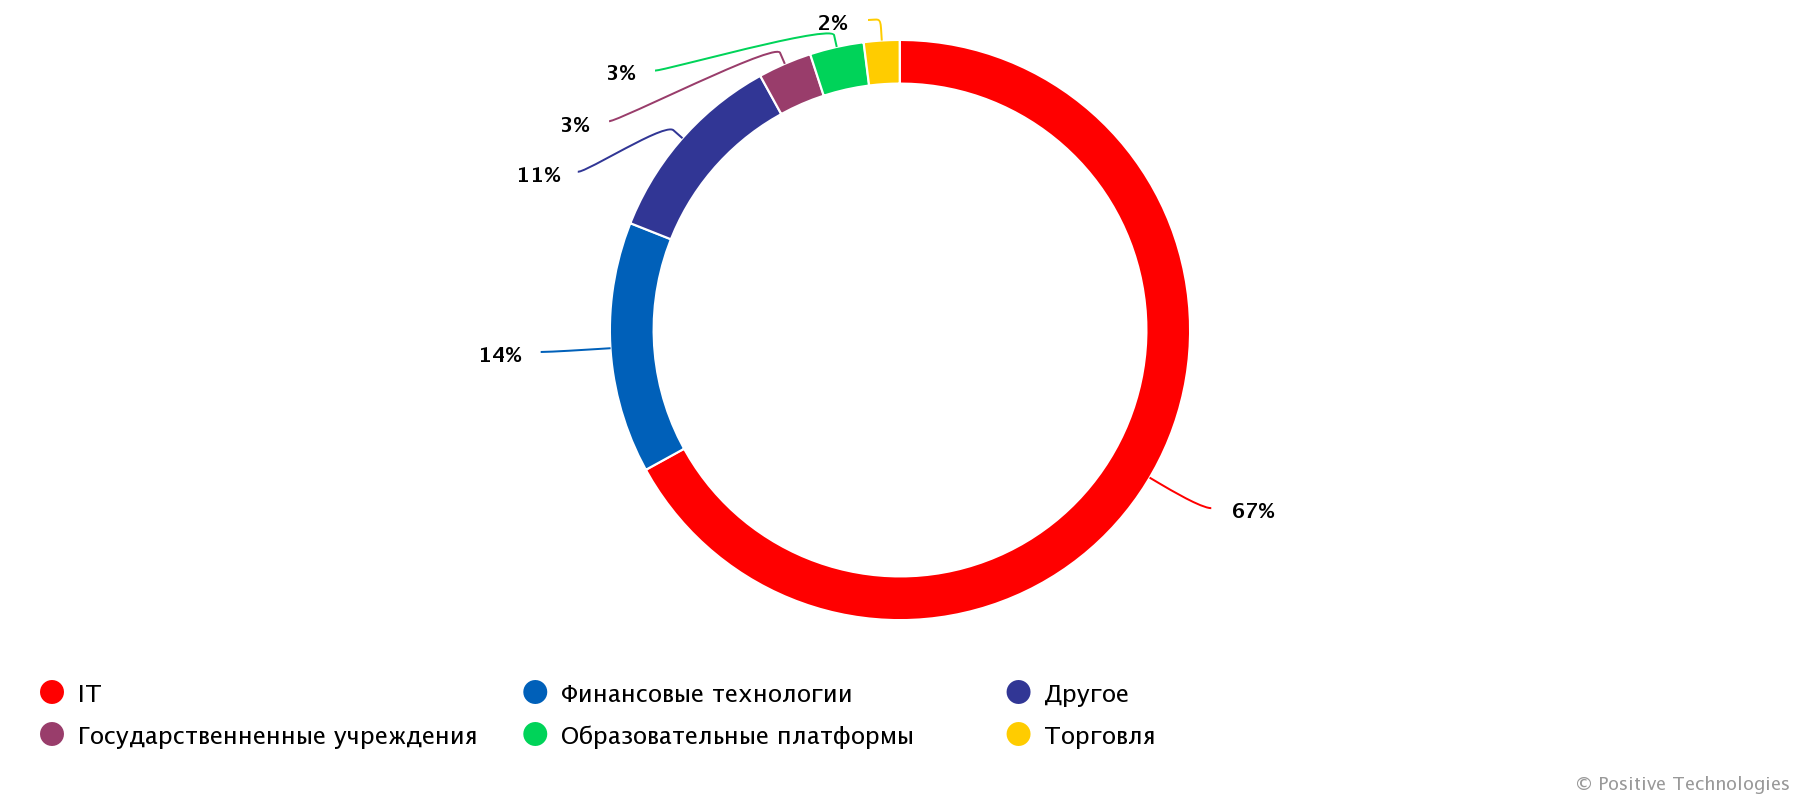


Доля каждой отрасли по общей сумме вознаграждений

«Мы отмечаем, что уровень выплат на зарубежных платформах сопоставим с аналогичными программами на Standoff 365 Bug Bounty. Например, на платформе HackerOne вознаграждения по ним могут составлять до 20 тыс. долл. в зависимости от компании — участника программы», — комментирует Григорий Прохоров, аналитик исследовательской группы департамента аналитики Positive Technologies.
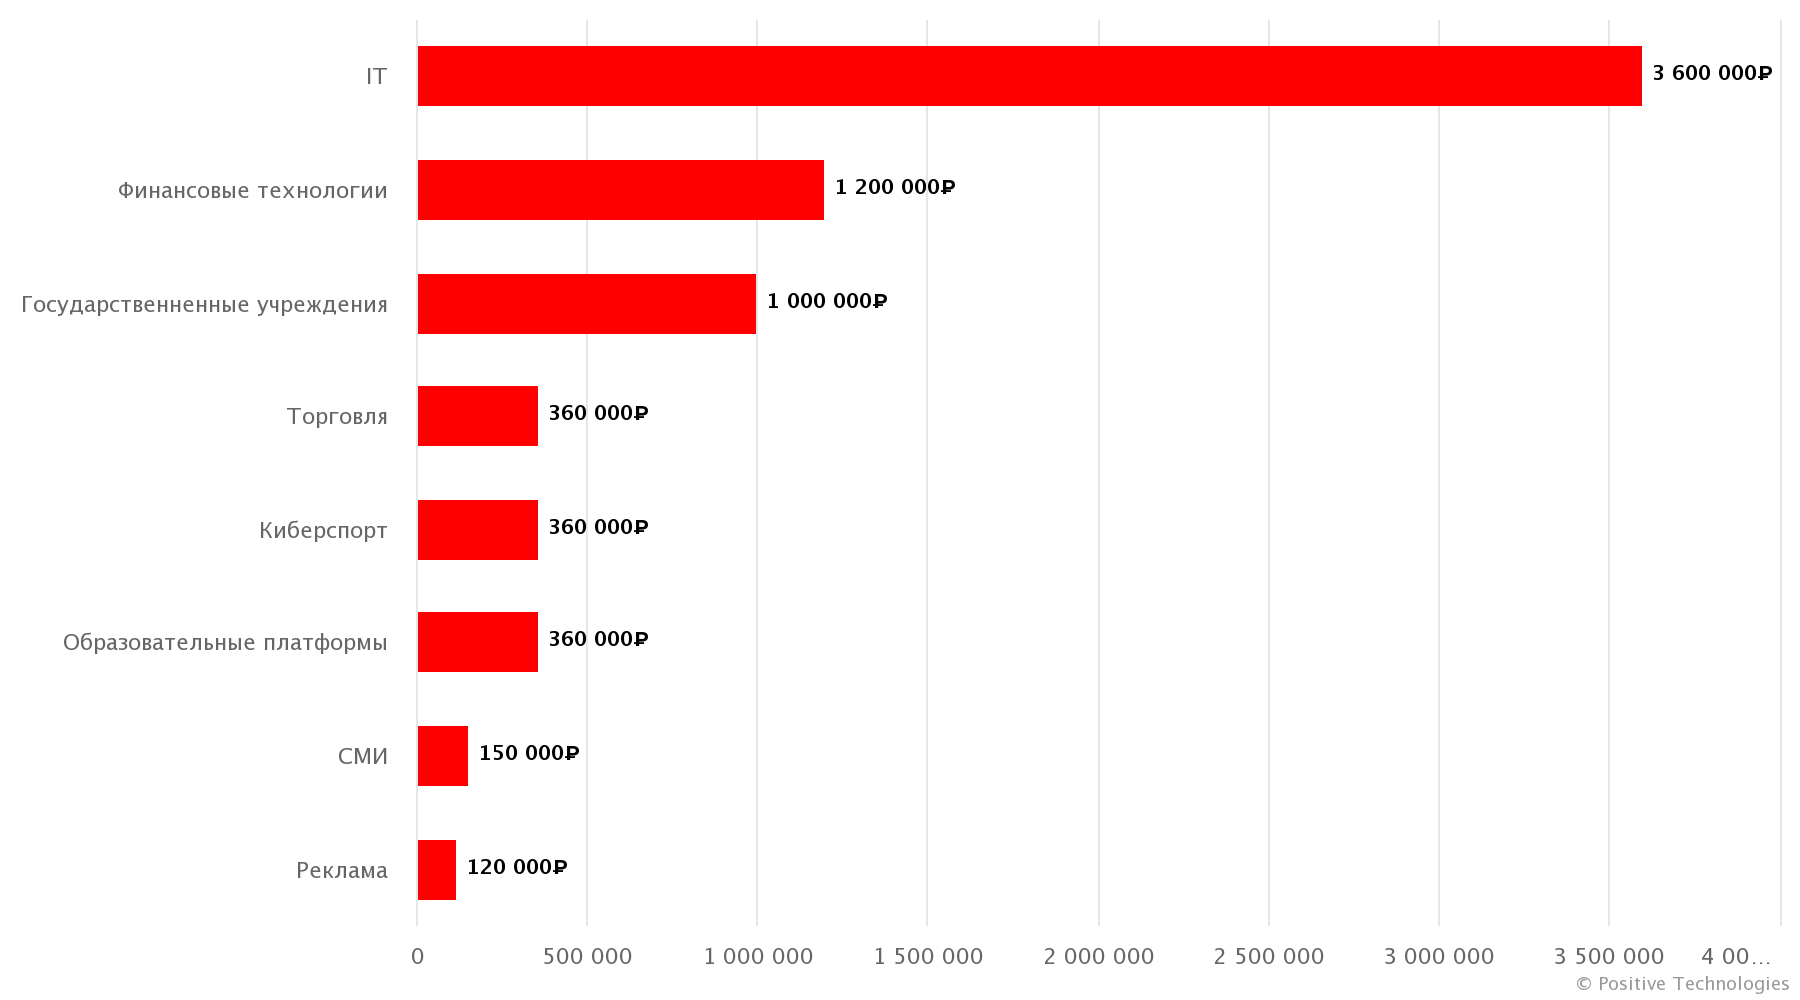


Максимальная выплата в каждой категории

Также в компании рассказали, что в 2023 году Standoff 365 Bug Bounty было организовано два закрытых мероприятия Standoff Hacks, где багхантерам предоставили возможность поучаствовать в закрытых программах. Только по итогам последнего события общая сумма выплат составила 11 470 740 рублей.
Компания Positive Technologies подвела итоги работы платформы по поиску уязвимостей Standoff 365 Bug Bounty, запущенной в 2022 году. За полтора года количество размещенных программ увеличилось с 2 до 53, а размер вознаграждения составляет от 9000 до 3 000 000 рублей в зависимости от уровня опасности уязвимости. Специалисты отмечают, что максимальные выплаты сопоставимы с аналогичными вознаграждениями на мировых площадках. На текущий момент на платформе разместили свои программы bug bounty организации из разных отраслей: IT, торговля, финансы, государственные учреждения. Наибольшее количество программ представлено в секторе IT (38%), среди государственных учреждений (17%) и образовательных платформ (11%). С момента открытия на платформе зарегистрировалось 7537 исследователей. Суммарно багхантеры отправили 1479 принятых компаниями отчетов, из которых 10% (152) были с критически опасными уязвимостями и 19% (287) — с высокой степенью опасности. За полтора года работы платформы исследователи нашли уязвимости 71 типа по классификации CWE (Common Weakness Enumeration) в веб-приложениях. Самым распространенным недостатком стал CWE-79 —Improper neutralization of input during web page generation (Cross-site scripting), который занял первое место по популярности и попал в 22% отчетов. Что касается выплат, в компании рассказывают, что от программы к программе метрика пиковой выплаты может сильно различаться. Так, в одном случае за критическую уязвимость могут выплатить несколько тысяч рублей, а в другой — несколько миллионов. Размеры вознаграждений зависят от самой компании: ее доходов, информации, с которой она работает, масштаба. Как выяснилось, IT-компании и организации из финансовой сферы выплатили хакерам больше, чем компании из других отраслей, представленных на платформе. На них суммарно приходится 81% вознаграждений, хотя количественно они представлены лишь в 44% программ. Доля каждой отрасли по общей сумме вознаграждений «Мы отмечаем, что уровень выплат на зарубежных платформах сопоставим с аналогичными программами на Standoff 365 Bug Bounty. Например, на платформе HackerOne вознаграждения по ним могут составлять до 20 тыс. долл. в зависимости от компании — участника программы», — комментирует Григорий Прохоров, аналитик исследовательской группы департамента аналитики Positive Technologies. Максимальная выплата в каждой категории Также в компании рассказали, что в 2023 году Standoff 365 Bug Bounty было организовано два закрытых мероприятия Standoff Hacks, где багхантерам предоставили возможность поучаствовать в закрытых программах. Только по итогам последнего события общая сумма выплат составила 11 470 740 рублей.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: