





Токен Amazon SES «Лаборатории Касперского» использовался для фишинга - «Новости» » Интернет технологии
sitename
Sony отрицает право собственности на цифровые копии игр — активисты нашли 44 случая, когда компания заявляла обратное - «Новости сети»
OpenAI не выйдет на IPO в этом году, поскольку считает момент неподходящим из-за ситуации с безопасностью ИИ - «Новости сети»
Создавать сайты и веб-приложения в ChatGPT теперь можно командой - «Новости сети»
Blizzard анонсировала амбициозный шутер с открытым миром по StarCraft — первый трейлер и релиз в 2030 году - «Новости сети»
Warcraft 3 получила первое за 23 года дополнение с новой кампанией — трейлеры и подробности Forsaken Kingdom - «Новости сети»
Более 5400 взломанных сайтов распространяют ClickFix-пейлоады, хранящиеся в блокчейне - «Новости»
Microsoft внедряет в Windows новые API для определения возраста пользователей - «Новости»
Уязвимость в кошельках Alby Hub позволяла похитить криптовалюту - «Новости»
Владельцы Trezor и BitBox стали жертвами очередной фишинговой атаки - «Новости»
В Google Chrome устранили еще одну уязвимость нулевого дня - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Самоучитель CSS » Изображения » Токен Amazon SES «Лаборатории Касперского» использовался для фишинга - «Новости»

«Лаборатория Касперского» сообщила, что ее легитимный токен Amazon Simple Email Service (SES), ранее выданный стороннему подрядчику, использовался злоумышленниками в рамках фишинговой кампании, нацеленной на пользователей Office 365.


Amazon SES — масштабируемая почтовая служба, позволяющая разработчикам отправлять электронные письма из любого приложения, включая маркетинг и массовые рассылки.


Эксперты связывают эти фишинговые атаки с несколькими преступными группами, которые использовали для атак два фишинг-кита: Iamtheboss и MIRCBOOT .


«Этот токен был выдан стороннему подрядчику во время тестирования сайта 2050.earth. Сайт так же размещен в инфраструктуре Amazon. После обнаружения фишинговых атак токен SES был немедленно отозван. На 2050.earth и связанных сервисах не было обнаружено признаков взлома сервера, несанкционированного доступа к БД и какой-либо другой вредоносной активности», —гласит сообщение компании.


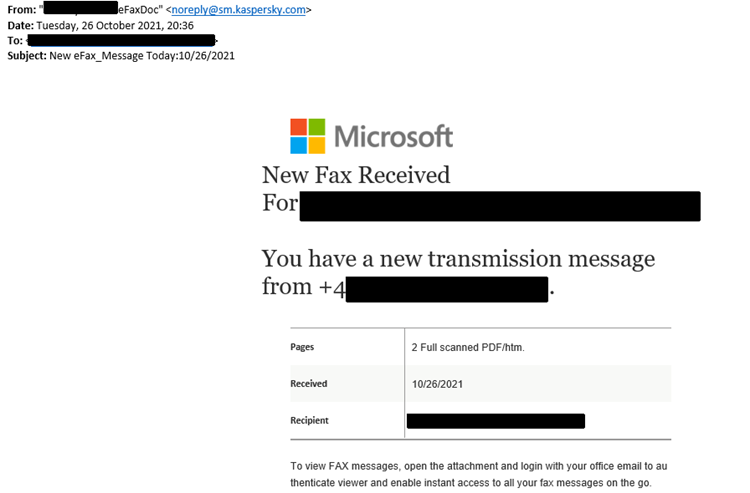
Злоумышленники не пытались выдать себя за «Лабораторию Касперского» и маскировали свои сообщения под пропущенные уведомления от факсов, перенаправляя потенциальных жертв на фишинговые страницы, предназначенные для сбора их учетных данных.


Токен Amazon SES «Лаборатории Касперского» использовался для фишинга - «Новости»


При этом преступники  использовали официальную почту «Лаборатории Касперского» и отправляли письма из инфраструктуры Amazon Web Services, что, вероятно, помогло им обойти большинство средств защиты Secure Email Gateway (SEG).


«Такие электронные письма имеют разные адреса отправителей, включая, помимо прочего, noreply@sm.kaspersky.com», — предупредили в «Лаборатории Касперского».


«Лаборатория Касперского» сообщила, что ее легитимный токен Amazon Simple Email Service (SES), ранее выданный стороннему подрядчику, использовался злоумышленниками в рамках фишинговой кампании, нацеленной на пользователей Office 365. Amazon SES — масштабируемая почтовая служба, позволяющая разработчикам отправлять электронные письма из любого приложения, включая маркетинг и массовые рассылки. Эксперты связывают эти фишинговые атаки с несколькими преступными группами, которые использовали для атак два фишинг-кита: Iamtheboss и MIRCBOOT . «Этот токен был выдан стороннему подрядчику во время тестирования сайта 2050.earth. Сайт так же размещен в инфраструктуре Amazon. После обнаружения фишинговых атак токен SES был немедленно отозван. На 2050.earth и связанных сервисах не было обнаружено признаков взлома сервера, несанкционированного доступа к БД и какой-либо другой вредоносной активности», —гласит сообщение компании. Злоумышленники не пытались выдать себя за «Лабораторию Касперского» и маскировали свои сообщения под пропущенные уведомления от факсов, перенаправляя потенциальных жертв на фишинговые страницы, предназначенные для сбора их учетных данных. При этом преступники использовали официальную почту «Лаборатории Касперского» и отправляли письма из инфраструктуры Amazon Web Services, что, вероятно, помогло им обойти большинство средств защиты Secure Email Gateway (SEG). «Такие электронные письма имеют разные адреса отправителей, включая, помимо прочего, noreply@sm.kaspersky.com», — предупредили в «Лаборатории Касперского».
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Gate
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: