





Миллионы умных замков и других гаджетов под угрозой взлома — в популярном Bluetooth-чипе нашли скрытый бэкдор - «Новости сети» » Интернет технологии
sitename
США ввели санкции против семи TRON-адресов, связанных со взломами банкоматов - «Новости»
Компания MetaMask пострадала от киберинцидента, затронувшего часть инфраструктуры - «Новости»
16-летний исследователь обнаружил баг в системе аутентификации Microsoft Titan - «Новости»
Из кадровой базы Пентагона утекли данные почти 3 млн человек - «Новости»
Новая атака снижает стойкость RSA и не требует факторизации - «Новости»
Китайцы подсели на генеративный ИИ — его использует каждый второй житель Поднебесной - «Новости сети»
OpenAI представила Dots — ИИ-агентов с собственными компьютерами, которые могут работать круглосуточно без пользователя - «Новости сети»
Вышла Windows 11 26H2 — без значительных изменений, но и без проблем с совместимостью - «Новости сети»
OpenAI отвязала Codex от компьютера разработчика — ИИ получил постоянные облачные рабочие пространства - «Новости сети»
OpenAI бросила вызов Microsoft — ChatGPT получил свой пакет офисных приложений - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Новости мира Интернет » Миллионы умных замков и других гаджетов под угрозой взлома — в популярном Bluetooth-чипе нашли скрытый бэкдор - «Новости сети»

В популярном беспроводном контроллере ESP32 от китайской компании Espressif, который установлен более чем на миллиарде устройств, обнаружена скрытая уязвимость в виде бэкдора. Эта маленькая лазейка, о которой почти никто не знал, позволяет атакующим выдавать себя за доверенные устройства, красть данные и закрепляться в системе надолго, по сути навсегда.


Миллионы умных замков и других гаджетов под угрозой взлома — в популярном Bluetooth-чипе нашли скрытый бэкдор - «Новости сети»


Источник изображения: bleepingcomputer.com


Два испанских исследователя, Мигель Тараско Акунья (Miguel Tarascó Acuña) и Антонио Васкес Бланко (Antonio Vázquez Blanco) из компании Tarlogic Security, решили копнуть глубже и обнаружили, что в этом чипе есть команды, позволяющие выполнять различные вредоносные действия. Например, выдавать себя за доверенные устройства, красть данные и даже проникать через сеть в другие устройства. В общем, полный набор шпионских инструментов. Свои выводы Tarlogic Security представила на конференции RootedCON в Мадриде, сообщает BleepingComputer.


ESP32 — это микроконтроллер, отвечающий за Wi-Fi- и Bluetooth-соединения. Он встроен в умные замки, медицинские приборы, смартфоны и компьютеры. Обнаруженный «чёрный ход» позволяет злоумышленникам выдавать себя за другие системы и заражать устройства, минуя все проверки безопасности. По сути, умный замок может открыться не владельцу, а постороннему человеку, не говоря уже о таких «простых» вещах, как кража личной информации.
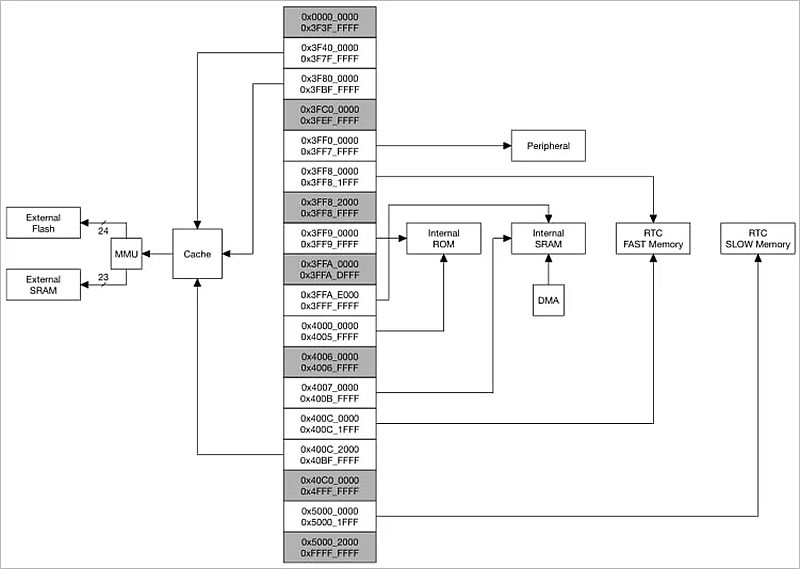


Источник изображения: Tarlogic


Исследователи также отметили один важный момент. В последнее время интерес к безопасности Bluetooth снизился. Однако это произошло не потому, что протокол стал безопаснее, а потому, что прошлогодние атаки либо не имели работающих инструментов, либо использовали устаревшее ПО, несовместимое с современными системами. Чтобы изучить проблему, специалисты Tarlogic разработали новый независимый от операционных систем Bluetooth-драйвер на языке C. Он позволяет напрямую взаимодействовать с аппаратной частью, не опираясь на стандартные API. Это дало им возможность получить доступ к Bluetooth-трафику и обнаружить скрытые команды (Opcode 0x3F) в прошивке ESP32.


В общей сложности было выявлено 29 команд, которые можно смело назвать бэкдором. С их помощью можно манипулировать памятью, подделывать MAC-адреса и внедрять пакеты LMP/LLCP — в общем, выполнять практически любые вредоносные действия.
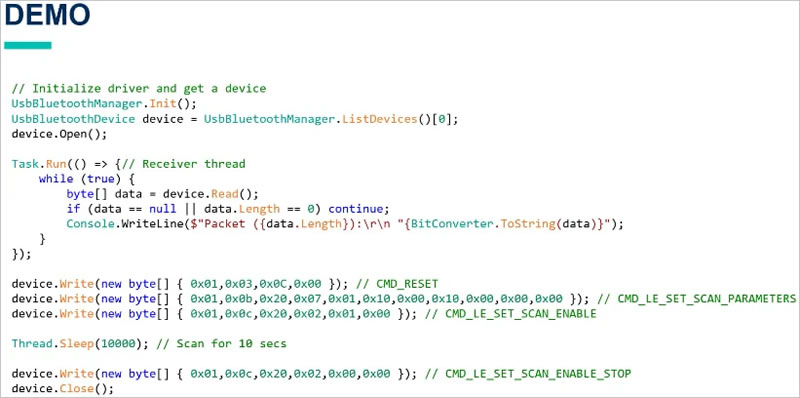


Источник изображения: Tarlogic


Компания Espressif пока никак не прокомментировала ситуацию и не объяснила происхождение этих команд. Остаётся только гадать, были ли они оставлены случайно или преднамеренно. Однако проблема существует и уже получила идентификатор CVE-2025-27840.
В популярном беспроводном контроллере ESP32 от китайской компании Espressif, который установлен более чем на миллиарде устройств, обнаружена скрытая уязвимость в виде бэкдора. Эта маленькая лазейка, о которой почти никто не знал, позволяет атакующим выдавать себя за доверенные устройства, красть данные и закрепляться в системе надолго, по сути навсегда. Источник изображения: bleepingcomputer.com Два испанских исследователя, Мигель Тараско Акунья (Miguel Tarascó Acuña) и Антонио Васкес Бланко (Antonio Vázquez Blanco) из компании Tarlogic Security, решили копнуть глубже и обнаружили, что в этом чипе есть команды, позволяющие выполнять различные вредоносные действия. Например, выдавать себя за доверенные устройства, красть данные и даже проникать через сеть в другие устройства. В общем, полный набор шпионских инструментов. Свои выводы Tarlogic Security представила на конференции RootedCON в Мадриде, сообщает BleepingComputer. ESP32 — это микроконтроллер, отвечающий за Wi-Fi- и Bluetooth-соединения. Он встроен в умные замки, медицинские приборы, смартфоны и компьютеры. Обнаруженный «чёрный ход» позволяет злоумышленникам выдавать себя за другие системы и заражать устройства, минуя все проверки безопасности. По сути, умный замок может открыться не владельцу, а постороннему человеку, не говоря уже о таких «простых» вещах, как кража личной информации. Источник изображения: Tarlogic Исследователи также отметили один важный момент. В последнее время интерес к безопасности Bluetooth снизился. Однако это произошло не потому, что протокол стал безопаснее, а потому, что прошлогодние атаки либо не имели работающих инструментов, либо использовали устаревшее ПО, несовместимое с современными системами. Чтобы изучить проблему, специалисты Tarlogic разработали новый независимый от операционных систем Bluetooth-драйвер на языке C. Он позволяет напрямую взаимодействовать с аппаратной частью, не опираясь на стандартные API. Это дало им возможность получить доступ к Bluetooth-трафику и обнаружить скрытые команды (Opcode 0x3F) в прошивке ESP32. В общей сложности было выявлено 29 команд, которые можно смело назвать бэкдором. С их помощью можно манипулировать памятью, подделывать MAC-адреса и внедрять пакеты LMP/LLCP — в общем, выполнять практически любые вредоносные действия. Источник изображения: Tarlogic Компания Espressif пока никак не прокомментировала ситуацию и не объяснила происхождение этих команд. Остаётся только гадать, были ли они оставлены случайно или преднамеренно. Однако проблема существует и уже получила идентификатор CVE-2025-27840.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
запостил(а)
Allford
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: