
Парольные хранилища пользователей Dashlane скомпрометированы - «Новости» » Интернет технологии
sitename
ASML готовит литографию нового поколения — Hyper NA через 10 лет уменьшит элементы чипов более чем на треть - «Новости сети»
Atari воскресила компьютер 43-летней давности — 800XL вернулся с картриджами, BASIC и USB - «Новости сети»
Суд не помеха: спустя месяц перерыва хакер voices38 взломал ещё две игры с Denuvo - «Новости сети»
Google представила ИИ-сотрудника — Gemini agent сможет самостоятельно выполнять задачи от начала до конца - «Новости сети»
Anthropic запретила пользователям жестоко обращаться с ИИ-ботом Claude — иначе он объявит бойкот - «Новости сети»
Последняя часть 8500-тонного пазла: термоядерный реактор ITER получил девятый сектор плазменной камеры - «Новости сети»
Paramount поглотила Warner Bros. за $110 млрд — новая Skydance собрала крупнейшие киностудии, телесети и стриминги - «Новости сети»
Apple пыталась отбиться от выплаты $634 млн за патент для смарт-часов — теперь счёт вырос до $818 млн - «Новости сети»
OpenAI продолжает раздражать математиков пренебрежением к правилам публикации решений важных задач - «Новости сети»
Спустя 13 лет после релиза GTA V заработала в браузере, но ненадолго - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Парольные хранилища пользователей Dashlane скомпрометированы - «Новости»

После недавней атаки на пользователей менеджера паролей Dashlane выяснилось, что злоумышленникам удалось похитить зашифрованные хранилища как минимум 20 клиентов. При этом представители компании по-прежнему не объясняют, каким именно образом атакующие смогли обойти защиту аккаунтов, и происходящее вызывает у сообщества все больше вопросов.


Напомним, что в конце прошлой недели представители Dashlane сообщили о брутфорс-атаке на учетные записи некоторых пользователей. Тогда в компании заявляли, что из-за атак сработали встроенные механизмы защиты, которые автоматически приостановили работу затронутых аккаунтов.


Как стало известно теперь, часть попыток атакующих оказалась успешной. В новом заявлении представители Dashlane подтвердили, что атакующие получили доступ примерно к 20 учетным записям и смогли скачать копии зашифрованных хранилищ с паролями и другими конфиденциальными данными.


«Начиная с воскресенья, 31 мая 2026 года, неизвестные проводили брутфорс-атаки на учетные записи некоторых пользователей Dashlane, — сообщили в компании. — Целью атак был брутфорс механизмов двухфакторной аутентификации (2ФА), чтобы злоумышленники могли зарегистрировать новые устройства в существующих учетных записях пользователей».


При этом в компании подчеркивают, что собственная инфраструктура Dashlane не пострадала. Согласно официальной версии, целью злоумышленников были конкретные пользовательские аккаунты. После обхода механизма двухфакторной аутентификации атакующие регистрировали свои устройства в учетных записях жертв и получили доступ к содержимому хранилищ в зашифрованном виде.


Однако объяснения Dashlane вызвали недоумение у многих пользователей и ИБ-специалистов. В частности, в компании утверждают, что злоумышленники перебирали одноразовые коды двухфакторной аутентификации, последовательно проверяя все возможные цифровые комбинации до истечения срока их действия. Однако если речь идет о стандартных шестизначных OTP-кодах, злоумышленникам пришлось бы перебрать до миллиона комбинаций за очень короткий промежуток времени.


Кроме того, подобная атака обычно требует отсутствия ограничений на число попыток ввода, а также предполагает, что атакующий уже преодолел первый фактор аутентификации, то есть знает пароль пользователя.


Представители Dashlane не раскрывают, каким образом злоумышленники получили доступ к первому фактору аутентификации, а затем сумели инициировать запросы на подтверждение входа.


Некоторые полагают, что компания могла использовать термин «двухфакторная аутентификация» не совсем корректно. Например, речь могла идти о push-уведомлениях для подтверждения входа или регистрации нового устройства. В таком случае атака больше напоминает схему 2FA fatigue — злоумышленник многократно отправляет жертве запросы на подтверждение, пока пользователь не нажмет на кнопку подтверждения по ошибке или из-за усталости от постоянных уведомлений.
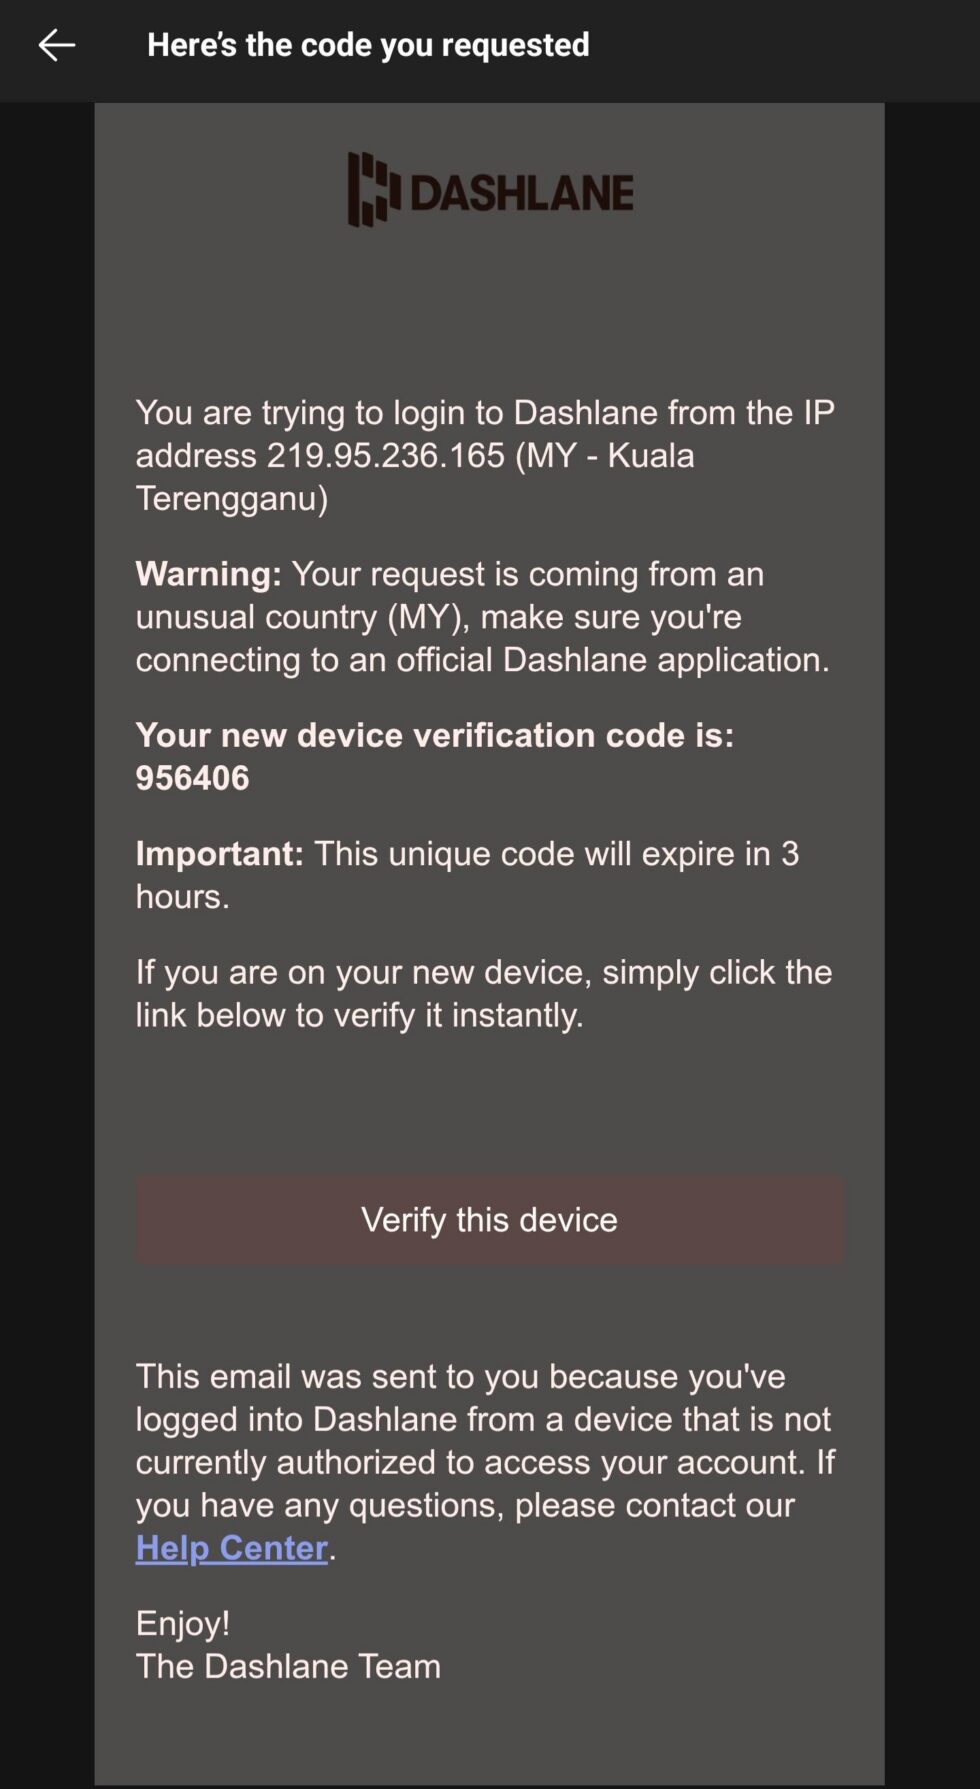


Также не исключено, что атака была связана с функцией регистрации новых устройств. В этом случае злоумышленники могли отправлять запросы на подключение собственного девайса к чужому аккаунту, рассчитывая, что пользователь случайно одобрит эту операцию.


В Dashlane заявляют, что уже уведомили владельцев всех затронутых аккаунтов и никаких рисков  для остальных клиентов нет. Также представители сервиса подчеркнули, что содержимое похищенных хранилищ было зашифрованным и его нельзя расшифровать без мастер-пароля, который хранится только у пользователя.


Пользователи отмечают, что инцидент все больше напоминает взлом LastPass, произошедший в 2022 году. Тогда злоумышленники тоже похитили резервные копии парольных хранилищ. Хотя данные были зашифрованы, часть мастер-паролей впоследствии удалось подобрать, что привело к компрометации отдельных учетных записей и, по сообщениям пострадавших, хищению криптовалютных активов.
После недавней атаки на пользователей менеджера паролей Dashlane выяснилось, что злоумышленникам удалось похитить зашифрованные хранилища как минимум 20 клиентов. При этом представители компании по-прежнему не объясняют, каким именно образом атакующие смогли обойти защиту аккаунтов, и происходящее вызывает у сообщества все больше вопросов. Напомним, что в конце прошлой недели представители Dashlane сообщили о брутфорс-атаке на учетные записи некоторых пользователей. Тогда в компании заявляли, что из-за атак сработали встроенные механизмы защиты, которые автоматически приостановили работу затронутых аккаунтов. Как стало известно теперь, часть попыток атакующих оказалась успешной. В новом заявлении представители Dashlane подтвердили, что атакующие получили доступ примерно к 20 учетным записям и смогли скачать копии зашифрованных хранилищ с паролями и другими конфиденциальными данными. «Начиная с воскресенья, 31 мая 2026 года, неизвестные проводили брутфорс-атаки на учетные записи некоторых пользователей Dashlane, — сообщили в компании. — Целью атак был брутфорс механизмов двухфакторной аутентификации (2ФА), чтобы злоумышленники могли зарегистрировать новые устройства в существующих учетных записях пользователей». При этом в компании подчеркивают, что собственная инфраструктура Dashlane не пострадала. Согласно официальной версии, целью злоумышленников были конкретные пользовательские аккаунты. После обхода механизма двухфакторной аутентификации атакующие регистрировали свои устройства в учетных записях жертв и получили доступ к содержимому хранилищ в зашифрованном виде. Однако объяснения Dashlane вызвали недоумение у многих пользователей и ИБ-специалистов. В частности, в компании утверждают, что злоумышленники перебирали одноразовые коды двухфакторной аутентификации, последовательно проверяя все возможные цифровые комбинации до истечения срока их действия. Однако если речь идет о стандартных шестизначных OTP-кодах, злоумышленникам пришлось бы перебрать до миллиона комбинаций за очень короткий промежуток времени. Кроме того, подобная атака обычно требует отсутствия ограничений на число попыток ввода, а также предполагает, что атакующий уже преодолел первый фактор аутентификации, то есть знает пароль пользователя. Представители Dashlane не раскрывают, каким образом злоумышленники получили доступ к первому фактору аутентификации, а затем сумели инициировать запросы на подтверждение входа. Некоторые полагают, что компания могла использовать термин «двухфакторная аутентификация» не совсем корректно. Например, речь могла идти о push-уведомлениях для подтверждения входа или регистрации нового устройства. В таком случае атака больше напоминает схему 2FA fatigue — злоумышленник многократно отправляет жертве запросы на подтверждение, пока пользователь не нажмет на кнопку подтверждения по ошибке или из-за усталости от постоянных уведомлений. Также не исключено, что атака была связана с функцией регистрации новых устройств. В этом случае злоумышленники могли отправлять запросы на подключение собственного девайса к чужому аккаунту, рассчитывая, что пользователь случайно одобрит эту операцию. В Dashlane заявляют, что уже уведомили владельцев всех затронутых аккаунтов и никаких рисков для остальных клиентов нет. Также представители сервиса подчеркнули, что содержимое похищенных хранилищ было зашифрованным и его нельзя расшифровать без мастер-пароля, который хранится только у пользователя. Пользователи отмечают, что инцидент все больше напоминает взлом LastPass, произошедший в 2022 году. Тогда злоумышленники тоже похитили резервные копии парольных хранилищ. Хотя данные были зашифрованы, часть мастер-паролей впоследствии удалось подобрать, что привело к компрометации отдельных учетных записей и, по сообщениям пострадавших, хищению криптовалютных активов.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Parker
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: