Microsoft: Secret Blizzard атакует дипмиссии в РФ, маскируясь под продукты «Лаборатории Касперского» - «Новости» » Интернет технологии
sitename
Акции чипмейкеров и операторов дата-центров обрушились после победы демократов на выборах в США - «Новости сети»
В Гонконге застряли 600 тыс. ускорителей Nvidia H200 — Китай не хочет пускать к себе чипы конкурентов - «Новости сети»
Рабочие и Micron не поделили будущие сверхприбыли от бума ИИ — строительство передовой фабрики памяти под угрозой - «Новости сети»
Claude научился следить за деньгами пользователей: теперь ИИ-чат-бот можно подключить к банковским счетам - «Новости сети»
OpenAI представила GPT-6 Cyber — свою лучшую ИИ-модель для защиты от киберугроз - «Новости сети»
319 расширений для Chrome перехватывали поисковые запросы пользователей - «Новости»
Polymarket скомпрометировали из-за подмены записей DNS - «Новости»
Специалисты Google обезвредили ботнет, состоявший из 1,3 млн Android-устройств - «Новости»
Binance возобновила вывод еще 51 токена в сетях Ethereum и Solana после взлома на $6,3 млрд - «Новости»
Холодильники в европейских супермаркетах снова взломали - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Microsoft: Secret Blizzard атакует дипмиссии в РФ, маскируясь под продукты «Лаборатории Касперского» - «Новости»

Компания Microsoft сообщила, что хак-группа Secret Blizzard (она же Turla, Waterbug и Venomous Bear) атакует сотрудников иностранных посольств в Москве. Отчет гласит, что хакеры якобы используют MitM-позицию в сетях интернет-провайдеров и маскируют свою малварь ApolloShadow под антивирус «Лаборатории Касперского».


Исследователи Microsoft Threat Intelligence пишут, что обнаружили эту кампанию в феврале 2025 года, однако она длится как минимум с 2024 года, и хакеры используют доступ к сетям неназванных интернет-провайдеров, чтобы направлять целевых пользователей на вредоносные сайты, которые на первый взгляд выглядят известными и надежными.


Основная цель атакующих — побудить жертву выполнить полезную нагрузку, замаскированную под установщик антивируса «Лаборатории Касперского», а на самом деле представляющую собой малварь ApolloShadow.
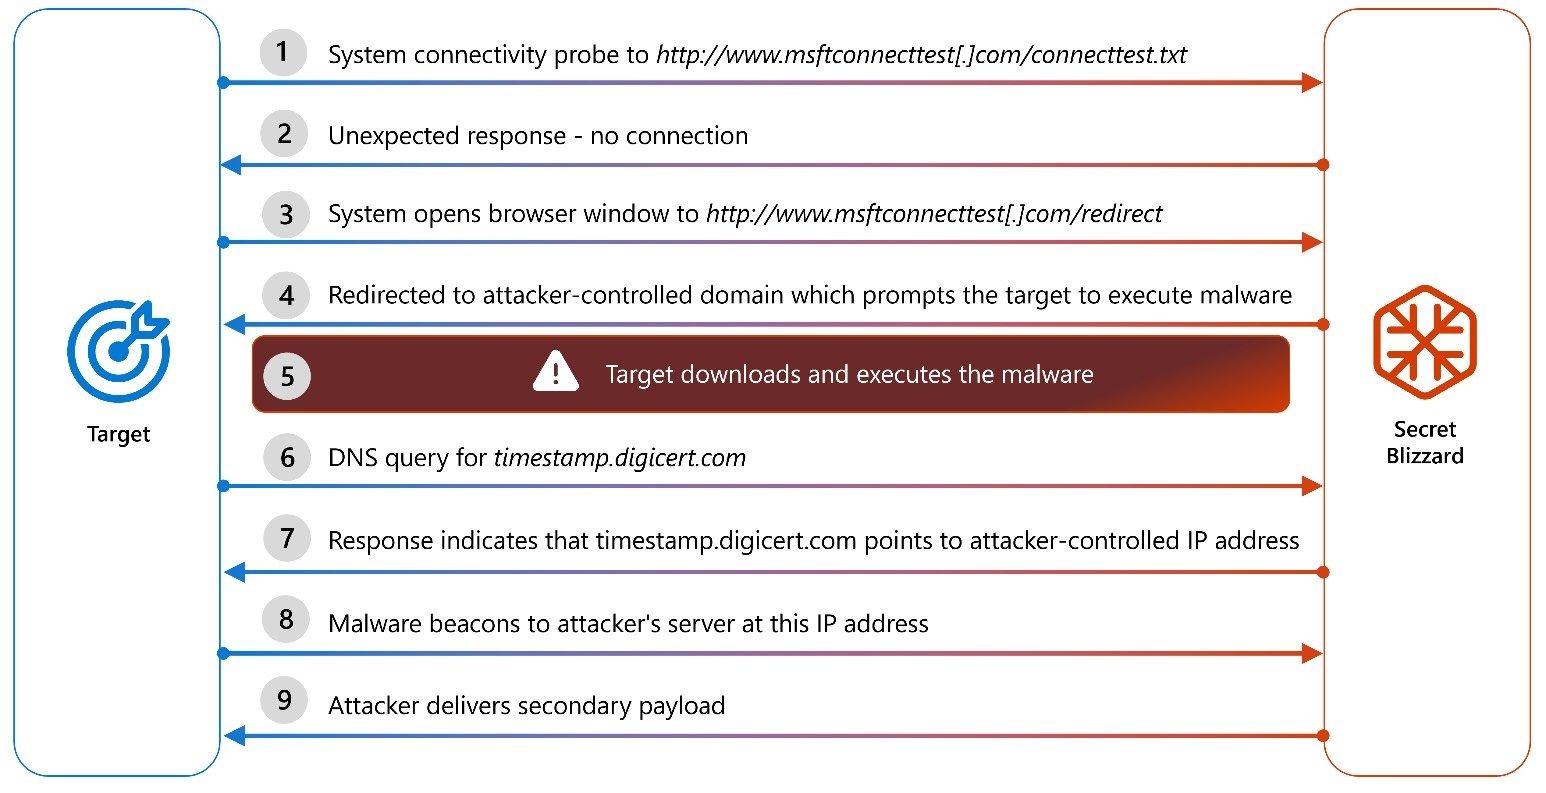


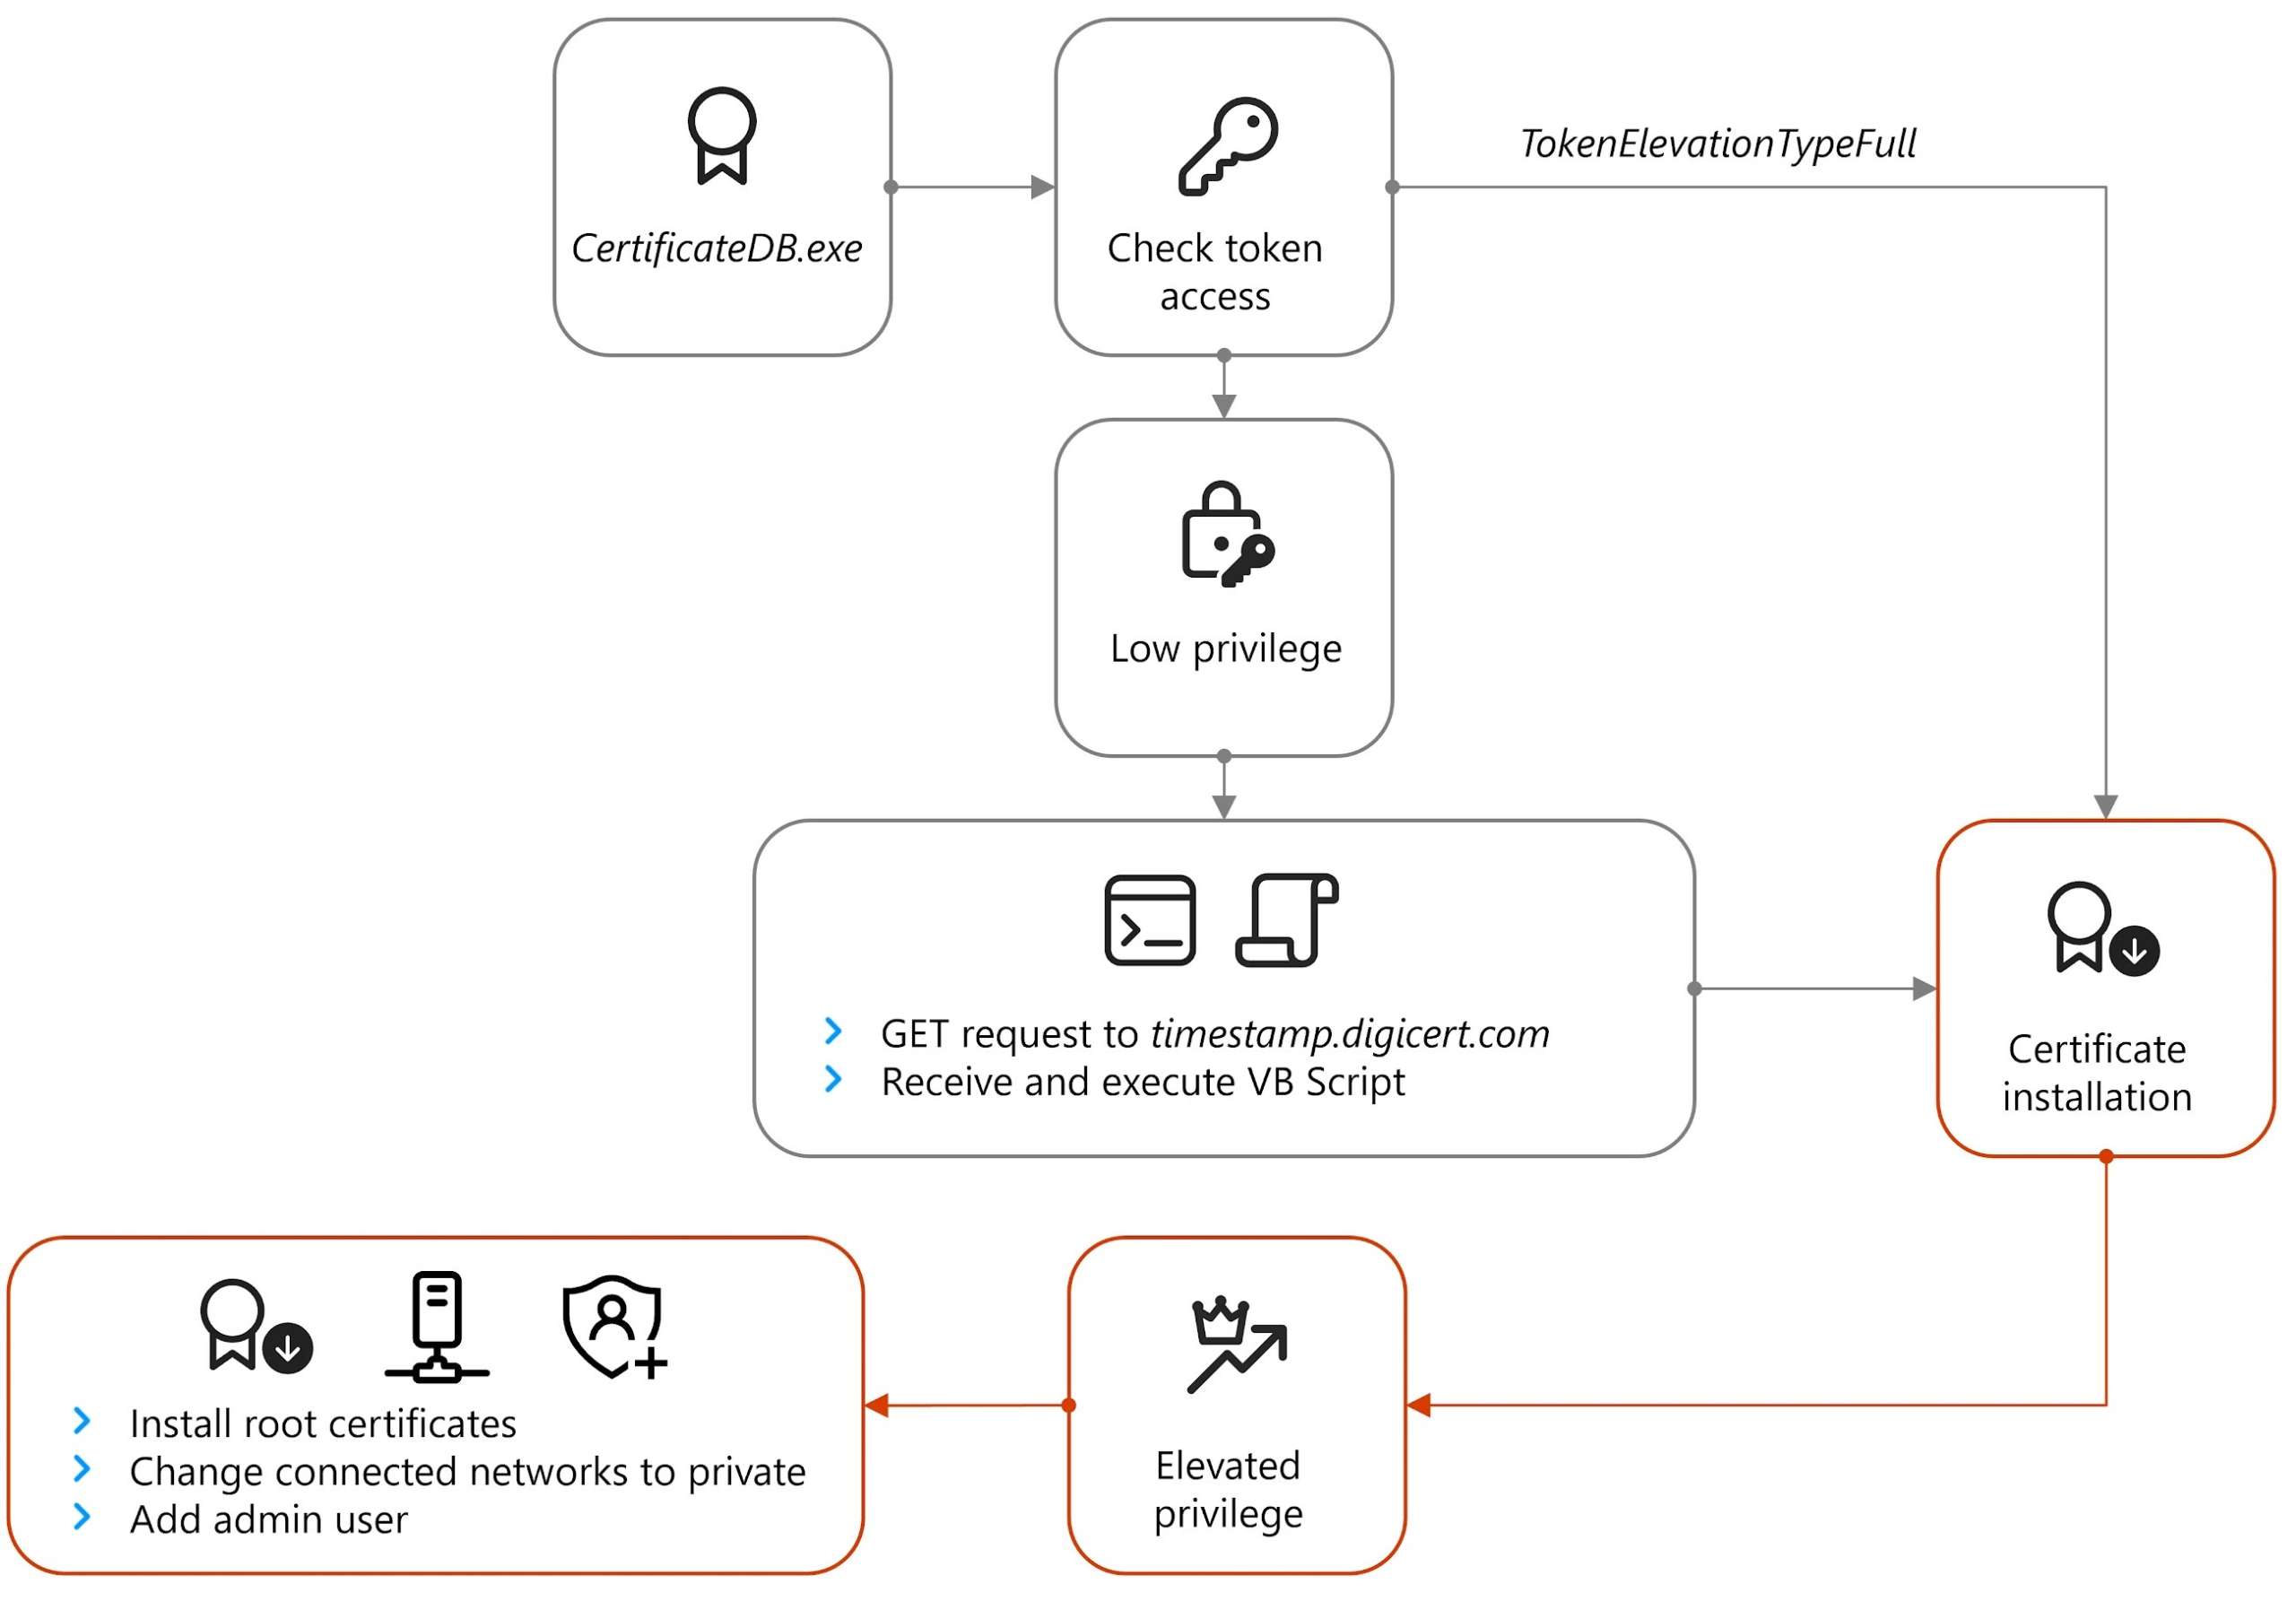
«Как только система открывает окно браузера по этому адресу, происходит перенаправление на отдельный домен, контролируемый злоумышленником. Скорее всего, там отображается ошибка проверки сертификата, после чего жертве предлагается скачать и запустить ApolloShadow. После запуска ApolloShadow проверяет уровень привилегий ProcessToken. Если устройство работает не с настройками по умолчанию (без прав администратора), вредоносное ПО отобразит всплывающее окно UAC, чтобы убедить пользователя установить сертификаты из файла с именем CertificateDB.exe. Этот файл маскируется под установщик Kaspersky, он нужен для установки корневых сертификатов и получения повышенных привилегий в системе», — гласит отчет компании.


ApolloShadow внедряет на устройство корневой сертификат, что позволяет Secret Blizzard обмануть скомпрометированную систему, чтобы та распознавала вредоносные сайты как легитимные. В итоге хакеры получают возможность сохранить долгосрочный доступ к машине жертвы и собирать данные, а также работать над дальнейшим развитием атаки.


«Это первый случай, когда Microsoft может подтвердить возможность Secret Blizzard осуществлять шпионаж на уровне интернет-провайдеров, а значит, дипломатический персонал, использующий местных интернет-провайдеров и телекоммуникации, подвергается высокому риску и может стать целью AitM-атак [Adversary-in-the-Middle] Secret Blizzard», — заявляют в Microsoft.


При этом исследователи сообщили СМИ, что они «не имеют представления о характере взаимоотношений между злоумышленниками и интернет-провайдерами».
Компания Microsoft сообщила, что хак-группа Secret Blizzard (она же Turla, Waterbug и Venomous Bear) атакует сотрудников иностранных посольств в Москве. Отчет гласит, что хакеры якобы используют MitM-позицию в сетях интернет-провайдеров и маскируют свою малварь ApolloShadow под антивирус «Лаборатории Касперского». Исследователи Microsoft Threat Intelligence пишут, что обнаружили эту кампанию в феврале 2025 года, однако она длится как минимум с 2024 года, и хакеры используют доступ к сетям неназванных интернет-провайдеров, чтобы направлять целевых пользователей на вредоносные сайты, которые на первый взгляд выглядят известными и надежными. Основная цель атакующих — побудить жертву выполнить полезную нагрузку, замаскированную под установщик антивируса «Лаборатории Касперского», а на самом деле представляющую собой малварь ApolloShadow. «Как только система открывает окно браузера по этому адресу, происходит перенаправление на отдельный домен, контролируемый злоумышленником. Скорее всего, там отображается ошибка проверки сертификата, после чего жертве предлагается скачать и запустить ApolloShadow. После запуска ApolloShadow проверяет уровень привилегий ProcessToken. Если устройство работает не с настройками по умолчанию (без прав администратора), вредоносное ПО отобразит всплывающее окно UAC, чтобы убедить пользователя установить сертификаты из файла с именем CertificateDB.exe. Этот файл маскируется под установщик Kaspersky, он нужен для установки корневых сертификатов и получения повышенных привилегий в системе», — гласит отчет компании. ApolloShadow внедряет на устройство корневой сертификат, что позволяет Secret Blizzard обмануть скомпрометированную систему, чтобы та распознавала вредоносные сайты как легитимные. В итоге хакеры получают возможность сохранить долгосрочный доступ к машине жертвы и собирать данные, а также работать над дальнейшим развитием атаки. «Это первый случай, когда Microsoft может подтвердить возможность Secret Blizzard осуществлять шпионаж на уровне интернет-провайдеров, а значит, дипломатический персонал, использующий местных интернет-провайдеров и телекоммуникации, подвергается высокому риску и может стать целью AitM-атак _
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: