










Schneider Electric сообщила о взломе свой платформы для разработки - «Новости» » Интернет технологии
sitename
Роскомнадзор рекомендовал операторам проверить роутеры MikroTik у абонентов - «Новости сети»
Intel 18A вскрыли под микроскопом: новые транзисторы есть, но TSMC всё ещё впереди - «Новости сети»
Агенты OpenAI предпринимали попытки атаки на один из сайтов ООН на протяжении нескольких месяцев - «Новости сети»
Из-за водяных знаков LLM могут стать уязвимее к промпт-инжектам - «Новости»
Северокорейские хакеры похитили 387,5 млн долларов США у биржи Bitget - «Новости»
ISC выпустил обновления BIND, устраняющие 14 уязвимостей - «Новости»
В ИИ-помощнике Meta Muse обнаружили серьезную уязвимость - «Новости»
Неисправленные уязвимости в смартфонах OnePlus позволяют получить root-права - «Новости»
Житель Бруклина получил до 12 лет тюрьмы за кражу почти $16 млн у клиентов Coinbase - «Новости»
Малварь ClosedQuorum использует Gemini, DeepSeek, Qwen и Mistral для принятия решений - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Schneider Electric сообщила о взломе свой платформы для разработки - «Новости»

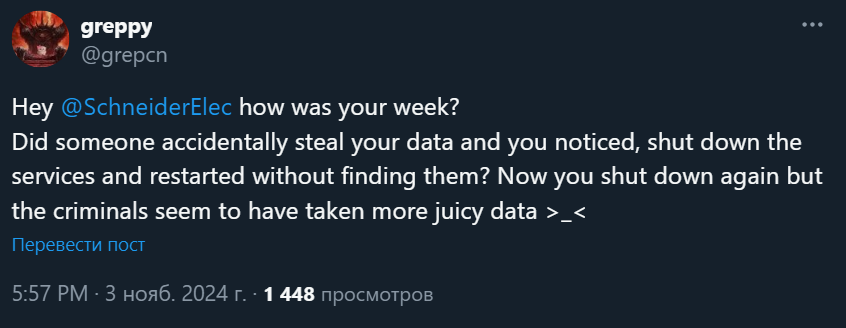
Компания Schneider Electric подтвердила, что ее платформа для разработчиков подверглась хакерской атаке. В минувшие выходные хакер под ником Grep заявил, что скомпрометировал Schneider Electric и похитил более 40 ГБ данных с JIRA-сервера компании.


О взломе компании Grep сначала заявил в X (бывший Twitter), а затем подтвердил изданию Bleeping Computer, что взломал сервер Schneider Electric, используя ранее утекшие учетные данные.


Злоумышленник утверждает, что после получения доступа он использовал MiniOrange REST API для сбора 400 0000 строк пользовательских данных, среди которых были 75 000 уникальных email-адресов, а также полные имена сотрудников и клиентов Schneider Electric.


На хакерском форуме в даркнете Grep шутит, что требует за нераскрытие украденной информации 125 000 долларов «в багетах» (ведь Schneider Electric — французская компания), а также делится подробностями атаки, заявляя, что «были скомпрометированы критически важные данные, включая проекты, issue и плагины, а также более 400 000 строк пользовательских данных, суммарно более 40 ГБ сжатых данных».
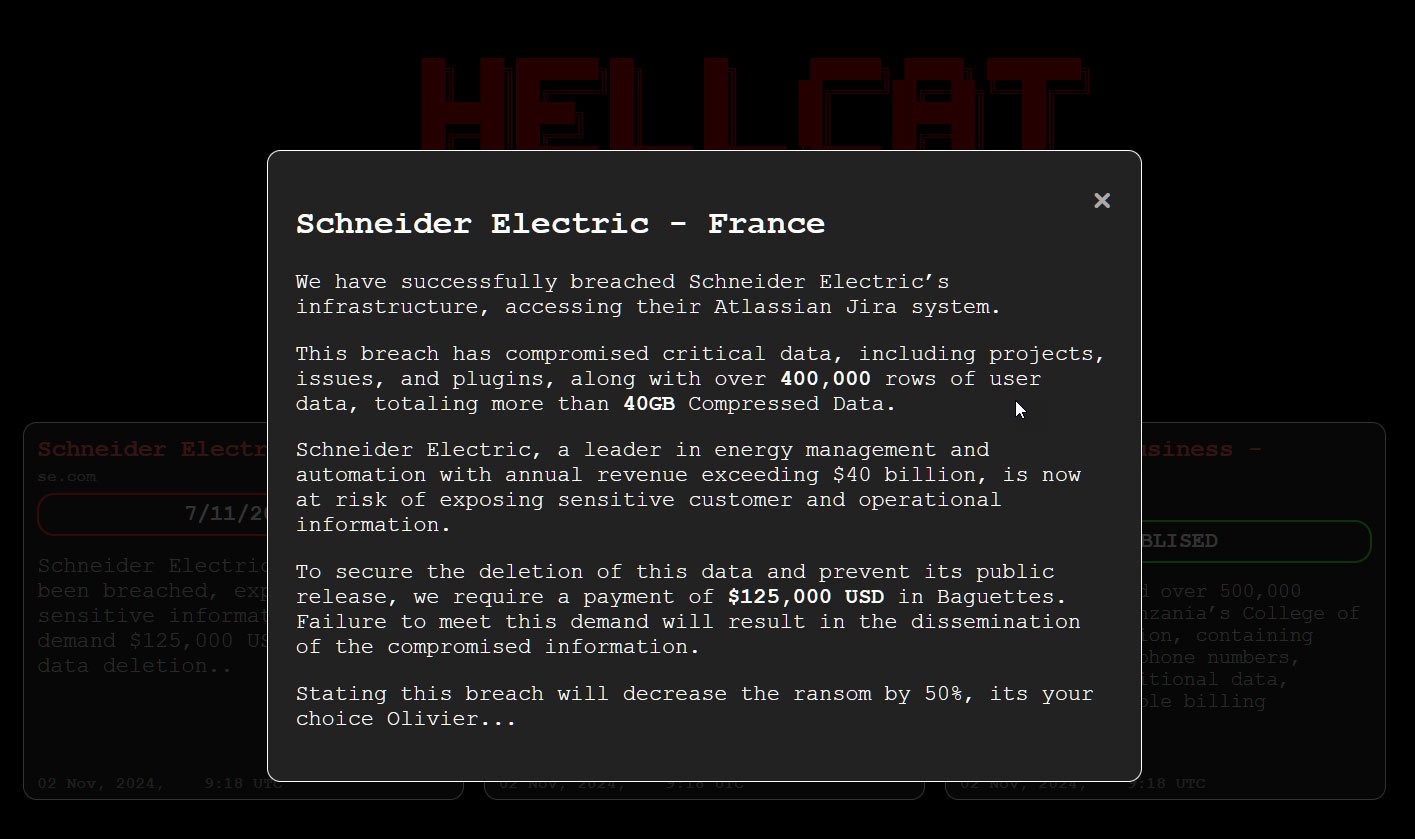


Grep рассказал журналистам, что недавно создал новую хак-группу International Contract Agency (ICA), взяв название из серии игр Hitman. По его словам, группа не вымогает деньги у компаний, которые взламывает. Но если в течение 48 часов пострадавшая компания не признает публично, что ее скомпрометировали, хакеры угрожают «слить» все украденные данные.


Представители Schneider Electric уже подтвердили факт взлома. Продолжит ли теперь Grep «сливать» украденные данные, и не попытается ли группа продать их, покажет время.


«Schneider Electric расследует киберинцидент, связанный с несанкционированным доступом к одной из наших внутренних платформ для отслеживания выполнения проектов, которая размещается в изолированной среде, — сообщили изданию представители компании. — Наша международная группа реагирования на инциденты была немедленно мобилизована для реагирования. Продукты и услуги Schneider Electric не пострадали».
Компания Schneider Electric подтвердила, что ее платформа для разработчиков подверглась хакерской атаке. В минувшие выходные хакер под ником Grep заявил, что скомпрометировал Schneider Electric и похитил более 40 ГБ данных с JIRA-сервера компании. О взломе компании Grep сначала заявил в X (бывший Twitter), а затем подтвердил изданию Bleeping Computer, что взломал сервер Schneider Electric, используя ранее утекшие учетные данные. Злоумышленник утверждает, что после получения доступа он использовал MiniOrange REST API для сбора 400 0000 строк пользовательских данных, среди которых были 75 000 уникальных email-адресов, а также полные имена сотрудников и клиентов Schneider Electric. На хакерском форуме в даркнете Grep шутит, что требует за нераскрытие украденной информации 125 000 долларов «в багетах» (ведь Schneider Electric — французская компания), а также делится подробностями атаки, заявляя, что «были скомпрометированы критически важные данные, включая проекты, issue и плагины, а также более 400 000 строк пользовательских данных, суммарно более 40 ГБ сжатых данных». Grep рассказал журналистам, что недавно создал новую хак-группу International Contract Agency (ICA), взяв название из серии игр Hitman. По его словам, группа не вымогает деньги у компаний, которые взламывает. Но если в течение 48 часов пострадавшая компания не признает публично, что ее скомпрометировали, хакеры угрожают «слить» все украденные данные. Представители Schneider Electric уже подтвердили факт взлома. Продолжит ли теперь Grep «сливать» украденные данные, и не попытается ли группа продать их, покажет время. «Schneider Electric расследует киберинцидент, связанный с несанкционированным доступом к одной из наших внутренних платформ для отслеживания выполнения проектов, которая размещается в изолированной среде, — сообщили изданию представители компании. — Наша международная группа реагирования на инциденты была немедленно мобилизована для реагирования. Продукты и услуги Schneider Electric не пострадали».
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Leapman
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: