





Вымогатель LockBit использует в атаках уязвимость Citrix Bleed - «Новости» » Интернет технологии
sitename
США ввели санкции против семи TRON-адресов, связанных со взломами банкоматов - «Новости»
Компания MetaMask пострадала от киберинцидента, затронувшего часть инфраструктуры - «Новости»
16-летний исследователь обнаружил баг в системе аутентификации Microsoft Titan - «Новости»
Из кадровой базы Пентагона утекли данные почти 3 млн человек - «Новости»
Новая атака снижает стойкость RSA и не требует факторизации - «Новости»
Китайцы подсели на генеративный ИИ — его использует каждый второй житель Поднебесной - «Новости сети»
OpenAI представила Dots — ИИ-агентов с собственными компьютерами, которые могут работать круглосуточно без пользователя - «Новости сети»
Вышла Windows 11 26H2 — без значительных изменений, но и без проблем с совместимостью - «Новости сети»
OpenAI отвязала Codex от компьютера разработчика — ИИ получил постоянные облачные рабочие пространства - «Новости сети»
OpenAI бросила вызов Microsoft — ChatGPT получил свой пакет офисных приложений - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Вымогатель LockBit использует в атаках уязвимость Citrix Bleed - «Новости»

ИБ-эксперты предупреждают, что вымогательская группировка LockBit использует общедоступные эксплоиты уязвимости Citrix Bleed (CVE-2023-4966) для атак на крупные организаций, кражи данных и шифрования файлов. Разработчики Citrix выпустили патч для CVE-2023-4966 более месяца назад, однако в интернете по-прежнему можно обнаружить тысячи устройств, уязвимых перед этой проблемой.


Известный ИБ-специалист Кевин Бомонт (Kevin Beaumont) изучил недавние атаки на Промышленный и коммерческий банк Китая (ICBC), DP World и Boeing, и пришел к выводу, что у пострадавших организаций есть кое-что общее: доступные через интернет серверы Citrix, уязвимые перед проблемой Citrix Bleed, которую, по его словам, активно использует хакерская группировка LockBit.
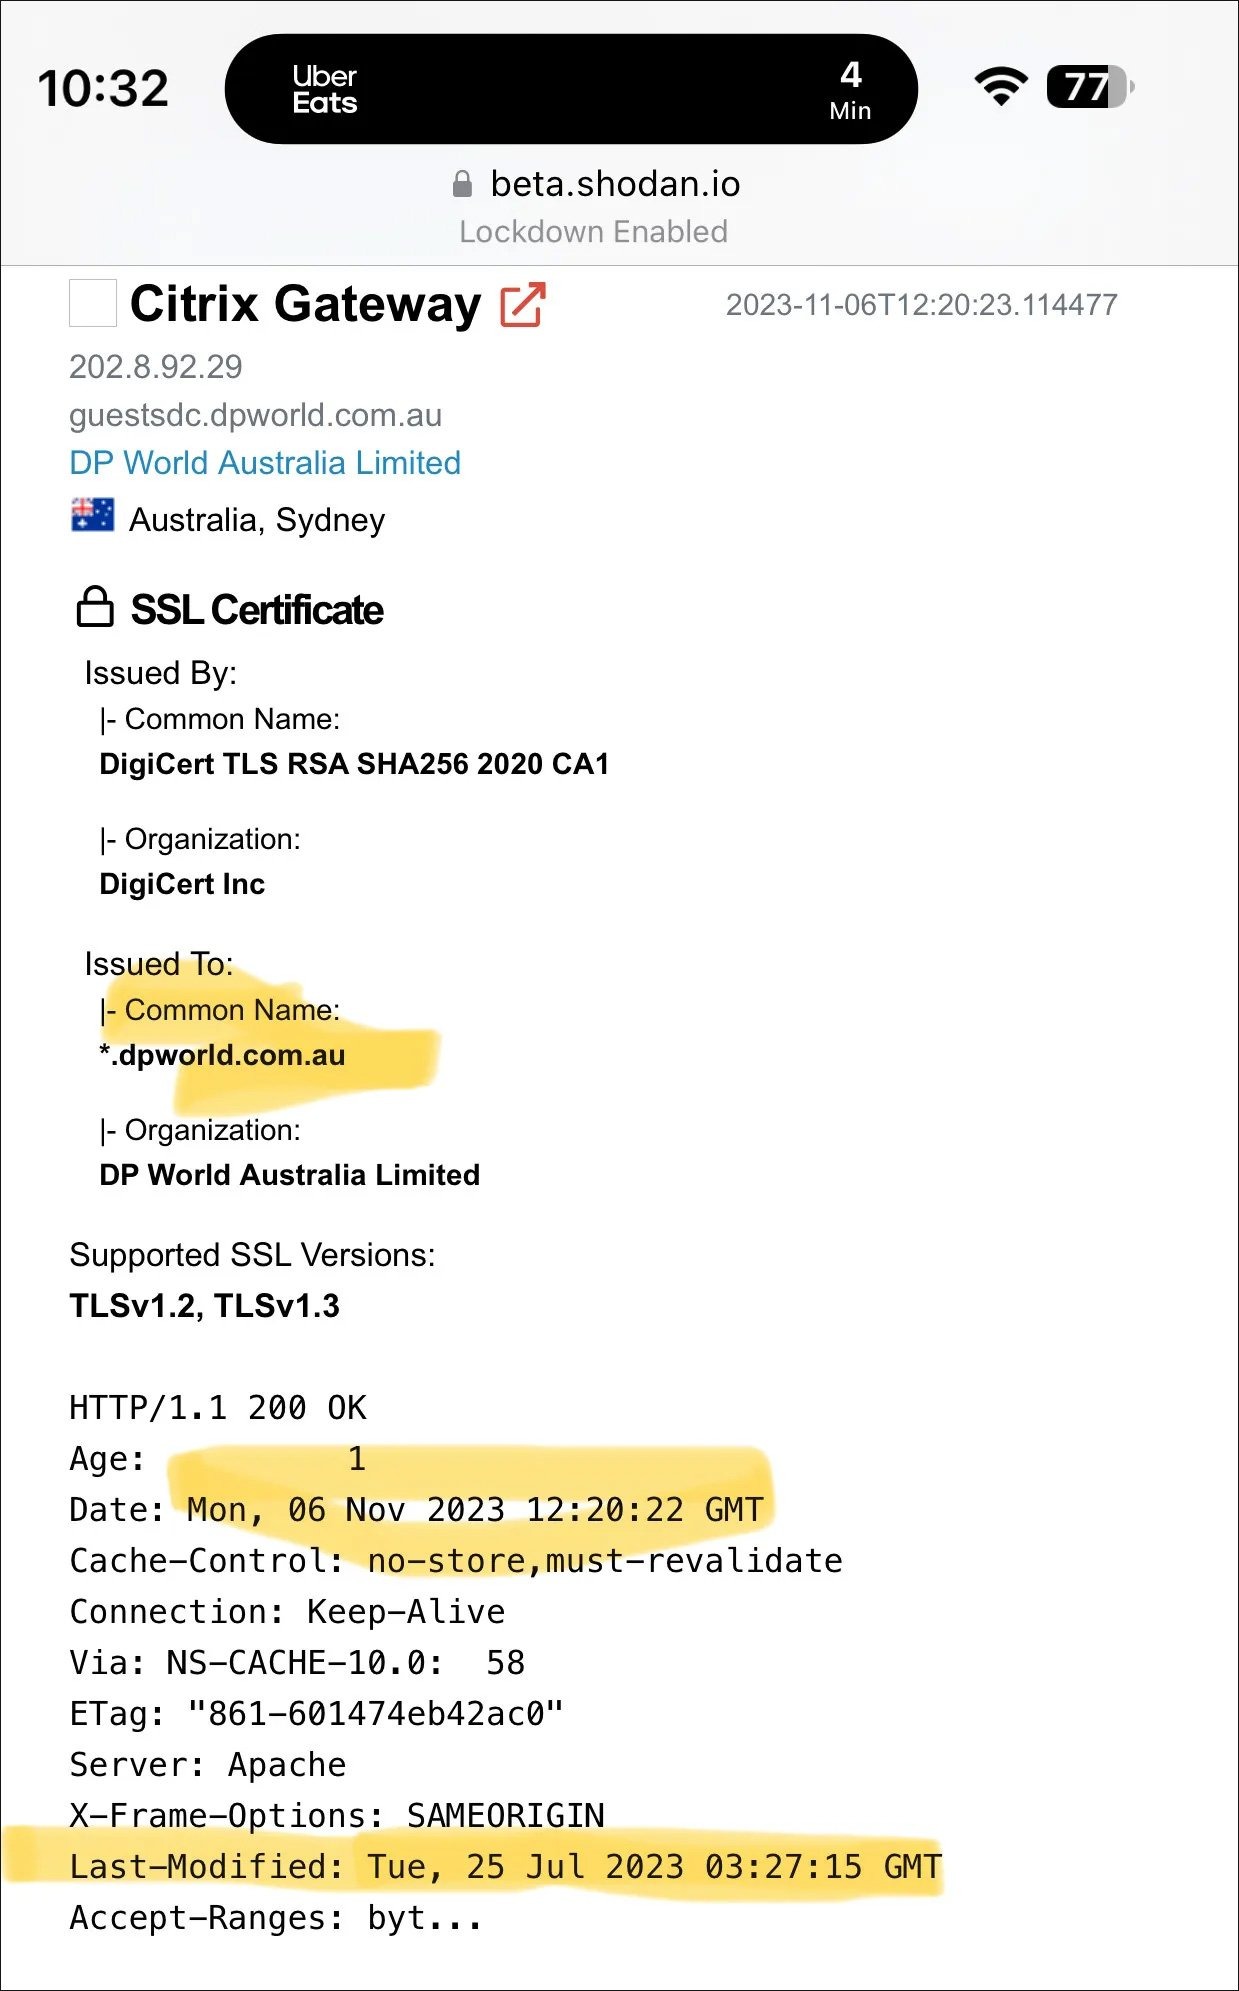


Уязвимый сервер портового оператора DP World

Выводы Бомонта подтверждает издание Wall Street Journal, в распоряжении которого оказалось электронное письмо Минфина США, недавно разосланное некоторым поставщикам финансовых услуг. В документе упоминается, что именно LockBit ответственна за кибератаку на ICBC, и взлом был осуществлен с помощью уязвимости Citrix Bleed.


Поскольку LockBit является крупнейшим шифровальщиком, работающим по схеме Ransomware-as-a-Service («Вымогатель-как-услуга»), он привлекает множество партнеров, которые имеют полную свободу действий при проникновении в сети жертв. Поэтому, вероятнее всего, за упомянутыми атаками стоят не сами создатели малвари, а один из партнеров, использующий свежую уязвимость для взлома.


Издание Bleeping Computer сообщает, что в настоящее время более 10 400 серверов Citrix все еще уязвимы перед CVE-2023-4966, хотя с момента выхода патча прошло более месяца. Большинство из этих серверов, 3133, находятся в США, далее следуют 1228 серверов в Германии, 733 в Китае, 558 в Великобритании, 381 в Австралии, 309 в Канаде, 301 во Франции, 277 в Италии, 252 в Испании, 244 в Нидерландах и 215 в Швейцарии.
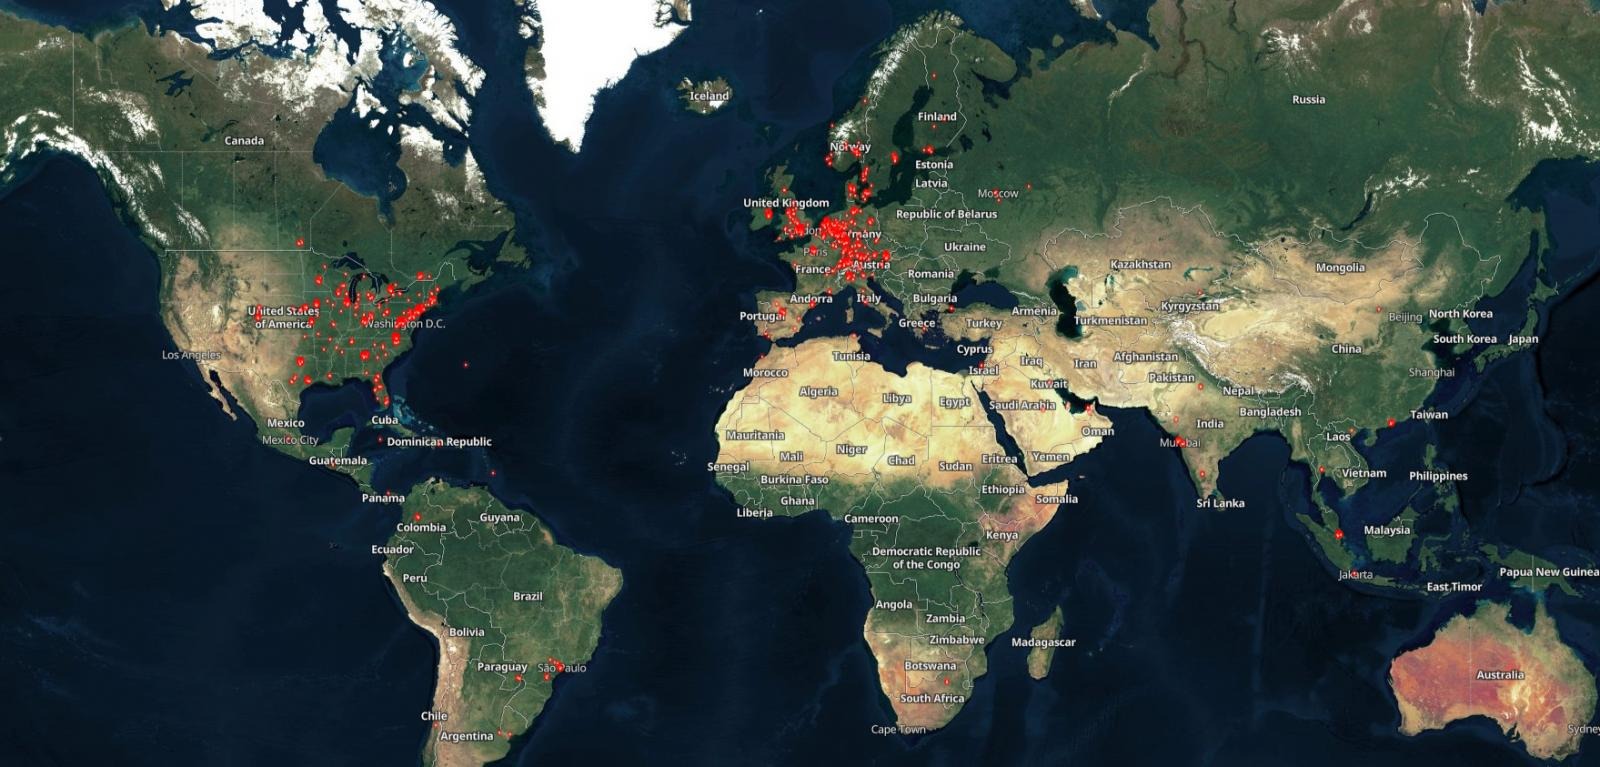


По данным журналистов, зачастую уязвимые серверы принадлежат крупным организациям и предприятиям критической инфраструктуры этих и многих других стран мира.
ИБ-эксперты предупреждают, что вымогательская группировка LockBit использует общедоступные эксплоиты уязвимости Citrix Bleed (CVE-2023-4966) для атак на крупные организаций, кражи данных и шифрования файлов. Разработчики Citrix выпустили патч для CVE-2023-4966 более месяца назад, однако в интернете по-прежнему можно обнаружить тысячи устройств, уязвимых перед этой проблемой. Известный ИБ-специалист Кевин Бомонт (Kevin Beaumont) изучил недавние атаки на Промышленный и коммерческий банк Китая (ICBC), DP World и Boeing, и пришел к выводу, что у пострадавших организаций есть кое-что общее: доступные через интернет серверы Citrix, уязвимые перед проблемой Citrix Bleed, которую, по его словам, активно использует хакерская группировка LockBit. Уязвимый сервер портового оператора DP World Выводы Бомонта подтверждает издание Wall Street Journal, в распоряжении которого оказалось электронное письмо Минфина США, недавно разосланное некоторым поставщикам финансовых услуг. В документе упоминается, что именно LockBit ответственна за кибератаку на ICBC, и взлом был осуществлен с помощью уязвимости Citrix Bleed. Поскольку LockBit является крупнейшим шифровальщиком, работающим по схеме Ransomware-as-a-Service («Вымогатель-как-услуга»), он привлекает множество партнеров, которые имеют полную свободу действий при проникновении в сети жертв. Поэтому, вероятнее всего, за упомянутыми атаками стоят не сами создатели малвари, а один из партнеров, использующий свежую уязвимость для взлома. Издание Bleeping Computer сообщает, что в настоящее время более 10 400 серверов Citrix все еще уязвимы перед CVE-2023-4966, хотя с момента выхода патча прошло более месяца. Большинство из этих серверов, 3133, находятся в США, далее следуют 1228 серверов в Германии, 733 в Китае, 558 в Великобритании, 381 в Австралии, 309 в Канаде, 301 во Франции, 277 в Италии, 252 в Испании, 244 в Нидерландах и 215 в Швейцарии. По данным журналистов, зачастую уязвимые серверы принадлежат крупным организациям и предприятиям критической инфраструктуры этих и многих других стран мира.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: