










Китайские хакеры Mustang Panda взламывают роутеры TP-Link - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Китайские хакеры Mustang Panda взламывают роутеры TP-Link - «Новости»

С января 2023 года китайская хак-группа Mustang Panda (она же Camaro Dragon, BASIN, Bronze President, Earth Preta, HoneyMyte, RedDelta и Red Lich) проводит череду целенаправленных атак на европейские внешнеполитические ведомства. Изучая эти атаки, эксперты Check Point обнаружили специальный имплант, разработанный специально для прошивок маршрутизаторов TP-Link.


«Имплантат содержит несколько вредоносных компонентов, в числе которых специальный бэкдор под названием Horse Shell, позволяющий злоумышленникам поддерживать постоянный доступ, создавать анонимную инфраструктуру и обеспечивать себе возможность бокового перемещения в скомпрометированных сетях, — рассказывают специалисты. — Благодаря своей конструкции, компоненты имплантата могут быть интегрированы в различные прошивки разных поставщиков».


Точный метод, используемый хакерами для развертывания вредоносных прошивок на зараженных маршрутизаторах, в настоящее время неизвестен. Эксперты полагают, что первоначальный доступ мог быть получен через использование известных уязвимостей или путем перебора стандартных и легко угадываемых паролей.
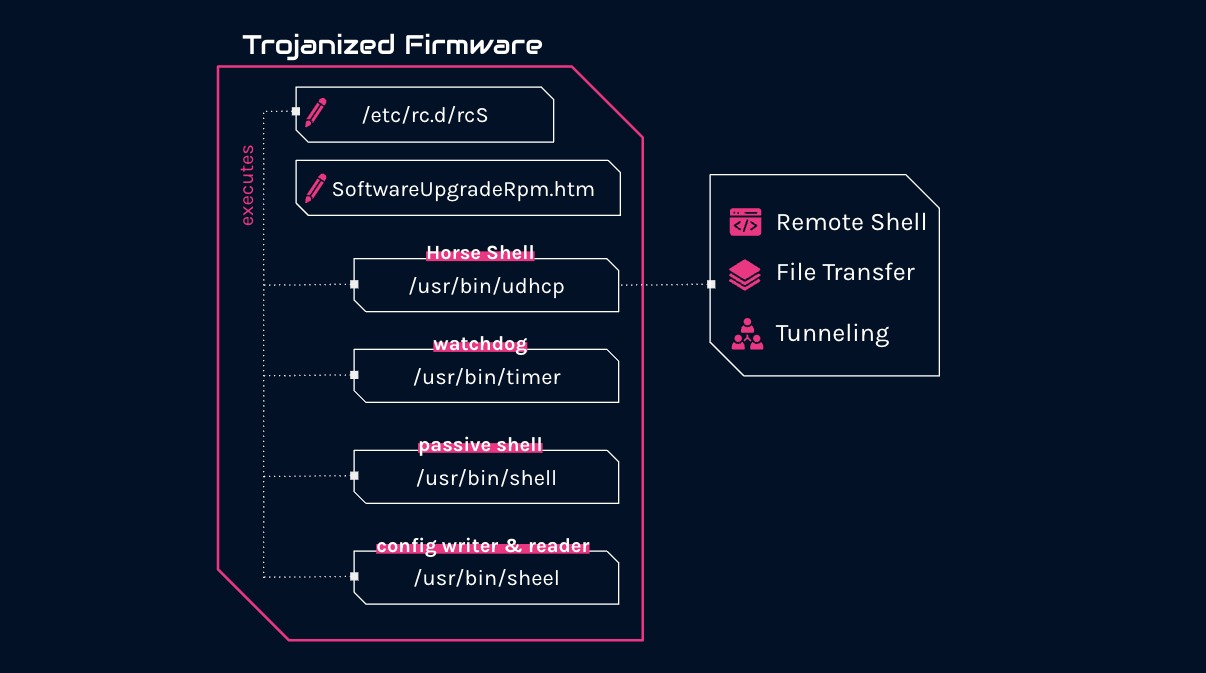


Общая схема атаки

Horse Shell основан на C++ и предоставляет злоумышленникам полный доступ к устройству: возможность выполнять произвольные шелл-команды, загружать файлы на маршрутизатор и с него, а также передавать данные между двумя различными клиентами. Кроме того, измененная прошивка скрывает от пользователя опцию изменения прошивки через веб-интерфейс роутера.
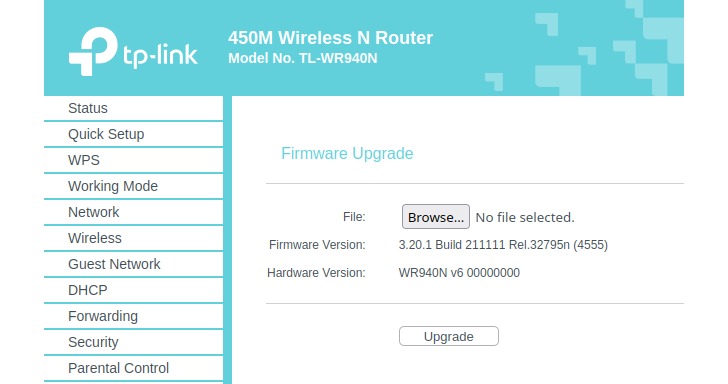
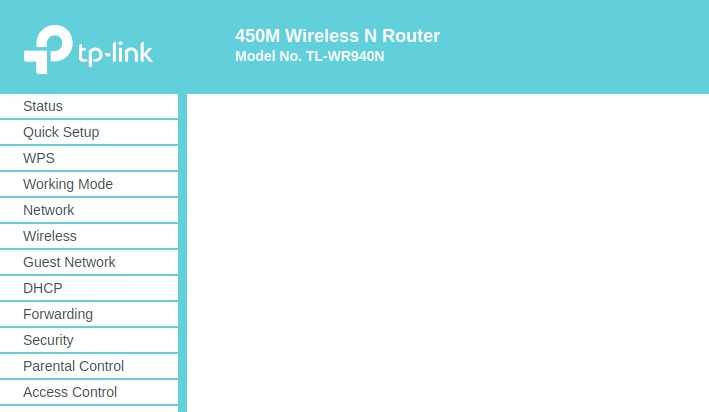
Китайские хакеры Mustang Panda взламывают роутеры TP-Link - «Новости»


В ходе расследования были обнаружены два образца троянизированных прошивок для маршрутизаторов TP-Link, и оба содержали обширные модификации и дополнения. Аналитики Check Point сравнили вредоносную прошивку с легитимной версией и обнаружили, что разделы ядра и uBoot совпадают. Однако вредоносная прошивка использовала кастомную файловую систему SquashFS, содержавшую дополнительные вредоносные файловые компоненты, являющиеся частью Horse Shell.


Интересно, что бэкдор, похоже, нацелен на случайные устройства в обычных домашних сетях, и скомпрометированные маршрутизаторы могут объединяться в mesh-сеть для создания «цепочки промежуточных узлов между основными зараженными [целями] и реальными управляющими серверами».


При передаче сообщений между зараженными маршрутизаторами используется туннель SOCKS, чтобы создать дополнительный уровень анонимности и скрыть конечный сервер, поскольку каждый узел в цепочке содержит информацию только о предыдущих и последующих узлах. Иными словами, это позволяет скрывать происхождение и назначение трафика по аналогии с Tor, что значительно усложняет обнаружение масштабов атак и борьбу с ними.


«Если один узел в цепочке скомпрометирован или отключен, злоумышленники по-прежнему могут поддерживать связь с C&C-сервером, направляя трафик через другой узел в цепочке», — рассказывают эксперты.
С января 2023 года китайская хак-группа Mustang Panda (она же Camaro Dragon, BASIN, Bronze President, Earth Preta, HoneyMyte, RedDelta и Red Lich) проводит череду целенаправленных атак на европейские внешнеполитические ведомства. Изучая эти атаки, эксперты Check Point обнаружили специальный имплант, разработанный специально для прошивок маршрутизаторов TP-Link. «Имплантат содержит несколько вредоносных компонентов, в числе которых специальный бэкдор под названием Horse Shell, позволяющий злоумышленникам поддерживать постоянный доступ, создавать анонимную инфраструктуру и обеспечивать себе возможность бокового перемещения в скомпрометированных сетях, — рассказывают специалисты. — Благодаря своей конструкции, компоненты имплантата могут быть интегрированы в различные прошивки разных поставщиков». Точный метод, используемый хакерами для развертывания вредоносных прошивок на зараженных маршрутизаторах, в настоящее время неизвестен. Эксперты полагают, что первоначальный доступ мог быть получен через использование известных уязвимостей или путем перебора стандартных и легко угадываемых паролей. Общая схема атаки Horse Shell основан на C и предоставляет злоумышленникам полный доступ к устройству: возможность выполнять произвольные шелл-команды, загружать файлы на маршрутизатор и с него, а также передавать данные между двумя различными клиентами. Кроме того, измененная прошивка скрывает от пользователя опцию изменения прошивки через веб-интерфейс роутера. В ходе расследования были обнаружены два образца троянизированных прошивок для маршрутизаторов TP-Link, и оба содержали обширные модификации и дополнения. Аналитики Check Point сравнили вредоносную прошивку с легитимной версией и обнаружили, что разделы ядра и uBoot совпадают. Однако вредоносная прошивка использовала кастомную файловую систему SquashFS, содержавшую дополнительные вредоносные файловые компоненты, являющиеся частью Horse Shell. Интересно, что бэкдор, похоже, нацелен на случайные устройства в обычных домашних сетях, и скомпрометированные маршрутизаторы могут объединяться в mesh-сеть для создания «цепочки промежуточных узлов между основными зараженными _
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: