










Уязвимости в APC Smart-UPS позволяют удаленно повреждать устройства - «Новости» » Интернет технологии
sitename
Спутниковая связь из iPhone появится на Android-смартфонах — Globalstar заключила сделку со Skylo - «Новости сети»
«Союз» выходит на широкую аудиторию: российские микрофоны начали продавать в рознице - «Новости сети»
В США придумали магнитно-акустический транзистор без электронов — он обещает ускорить вычисления в 1000 раз - «Новости сети»
Пять ошибок на миллион логических операций — Quantinuum в 100 раз превзошла результат Google по коррекции ошибок - «Новости сети»
«Мечта, ставшая реальностью»: моддер преобразила Fallout: New Vegas с помощью трассировки пути - «Новости сети»
Компания FirstVDS сообщила о взломе - «Новости»
Модели OpenAI взломали несколько сайтов и потратили криптовалюту из чужого кошелька - «Новости»
СМИ: в Минцифры предлагали использовать ИИ для выявления VPN - «Новости»
Android-троян Hirudo подменяет банковские приложения вредоносными версиями - «Новости»
СМИ: задержаны участники хак-группы DataSuckers, атаковавшей «Додо Пицца» и Tez Tour - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Уязвимости в APC Smart-UPS позволяют удаленно повреждать устройства - «Новости»

Обнаружены три критические 0-day уязвимости, получившие общее название TLStorm. Баги позволяют хакерам установить полный контроль над источниками бесперебойного питания (UPS) компании APC и проводить «экстремальные киберфизические атаки».


Проблемы затрагивают системы APC Smart-UPS, которые весьма популярны в самых разных сферах, включая государственные учреждения, здравоохранение, промышленность, ИТ и розничную торговлю.


Исследователи из компании Armis нашли сразу три проблемы в семействах продуктов APC SmartConnect и Smart-UPS. Две уязвимости, CVE-2022-22805 и CVE-2022-22806, связаны с имплементацией протокола TLS, который используется для подключения устройств Smart-UPS с функцией SmartConnect к облаку Schneider Electric.
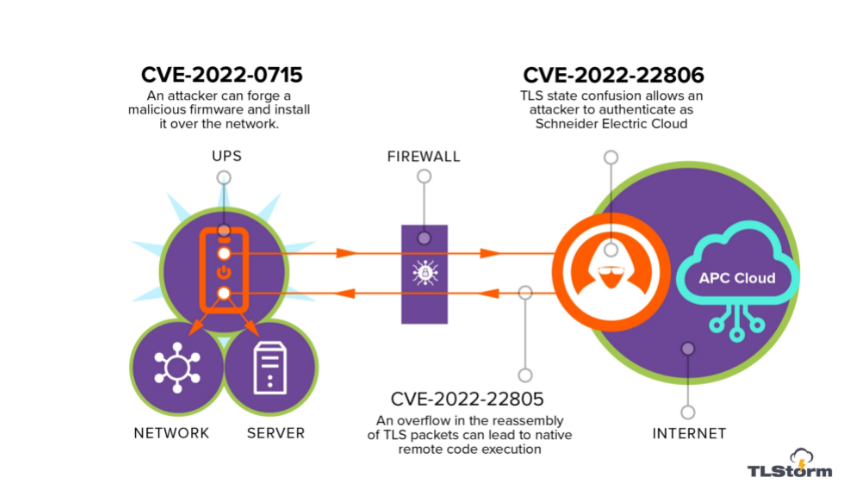


Третья уязвимость, CVE-2022-0715, присутствует в прошивках почти всех устройств APC Smart-UPS, которые не имеют криптографической подписи (их подлинность не может быть проверена при установке в систему). Хотя прошивка зашифрована, отсутствие криптографической подписи позволяет злоумышленникам создать ее вредоносную версию и доставить в качестве обновления на целевые устройства с целью удаленного выполнения кода (RCE).


Исследователи сумели использовать баги для создания вредоносной версии прошивки APC, которую устройства Smart-UPS успешно приняли в качестве обновления. Этот процесс может выполняться по-разному в зависимости от цели:


  • новейшие устройства Smart-UPS с функцией подключения к облаку SmartConnect можно обновить через консоль управления облаком;

  • старые устройства Smart-UPS, использующие Network Management Card (NMC), можно обновлять по локальной сети;

  • большинство устройств Smart-UPS также можно обновить с помощью USB-накопителя.


Уязвимости, связанные с TLS, кажутся еще более серьезными, поскольку они могут быть использованы неаутентифицированным злоумышленником без взаимодействия с пользователем, то есть такие атаки относятся к типу 0-click. По сути, успешное использование любой из уязвимостей может привести удаленному выполнению кода на устройстве, что может использоваться для дальнейшего вмешательства в работу UPS с целью физически повредить само устройство или другие девайсы, подключенные к нему.


«Используя RCE-уязвимость, мы смогли обойти защиту ПО и позволили скачкам тока повторяться снова и снова, пока конденсатор не нагрелся до ~ 150 градусов по Цельсию, что привело к взрыву конденсатора и превратило UPS в “кирпич” в облаке аккумуляторной кислоты, наносящей побочный ущерб устройству», — рассказывают эксперты.


Так как уязвимости были обнаружены еще в октябре 2021 года, в настоящее время разработчики APT выпустили обновления, которые клиентам рекомендуется установить как можно быстрее.
Обнаружены три критические 0-day уязвимости, получившие общее название TLStorm. Баги позволяют хакерам установить полный контроль над источниками бесперебойного питания (UPS) компании APC и проводить «экстремальные киберфизические атаки». Проблемы затрагивают системы APC Smart-UPS, которые весьма популярны в самых разных сферах, включая государственные учреждения, здравоохранение, промышленность, ИТ и розничную торговлю. Исследователи из компании Armis нашли сразу три проблемы в семействах продуктов APC SmartConnect и Smart-UPS. Две уязвимости, CVE-2022-22805 и CVE-2022-22806, связаны с имплементацией протокола TLS, который используется для подключения устройств Smart-UPS с функцией SmartConnect к облаку Schneider Electric. Третья уязвимость, CVE-2022-0715, присутствует в прошивках почти всех устройств APC Smart-UPS, которые не имеют криптографической подписи (их подлинность не может быть проверена при установке в систему). Хотя прошивка зашифрована, отсутствие криптографической подписи позволяет злоумышленникам создать ее вредоносную версию и доставить в качестве обновления на целевые устройства с целью удаленного выполнения кода (RCE). Исследователи сумели использовать баги для создания вредоносной версии прошивки APC, которую устройства Smart-UPS успешно приняли в качестве обновления. Этот процесс может выполняться по-разному в зависимости от цели: новейшие устройства Smart-UPS с функцией подключения к облаку SmartConnect можно обновить через консоль управления облаком; старые устройства Smart-UPS, использующие Network Management Card (NMC), можно обновлять по локальной сети; большинство устройств Smart-UPS также можно обновить с помощью USB-накопителя. Уязвимости, связанные с TLS, кажутся еще более серьезными, поскольку они могут быть использованы неаутентифицированным злоумышленником без взаимодействия с пользователем, то есть такие атаки относятся к типу 0-click. По сути, успешное использование любой из уязвимостей может привести удаленному выполнению кода на устройстве, что может использоваться для дальнейшего вмешательства в работу UPS с целью физически повредить само устройство или другие девайсы, подключенные к нему. «Используя RCE-уязвимость, мы смогли обойти защиту ПО и позволили скачкам тока повторяться снова и снова, пока конденсатор не нагрелся до ~ 150 градусов по Цельсию, что привело к взрыву конденсатора и превратило UPS в “кирпич” в облаке аккумуляторной кислоты, наносящей побочный ущерб устройству», — рассказывают эксперты. Так как уязвимости были обнаружены еще в октябре 2021 года, в настоящее время разработчики APT выпустили обновления, которые клиентам рекомендуется установить как можно быстрее.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: