










Пользователей Azure предупредили о критической уязвимости в Cosmos DB - «Новости» » Интернет технологии
sitename
Акции чипмейкеров и операторов дата-центров обрушились после победы демократов на выборах в США - «Новости сети»
В Гонконге застряли 600 тыс. ускорителей Nvidia H200 — Китай не хочет пускать к себе чипы конкурентов - «Новости сети»
Рабочие и Micron не поделили будущие сверхприбыли от бума ИИ — строительство передовой фабрики памяти под угрозой - «Новости сети»
Claude научился следить за деньгами пользователей: теперь ИИ-чат-бот можно подключить к банковским счетам - «Новости сети»
OpenAI представила GPT-6 Cyber — свою лучшую ИИ-модель для защиты от киберугроз - «Новости сети»
319 расширений для Chrome перехватывали поисковые запросы пользователей - «Новости»
Polymarket скомпрометировали из-за подмены записей DNS - «Новости»
Специалисты Google обезвредили ботнет, состоявший из 1,3 млн Android-устройств - «Новости»
Binance возобновила вывод еще 51 токена в сетях Ethereum и Solana после взлома на $6,3 млрд - «Новости»
Холодильники в европейских супермаркетах снова взломали - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Пользователей Azure предупредили о критической уязвимости в Cosmos DB - «Новости»

Microsoft предупредила тысячи клиентов Azure об устранении критической уязвимости в Cosmos DB. Баг позволял любому пользователю удаленно управлять базами данных других людей, и предоставляет права администратора без необходимости авторизации.


Проблему обнаружила исследовательская группа компании Wiz, занимающейся облачной безопасностью. Эксперты назвали уязвимость ChaosDB и сообщили о ней Microsoft 12 августа 2021 года. При этом, по данным исследователей, уязвимость скрывалась в коде «по крайней мере несколько месяцев, а возможно, лет». За этот баг Microsoft выплатила Wiz вознаграждение в размере 40 000 долларов.


Ошибка позволяла злоумышленникам эксплуатировать цепочку багов, связанную с работой опенсорсной функциональности Jupyter Notebook, которая включена по умолчанию и предназначена для помощи клиентам в визуализации данных.
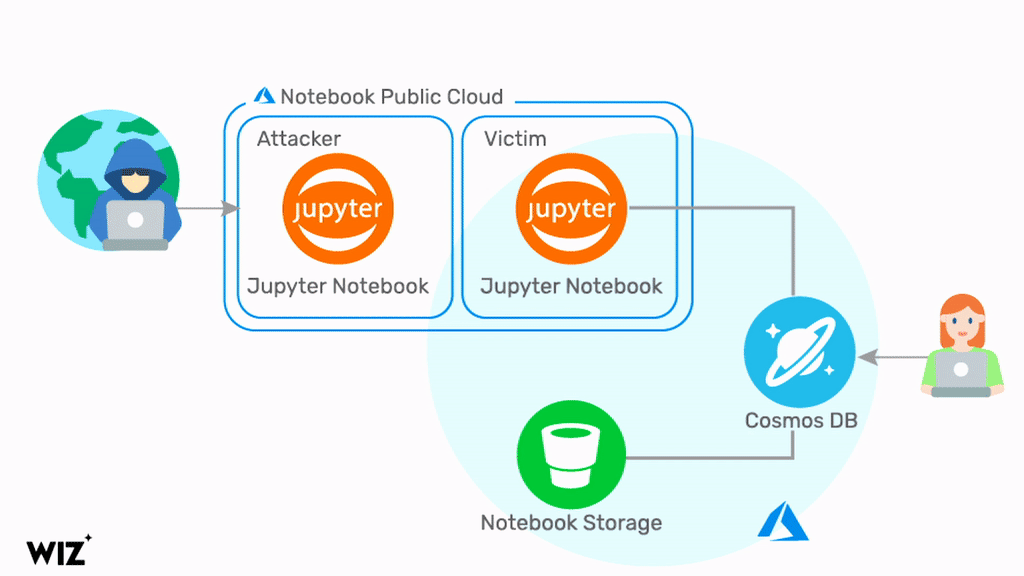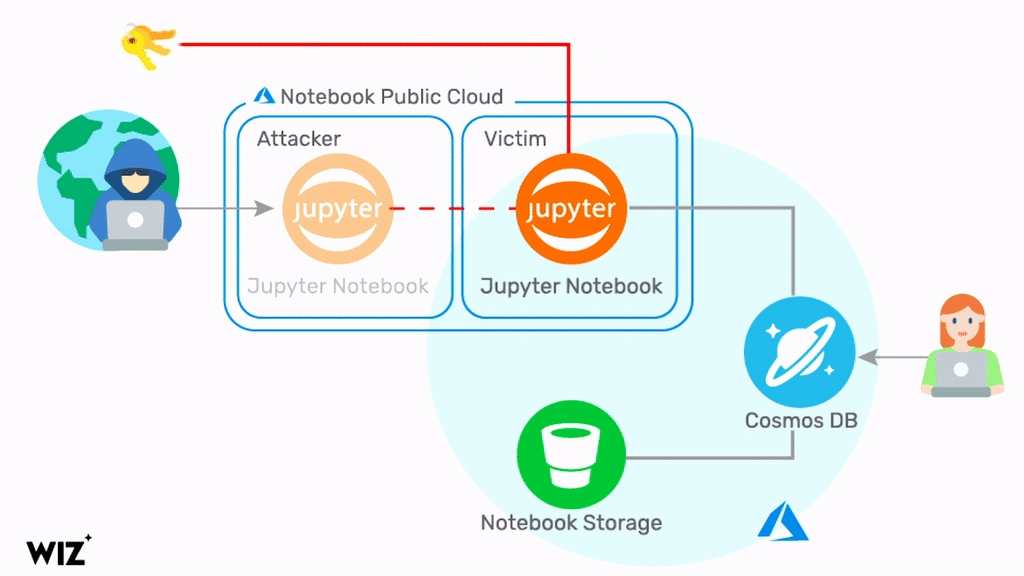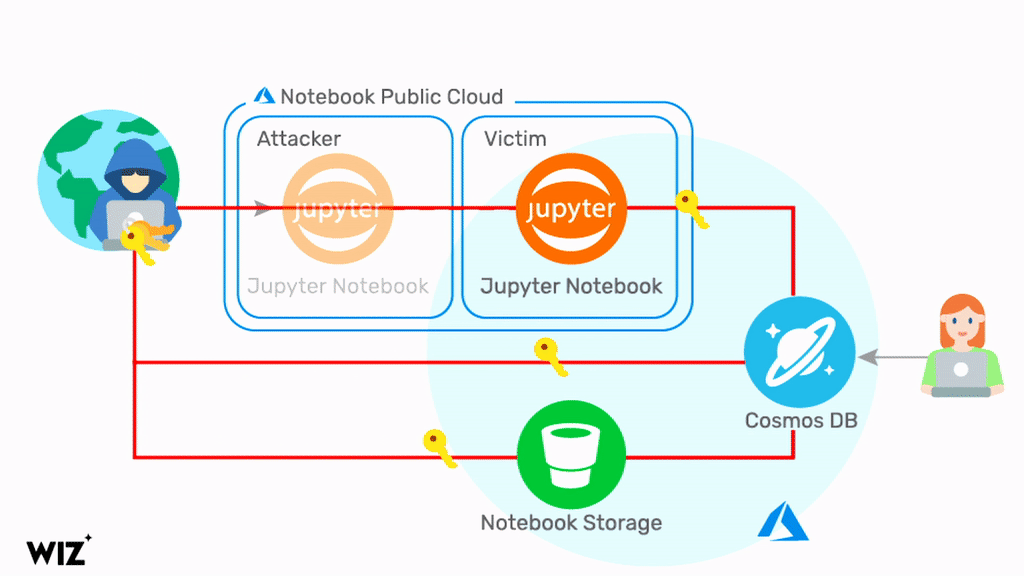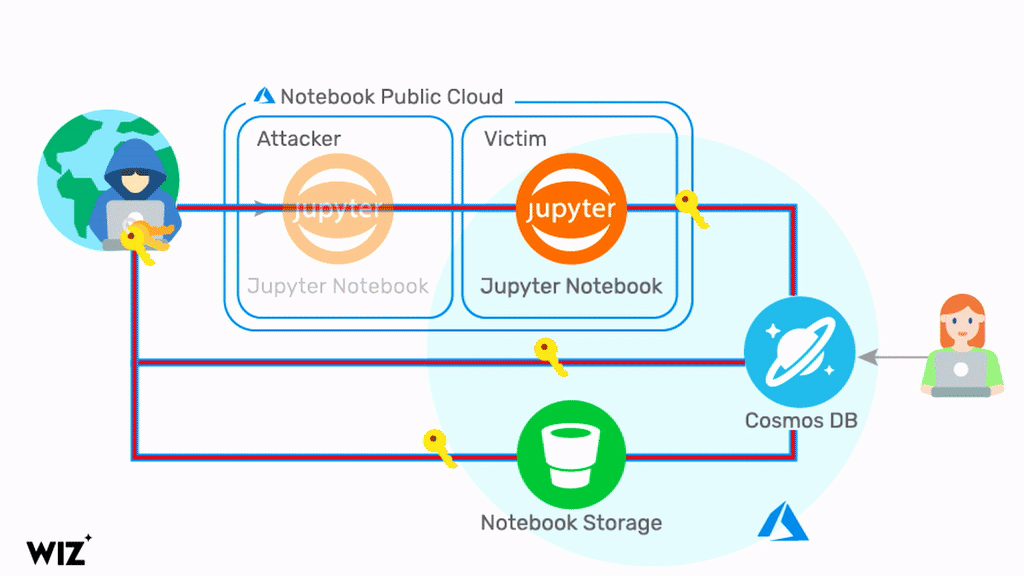


Успешная эксплуатация позволяла получить доступ к учетным данным других пользователей Cosmos DB, включая первичный ключ, что обеспечивало полный и неограниченный удаленный доступ к базам данных и учетным записям клиентов Microsoft Azure.


«Для этой уязвимости есть тривиальный эксплоит, который не требует предварительного доступа к целевой среде и затрагивает тысячи организаций, в том числе многие компании из списка Fortune 500», — заявили исследователи.


В итоге Microsoft отключила функцию в течение 48 часов после получения отчета и уведомила более 30% клиентов Cosmos DB о потенциальном нарушении безопасности.


Стоит отметить, что с февраля 2021 года, с тех пор, как все новые экземпляры Cosmos DB создаются с включенными функциями Jupyter Notebook, Cosmos DB автоматически отключала функциональность Notebook, если та не использовалась в течение первых трех дней. Поэтому количество пострадавших клиентов Cosmos DB так невелико, предполагается, что около 70% клиентов либо отключили Jupyter Notebook вручную, либо это сделала автоматика. Однако, по данным Wiz, фактическое количество затронутых пользователей, вероятно, намного больше, учитывая, что уязвимость существует очень давно.


По просьбе Microsoft исследователи пока не опубликовали техническую информацию о ChaosDB, так как это может помочь злоумышленникам разработать собственные эксплоиты, но вскоре эксперты обещают обнародовать подробный технический документ.


Чтобы снизить риск и заблокировать потенциальные атаки, Microsoft рекомендует клиентам Azure пересоздать первичные ключи Cosmos DB, которые могли быть похищены еще до того, как уязвимая функция была отключена.


Согласно заявлению Microsoft, нет никаких доказательств того, что злоумышленники обнаружили и использовали уязвимость Chaos DB раньше экспертов Wiz.
Microsoft предупредила тысячи клиентов Azure об устранении критической уязвимости в Cosmos DB. Баг позволял любому пользователю удаленно управлять базами данных других людей, и предоставляет права администратора без необходимости авторизации. Проблему обнаружила исследовательская группа компании Wiz, занимающейся облачной безопасностью. Эксперты назвали уязвимость ChaosDB и сообщили о ней Microsoft 12 августа 2021 года. При этом, по данным исследователей, уязвимость скрывалась в коде «по крайней мере несколько месяцев, а возможно, лет». За этот баг Microsoft выплатила Wiz вознаграждение в размере 40 000 долларов. Ошибка позволяла злоумышленникам эксплуатировать цепочку багов, связанную с работой опенсорсной функциональности Jupyter Notebook, которая включена по умолчанию и предназначена для помощи клиентам в визуализации данных. Успешная эксплуатация позволяла получить доступ к учетным данным других пользователей Cosmos DB, включая первичный ключ, что обеспечивало полный и неограниченный удаленный доступ к базам данных и учетным записям клиентов Microsoft Azure. «Для этой уязвимости есть тривиальный эксплоит, который не требует предварительного доступа к целевой среде и затрагивает тысячи организаций, в том числе многие компании из списка Fortune 500», — заявили исследователи. В итоге Microsoft отключила функцию в течение 48 часов после получения отчета и уведомила более 30% клиентов Cosmos DB о потенциальном нарушении безопасности. Стоит отметить, что с февраля 2021 года, с тех пор, как все новые экземпляры Cosmos DB создаются с включенными функциями Jupyter Notebook, Cosmos DB автоматически отключала функциональность Notebook, если та не использовалась в течение первых трех дней. Поэтому количество пострадавших клиентов Cosmos DB так невелико, предполагается, что около 70% клиентов либо отключили Jupyter Notebook вручную, либо это сделала автоматика. Однако, по данным Wiz, фактическое количество затронутых пользователей, вероятно, намного больше, учитывая, что уязвимость существует очень давно. По просьбе Microsoft исследователи пока не опубликовали техническую информацию о ChaosDB, так как это может помочь злоумышленникам разработать собственные эксплоиты, но вскоре эксперты обещают обнародовать подробный технический документ. Чтобы снизить риск и заблокировать потенциальные атаки, Microsoft рекомендует клиентам Azure пересоздать первичные ключи Cosmos DB, которые могли быть похищены еще до того, как уязвимая функция была отключена. Согласно заявлению Microsoft, нет никаких доказательств того, что злоумышленники обнаружили и использовали уязвимость Chaos DB раньше экспертов Wiz.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: