




Баг в Google Docs позволял просматривать чужие приватные документы - «Новости» » Интернет технологии
sitename
Sega сообщила об утечке email-адресов 2,2 млн человек - «Новости»
Хакеры из КНДР похитили более $400 млн с помощью поддельных видеозвонков - «Новости»
После взлома Railway хакеры потратили 740 000 долларов на ИИ - «Новости»
GlobalSign снова отзывает сертификаты у российских сайтов - «Новости»
Компания N-able отключила платформу N-central из-за обнаружения 33 уязвимостей нулевого - «Новости»
«Хьюстон, у нас проблемы»: возвращение американцев на Луну в 2028 году может сорваться из-за забуксовавшего разработчика скафандров - «Новости сети»
Huawei начала выпускать датчики изображения: 50-Мп матрица HiSilicon обнаружилась в серийной камере - «Новости сети»
NASA отправит на Луну ядерный луноход — он будет искать лёд и готовить площадку для лунной базы - «Новости сети»
Шпионский скандал разрастается: Дженсен Хуанг сознался в супружеской измене — Nvidia запустила расследование - «Новости сети»
Запуск World of Warcraft: Forever установил рекорд по числу одновременных игроков за всю историю WoW - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Баг в Google Docs позволял просматривать чужие приватные документы - «Новости»

Летом 2020 года исследователь  Шрирам К.Л. заработал 3133,70 долларов по программе bug bounty, обнаружив уязвимость в Google Docs. Дело в том, что инструменте Google для обратной связи мог использоваться для кражи конфиденциальной информации.


Многие продукты Google (включая Google Docs) оснащены функциями Send feedback и Help Docs improve,  что позволяет пользователям отправлять отзывы, а также прикладывать к ним скриншоты, в случае если нужно продемонстрировать конкретную проблему.


Баг в Google Docs позволял просматривать чужие приватные документы - «Новости»


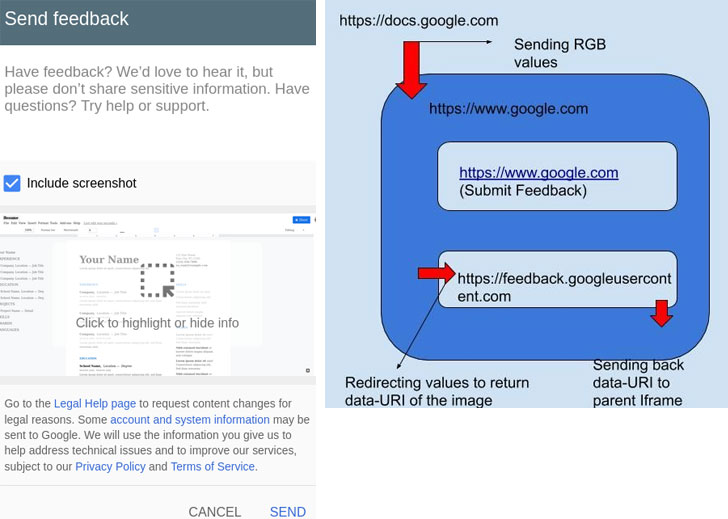
Эти функции не дублируются в различных сервисах, вместо этого обратная связь развернута на базе главного сайта Google (google.com) и интегрирована в другие места через iframe, который загружает содержимое всплывающего окна из feedback.googleusercontent.com.


Исследователь объясняет, что при приложении скриншота окна Google Docs рендеринг изображения требует передачи RGB-значений каждого пикселя на google.com, который затем перенаправляет эти значения в домен обратной связи, который в конечном итоге создает изображение и отправляет его обратно в виде Base64. Исследователь нашел ошибку в способе передачи этих сообщений feedback.googleusercontent.com. Баг позволял внести изменения во фрейм, направив контент на произвольный внешний сайт, похитить или перехватить снимки экрана, предназначенные для загрузки на серверы Google. Проблема была  связана с отсутствием заголовка X-Frame-Options в домене Google Docs. Демонстрацию атаки можно увидеть ниже.


Для реализации атаки требовалось определенное взаимодействие с пользователем (например, нажатие кнопки «Send feedback»), тогда эксплоит мог использовать уязвимость, перехватить URL-адрес загруженного снимка экрана и передать его на вредоносный сайт. Эксперт говорит, что атаку можно было реализовать, встроив файл Google Docs в iFrame на вредоносном сайте, а затем перехватывать всплывающее окно обратной связи и перенаправлять его содержимое в домен по выбору злоумышленника.
Летом 2020 года исследователь Шрирам К.Л. заработал 3133,70 долларов по программе bug bounty, обнаружив уязвимость в Google Docs. Дело в том, что инструменте Google для обратной связи мог использоваться для кражи конфиденциальной информации. Многие продукты Google (включая Google Docs) оснащены функциями Send feedback и Help Docs improve, что позволяет пользователям отправлять отзывы, а также прикладывать к ним скриншоты, в случае если нужно продемонстрировать конкретную проблему. Эти функции не дублируются в различных сервисах, вместо этого обратная связь развернута на базе главного сайта Google (google.com) и интегрирована в другие места через iframe, который загружает содержимое всплывающего окна из feedback.googleusercontent.com. Исследователь объясняет, что при приложении скриншота окна Google Docs рендеринг изображения требует передачи RGB-значений каждого пикселя на google.com, который затем перенаправляет эти значения в домен обратной связи, который в конечном итоге создает изображение и отправляет его обратно в виде Base64. Исследователь нашел ошибку в способе передачи этих сообщений feedback.googleusercontent.com. Баг позволял внести изменения во фрейм, направив контент на произвольный внешний сайт, похитить или перехватить снимки экрана, предназначенные для загрузки на серверы Google. Проблема была связана с отсутствием заголовка X-Frame-Options в домене Google Docs. Демонстрацию атаки можно увидеть ниже. Для реализации атаки требовалось определенное взаимодействие с пользователем (например, нажатие кнопки «Send feedback»), тогда эксплоит мог использовать уязвимость, перехватить URL-адрес загруженного снимка экрана и передать его на вредоносный сайт. Эксперт говорит, что атаку можно было реализовать, встроив файл Google Docs в iFrame на вредоносном сайте, а затем перехватывать всплывающее окно обратной связи и перенаправлять его содержимое в домен по выбору злоумышленника.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: