










В кампании FortiBleed использовался сниффер, специально созданный для FortiGate - «Новости» » Интернет технологии
sitename
Основа будущих флагманов: Qualcomm представила мобильные процессоры Snapdragon 8 Elite Gen 6 и Elite Extreme Gen 6 - «Новости сети»
Представлен Motorola Signature 27 — первый смартфон на чипе Snapdragon 8 Elite Extreme Gen 6 - «Новости сети»
Anthropic представила Claude Opus 5.5 — флагманский ИИ для всех, который дешевле и во многом не хуже Fable 5.1 - «Новости сети»
«Плачу слезами счастья»: моддер добавил в Dark Souls 2 бесшовный кооператив на шестерых, и фанаты в восторге - «Новости сети»
Хакеры разобрали камеру Flock и обнаружили функцию детектирования людей - «Новости»
Группировка ShinyHunters взломала сайт хак-группы Clop - «Новости»
Сразу четыре хак-группы пользуются эксплоит-китом BlueMoon - «Новости»
ФБР изъяло домены DDoS-сервиса NightmareStresser - «Новости»
ИИ-модель Gemini атаковала три посторонние организации - «Новости»
OpenAI выпустила GPT-6 Sol и Luna — они дешевле предшественниц и делают меньше ошибок - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Самоучитель CSS » Изображения » В кампании FortiBleed использовался сниффер, специально созданный для FortiGate - «Новости»

Специалисты из компании SOCRadar раскрыли новые подробности кампании FortiBleed, затронувшей десятки тысяч устройств Fortinet. Исследователи выяснили, злоумышленники атаковали сотни брандмауэров FortiGate, устанавливали на них кастомные снифферы и перехватывали учетные данные. Позднее полученные доступы могли перепродаваться другим преступникам.


Эксперты пишут, что кампания длится как минимум с февраля 2026 года, и за это время в поле зрения хакеров попали более 430 000 устройств FortiGate по всему миру. Как уже сообщалось ранее, FortiBleed затронула более 80 000 брандмауэров и VPN-шлюзов в 194 странах мира, причем 19 000 из них по-прежнему «прослушиваются» злоумышленниками.


Ранее считалось, что эта операция была направлена исключительно против продукции Fortinet. Однако расследование показало, что атакующие также сканируют и взламывают NAS Synology, брандмауэры Sophos, порталы RDWeb, Citrix SSL-VPN, открытые RDP-инстансы и серверы MS-SQL.


Для поиска доступных из интернета систем хакеры используют Masscan, Shodan и собственные утилиты. Изначально злоумышленники в основном занимались брутфорсом административных панелей, SSL-VPN и SSH, применяя словарные атаки и перебирая учетные данные из предыдущих утечек.


Позднее злоумышленники начали эксплуатировать старые и неисправленные уязвимости в FortiGate, позволяющие обходить аутентификацию и захватывать контроль над устройствами. Представители Fortinet допускали, что в кампании могли использоваться уязвимости CVE-2026-24858, CVE-2025-59718 и CVE-2025-59719.


По данным исследователей, сначала атакующие извлекали пароли и хеши непосредственно из конфигураций взломанных устройств FortiGate. Однако в мае схема усложнилась, и на устройства начали устанавливать написанный на Go инструмент FortigateSniffer. Этот сниффер злоупотребляет штатной командой FortiOS diagnose sniffer packet, предназначенной для диагностики сети, и пассивно прослушивает проходящий через брандмауэр трафик сразу 24 протоколов (включая Kerberos, LDAP, SMB, RADIUS, RDP, WinRM, SMTP, FTP, MySQL и Microsoft SQL Server).
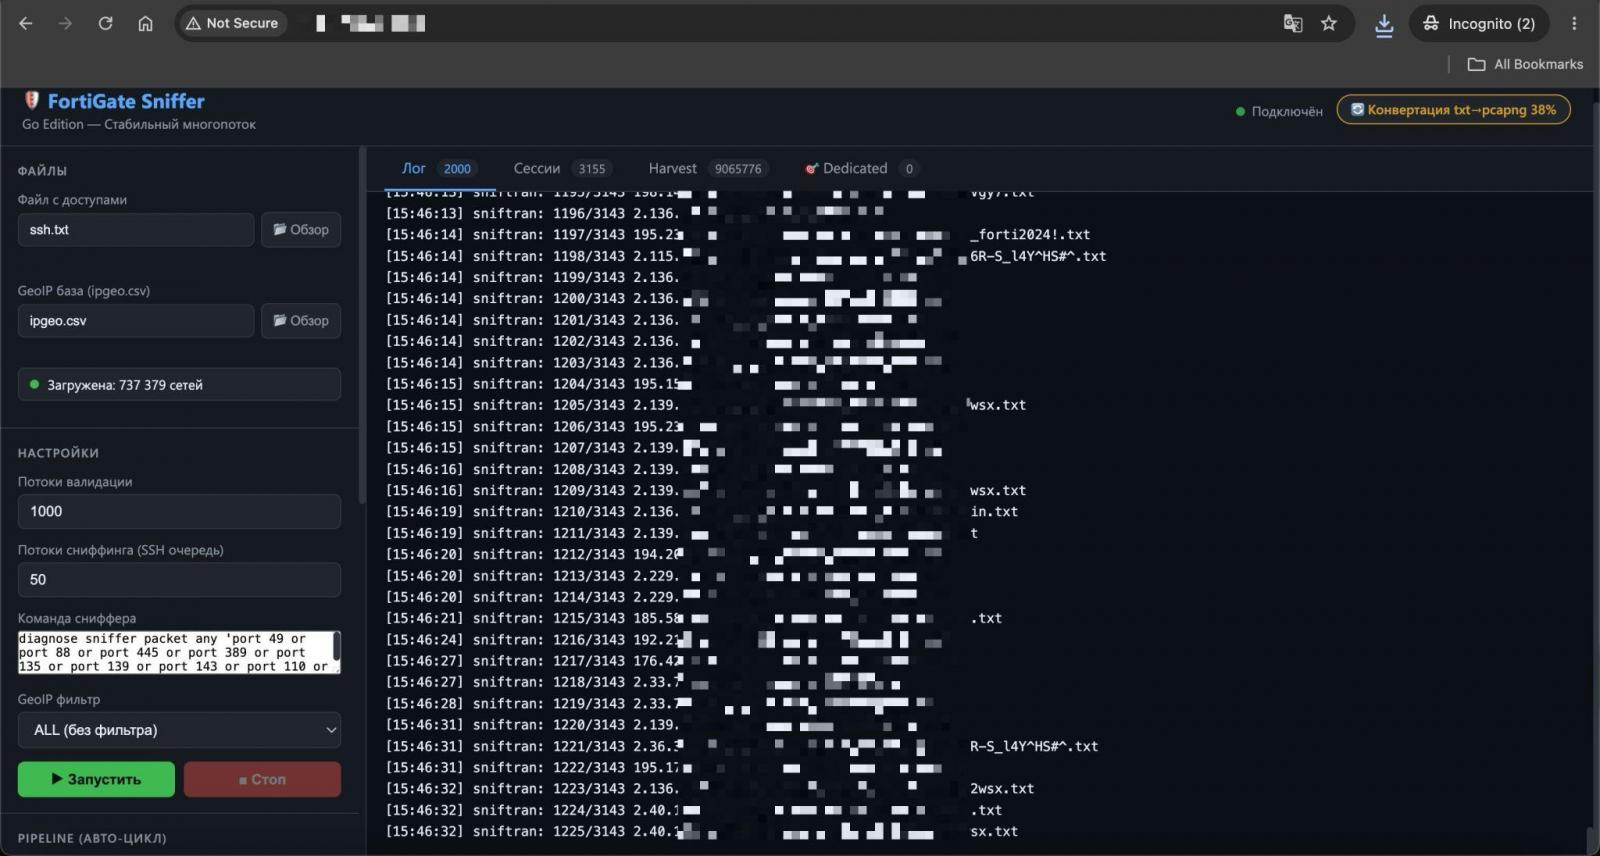


Сниффер похищает пароли в открытом виде, NTLM- и Kerberos-хеши, тикеты, токены и другие аутентификационные данные. Причем хеши передаются в распределенную инфраструктуру атакующих, где используется GPU-кластер, и хеши взламывают с помощью Hashcat и Hashtopolis. Полученные в итоге учетные данные автоматически проверяются и используются для перемещения по сети, разведки в Active Directory и доступа к сетевым шарам. Кроме того, атакующие похищают сессионные cookie, чтобы сохранять доступ к уже скомпрометированным сервисам.


Аналитики SOCRadar обнаружили сотни серверов, а инфраструктура атакующих выполнила не менее 659 циклов сбора данных. В общей сложности они обработали более 110 млн учетных данных, включая 14,8 млн записей RADIUS, 924 000 NTLM-хешей, 130 000 Kerberos-хешей и 89 млн токенов аутентификации MySQL.


При этом исходно обнаруженная база данных с десятками тысяч паролей для устройств Fortinet, по всей видимости, была лишь небольшим фрагментом собранной злоумышленниками информации. Сколько учетных данных на самом деле осталось в распоряжении операторов кампании FortiBleed, пока неизвестно.


Исследователи допускают, что при разработке отдельных компонентов атакующие могли использовать ИИ-платформу для пентестов CyberStrike.


Отмечается, что инфраструктура злоумышленников работала пятичасовыми циклами: загружала региональный список целей и проверяла учетные данные в тысячу параллельных потоков. При этом сниффер запускался только для определенных диапазонов IP-адресов и работал с 07:00 до 18:00 по московскому времени.


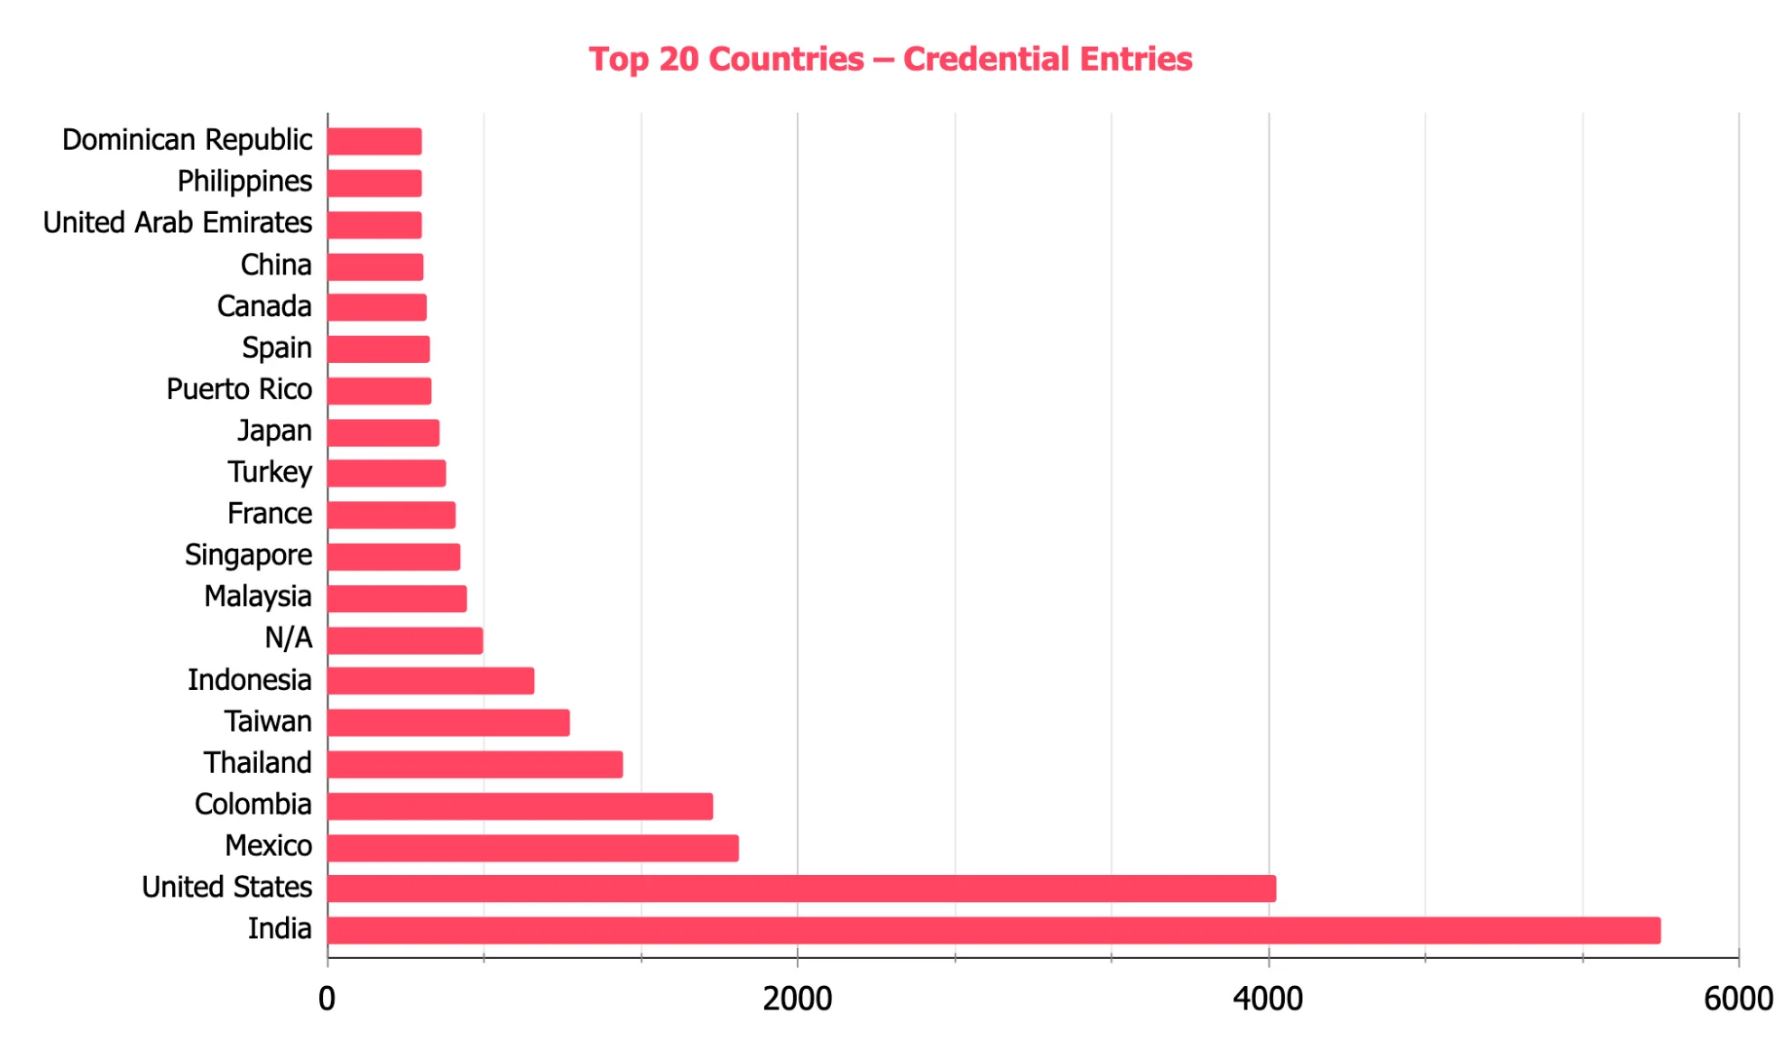
Основными целями атаки FortiBleed стали компании со штатом менее 200 человек (в основном организации из США и Индии). Также отдельное внимание хакеры уделяли ИТ-провайдерам и MSP, так как взлом подобных компаний открывает путь к сетям их клиентов.


К примеру, 15 июня злоумышленники взломали Kerberos-хеши и сразу похитили данные DFS-бэкапа у неназванного оборонного подрядчика, связанного с НАТО.


Эксперты SOCRadar полагают, что за операцией FortiBleed может стоять брокер доступов, который сотрудничает с «правительственными» хак-группами. Впрочем, не исключено, что доступы продаются вымогателям и другим преступникам.
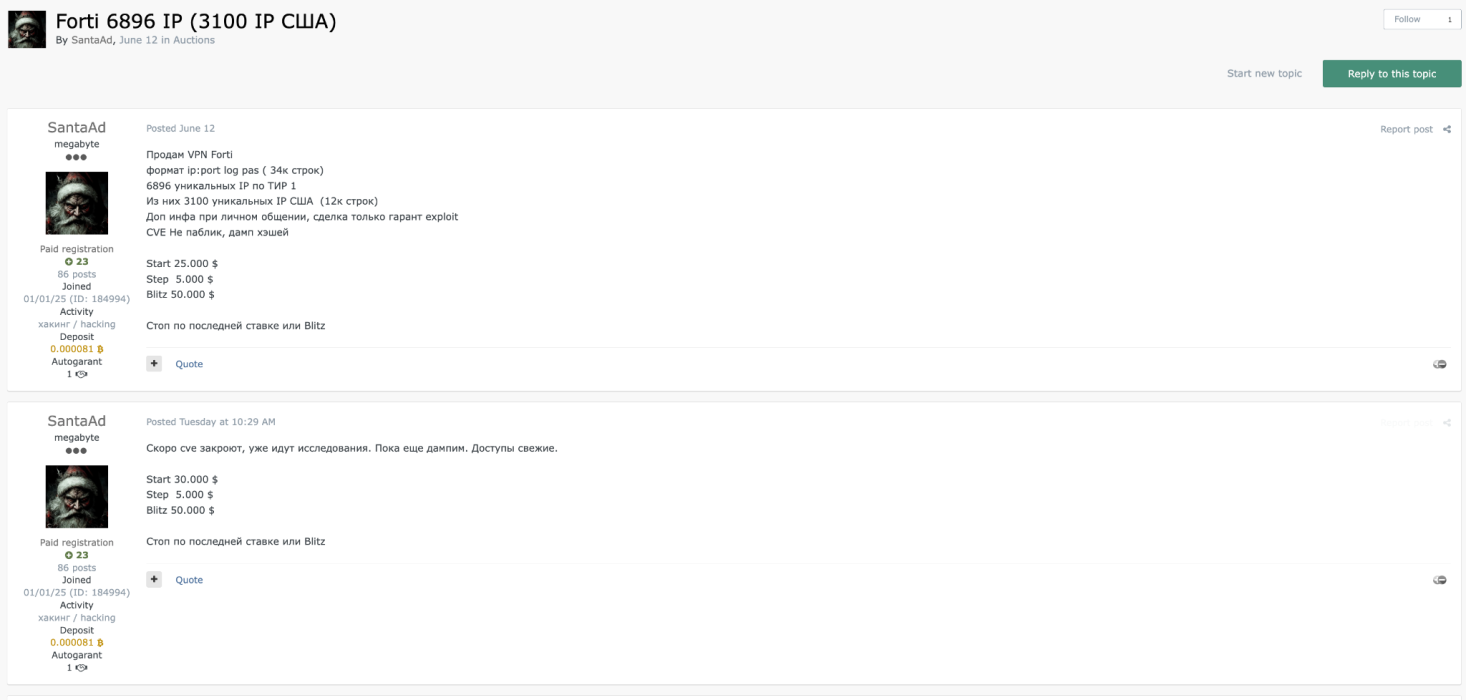


Специалисты Palo Alto Networks Unit 42 связывают эту кампанию с русскоязычным брокером, известным под ником SantaAd, хотя другие исследователи пока не подтвердили эту атрибуцию.
Специалисты из компании SOCRadar раскрыли новые подробности кампании FortiBleed, затронувшей десятки тысяч устройств Fortinet. Исследователи выяснили, злоумышленники атаковали сотни брандмауэров FortiGate, устанавливали на них кастомные снифферы и перехватывали учетные данные. Позднее полученные доступы могли перепродаваться другим преступникам. Эксперты пишут, что кампания длится как минимум с февраля 2026 года, и за это время в поле зрения хакеров попали более 430 000 устройств FortiGate по всему миру. Как уже сообщалось ранее, FortiBleed затронула более 80 000 брандмауэров и VPN-шлюзов в 194 странах мира, причем 19 000 из них по-прежнему «прослушиваются» злоумышленниками. Ранее считалось, что эта операция была направлена исключительно против продукции Fortinet. Однако расследование показало, что атакующие также сканируют и взламывают NAS Synology, брандмауэры Sophos, порталы RDWeb, Citrix SSL-VPN, открытые RDP-инстансы и серверы MS-SQL. Для поиска доступных из интернета систем хакеры используют Masscan, Shodan и собственные утилиты. Изначально злоумышленники в основном занимались брутфорсом административных панелей, SSL-VPN и SSH, применяя словарные атаки и перебирая учетные данные из предыдущих утечек. Позднее злоумышленники начали эксплуатировать старые и неисправленные уязвимости в FortiGate, позволяющие обходить аутентификацию и захватывать контроль над устройствами. Представители Fortinet допускали, что в кампании могли использоваться уязвимости CVE-2026-24858, CVE-2025-59718 и CVE-2025-59719. По данным исследователей, сначала атакующие извлекали пароли и хеши непосредственно из конфигураций взломанных устройств FortiGate. Однако в мае схема усложнилась, и на устройства начали устанавливать написанный на Go инструмент FortigateSniffer. Этот сниффер злоупотребляет штатной командой FortiOS diagnose sniffer packet, предназначенной для диагностики сети, и пассивно прослушивает проходящий через брандмауэр трафик сразу 24 протоколов (включая Kerberos, LDAP, SMB, RADIUS, RDP, WinRM, SMTP, FTP, MySQL и Microsoft SQL Server). Сниффер похищает пароли в открытом виде, NTLM- и Kerberos-хеши, тикеты, токены и другие аутентификационные данные. Причем хеши передаются в распределенную инфраструктуру атакующих, где используется GPU-кластер, и хеши взламывают с помощью Hashcat и Hashtopolis. Полученные в итоге учетные данные автоматически проверяются и используются для перемещения по сети, разведки в Active Directory и доступа к сетевым шарам. Кроме того, атакующие похищают сессионные cookie, чтобы сохранять доступ к уже скомпрометированным сервисам. Аналитики SOCRadar обнаружили сотни серверов, а инфраструктура атакующих выполнила не менее 659 циклов сбора данных. В общей сложности они обработали более 110 млн учетных данных, включая 14,8 млн записей RADIUS, 924 000 NTLM-хешей, 130 000 Kerberos-хешей и 89 млн токенов аутентификации MySQL. При этом исходно обнаруженная база данных с десятками тысяч паролей для устройств Fortinet, по всей видимости, была лишь небольшим фрагментом собранной злоумышленниками информации. Сколько учетных данных на самом деле осталось в распоряжении операторов кампании FortiBleed, пока неизвестно. Исследователи допускают, что при разработке отдельных компонентов атакующие могли использовать ИИ-платформу для пентестов CyberStrike. Отмечается, что инфраструктура злоумышленников работала пятичасовыми циклами: загружала региональный список целей и проверяла учетные данные в тысячу параллельных потоков. При этом сниффер запускался только для определенных диапазонов IP-адресов и работал с 07:00 до 18:00 по московскому времени. Основными целями атаки FortiBleed стали компании со штатом менее 200 человек (в основном организации из США и Индии). Также отдельное внимание хакеры уделяли ИТ-провайдерам и MSP, так как взлом подобных компаний открывает путь к сетям их клиентов. К примеру, 15 июня злоумышленники взломали Kerberos-хеши и сразу похитили данные DFS-бэкапа у неназванного оборонного подрядчика, связанного с НАТО. Эксперты SOCRadar полагают, что за операцией FortiBleed может стоять брокер доступов, который сотрудничает с «правительственными» хак-группами. Впрочем, не исключено, что доступы продаются вымогателям и другим преступникам. Специалисты Palo Alto Networks Unit 42 связывают эту кампанию с русскоязычным брокером, известным под ником SantaAd, хотя другие исследователи пока не подтвердили эту атрибуцию.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: