




✔Synology предупреждает о вымогательских атаках, нацеленных на NAS - «Новости»
Представители Synology предупредили владельцев NAS о всплеске активности шифровальщика C3RB3R: злоумышленники взламывают устройства под управлением устаревших версий DiskStation Manager (DSM), шифруют данные и требуют выкуп. Пользователям рекомендуют срочно обновить DSM, а также закрыть доступ к панели управления NAS из интернета.
В компании объяснили, что атакующие эксплуатируют уязвимость, которая была исправлена еще в декабре 2024 года. При этом представители Synology не раскрывают, о каком именно баге идет речь.
В своем уведомлении представители компании ссылаются на бюллетень за ноябрь 2024 года, где описаны сразу три уязвимости. Наиболее серьезная из них, CVE-2024-10441 (9,8 балла по шкале CVSS), позволяет удаленно выполнить произвольный код. CVE-2024-50629 (5,3 балла) дает возможность читать некоторые файлы на устройстве, а CVE-2024-10445 (4,3 балла) — записывать их.
Исправления для этих багов были выпущены в составе DSM 7.2.2-72806-1, 7.2.1-69057-6, 7.2-64570-4, 7.1.1-42962-7 и 6.2.4-25556-8. Также, помимо установки патчей, в Synology советуют включить автоматические обновления.
Следует отметить, что предупреждение было опубликовано после многочисленных жалоб со стороны владельцев Synology NAS. Так, первые сообщения об атаках C3RB3R начали появляться в сети более двух недель назад. Пострадавшие писали, что шифровальщик добавляет к файлам расширение .L0CK3D и оставляет в каталогах записку read-me3.txt с требованием выкупа.
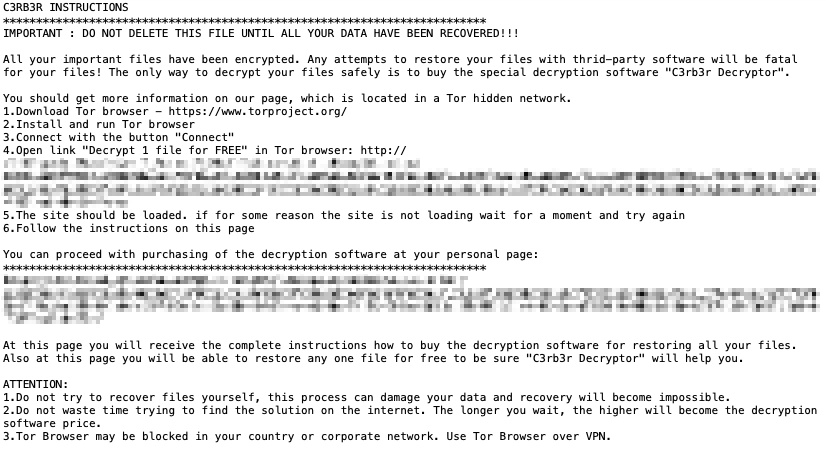
Фото: Bleeping computer
В этом послании злоумышленники предлагают жертве приобрести в даркнете инструмент C3rb3r Decryptor за несколько тысяч долларов США. В качестве доказательства работоспособности дешифратора пострадавшему обещают бесплатно восстановить один файл.
Интересно, что исследователи из китайской ИБ-компании Qihoo 360 связывают недавние атаки C3RB3R с эксплуатацией двух более свежих критических уязвимостей в DSM — CVE-2026-13684 и CVE-2026-13639 (обе набрали 9,8 балла по шкале CVSS), которые инженеры Synology исправили в сентябре 2026 года. Эти баги позволяют удаленно читать и записывать произвольные файлы на устройстве, а также проводить DoS-атаки.
Специалисты пишут, что после запуска C3RB3R сканирует файлы на скомпрометированном NAS, но пропускает 27 каталогов и файлы с рядом расширений, включая bat, dll, exe, msi и sys, стараясь не нарушить работу системы до завершения шифрования.
При этом масштаб потенциальной проблемы велик: по данным Shadowserver, сейчас в интернете доступны более 380 000 NAS Synology, хотя неизвестно, сколько из них используют уязвимые версии DSM.