










Уязвимость в KNOX затрагивала множество устройств Samsung, от Galaxy S9 до S25 - «Новости» » Интернет технологии
sitename
Основа будущих флагманов: Qualcomm представила мобильные процессоры Snapdragon 8 Elite Gen 6 и Elite Extreme Gen 6 - «Новости сети»
Представлен Motorola Signature 27 — первый смартфон на чипе Snapdragon 8 Elite Extreme Gen 6 - «Новости сети»
Anthropic представила Claude Opus 5.5 — флагманский ИИ для всех, который дешевле и во многом не хуже Fable 5.1 - «Новости сети»
«Плачу слезами счастья»: моддер добавил в Dark Souls 2 бесшовный кооператив на шестерых, и фанаты в восторге - «Новости сети»
Хакеры разобрали камеру Flock и обнаружили функцию детектирования людей - «Новости»
Группировка ShinyHunters взломала сайт хак-группы Clop - «Новости»
Сразу четыре хак-группы пользуются эксплоит-китом BlueMoon - «Новости»
ФБР изъяло домены DDoS-сервиса NightmareStresser - «Новости»
ИИ-модель Gemini атаковала три посторонние организации - «Новости»
OpenAI выпустила GPT-6 Sol и Luna — они дешевле предшественниц и делают меньше ошибок - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Уязвимость в KNOX затрагивала множество устройств Samsung, от Galaxy S9 до S25 - «Новости»

Исследователи LucidBit Labs обнаружили уязвимость во фреймворке Samsung KNOX. Баг затрагивал несколько поколений смартфонов серии Galaxy и позволял непривилегированному приложению повредить память ядра. Проблема существовала около восьми лет, а исправление вышло только в январе 2026 года.


Уязвимость получила идентификатор CVE-2026-20971 (7,8 балла по шкале CVSS), и специалисты объясняют, что она связана с двумя компонентами Samsung: PROCA и FIVE.


PROCA работает внутри ядра и проверяет процессы перед запуском, блокируя выполнение неавторизованного кода. Для проверки подсистема обращается к FIVE — механизму контроля целостности, который основан на Linux Integrity Measurement Architecture и доработан инженерами Samsung.


FIVE отслеживает целостность каждого запущенного процесса и хранит его текущий статус в объекте task_integrity. Когда процесс вызывает execve(), например, при запуске новой программы, система создает для него новый объект, а старый освобождает. В нормальных обстоятельствах это происходит почти мгновенно, однако многозадачность Android позволяла спровоцировать состояние гонки.


Так, один поток мог получить указатель на объект task_integrity, а затем потерять управление. Пока он был приостановлен, другой поток освобождал этот объект. После возобновления первый поток продолжал обращаться к уже освобожденной памяти, что приводило к проблеме типа use-after-free.
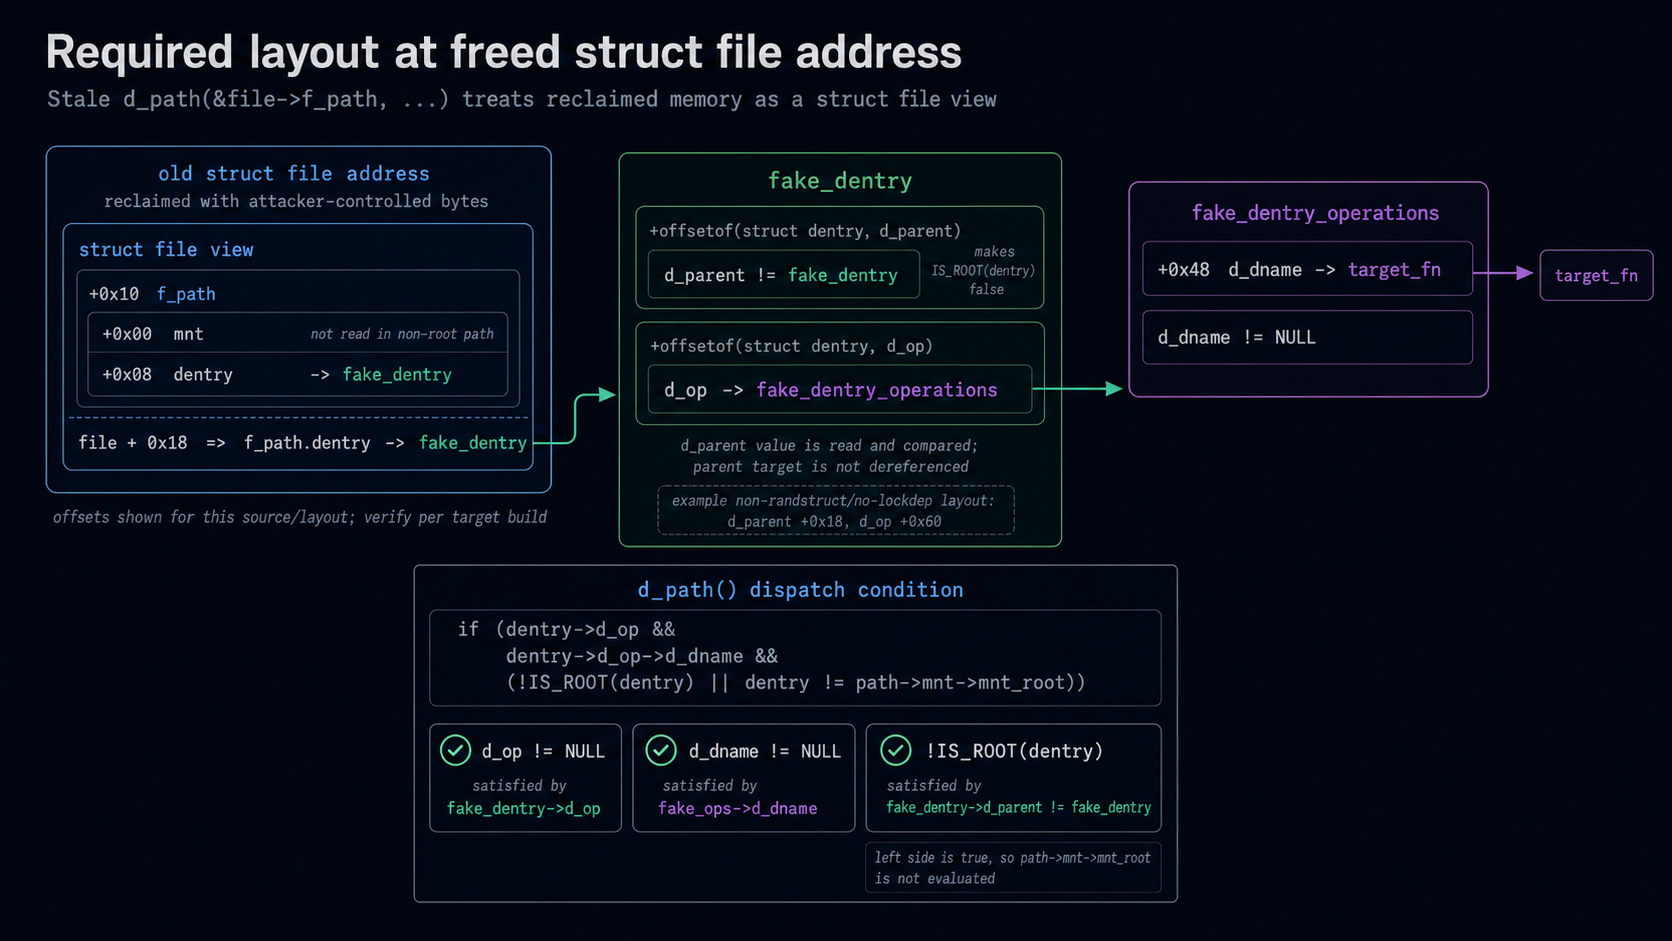


При этом отмечается, что эксплуатацию бага заметно осложняла защита Kernel Control Flow Integrity (KCFI), которая контролирует косвенные вызовы функций и мешает атакующему выполнить произвольный код. Поэтому превратить use-after-free в полноценный эксплоит было весьма сложно.


Тем не менее исследователи рассказывают, что нашли обходной путь. Они вынудили процесс загружать файл, который нельзя исполнить (в частности, файл не в формате ELF). В итоге, после ряда дополнительных манипуляций, появлялась возможность повторно занять освобожденный участок памяти контролируемыми данными.


По данным LucidBit Labs, атаку можно было запустить даже из недоверенного приложения. Успешная эксплуатация приводила к повреждению памяти ядра и потенциально открывала путь к получению более глубокого контроля над устройством.


При этом в бюллетене безопасности, выпущенном разработчиками Samsung, сказано, что для эксплуатации уязвимости требуются локальный доступ к устройству и взаимодействие с пользователем.


Специалисты Samsung сообщают, что устранили проблему с выходом январского обновления безопасности. Уязвимость затрагивала смартфоны Galaxy от S9 до S25, а также модели серии Galaxy A и девайсы на базе чипов Exynos и Qualcomm. В списке уязвимых систем перечислены Android 13, 14, 15 и 16.


Хотя уязвимость нельзя было эксплуатировать удаленно, исследователи подчеркивают, что атакующие могли сначала проникнуть на смартфон жертвы с помощью другой малвари, а затем использовать CVE-2026-20971 для повышения привилегий. Компрометация корпоративного телефона, в свою очередь, могла стать отправной точкой для атаки на внутреннюю сеть организации.
Исследователи LucidBit Labs обнаружили уязвимость во фреймворке Samsung KNOX. Баг затрагивал несколько поколений смартфонов серии Galaxy и позволял непривилегированному приложению повредить память ядра. Проблема существовала около восьми лет, а исправление вышло только в январе 2026 года. Уязвимость получила идентификатор CVE-2026-20971 (7,8 балла по шкале CVSS), и специалисты объясняют, что она связана с двумя компонентами Samsung: PROCA и FIVE. PROCA работает внутри ядра и проверяет процессы перед запуском, блокируя выполнение неавторизованного кода. Для проверки подсистема обращается к FIVE — механизму контроля целостности, который основан на Linux Integrity Measurement Architecture и доработан инженерами Samsung. FIVE отслеживает целостность каждого запущенного процесса и хранит его текущий статус в объекте task_integrity. Когда процесс вызывает execve(), например, при запуске новой программы, система создает для него новый объект, а старый освобождает. В нормальных обстоятельствах это происходит почти мгновенно, однако многозадачность Android позволяла спровоцировать состояние гонки. Так, один поток мог получить указатель на объект task_integrity, а затем потерять управление. Пока он был приостановлен, другой поток освобождал этот объект. После возобновления первый поток продолжал обращаться к уже освобожденной памяти, что приводило к проблеме типа use-after-free. При этом отмечается, что эксплуатацию бага заметно осложняла защита Kernel Control Flow Integrity (KCFI), которая контролирует косвенные вызовы функций и мешает атакующему выполнить произвольный код. Поэтому превратить use-after-free в полноценный эксплоит было весьма сложно. Тем не менее исследователи рассказывают, что нашли обходной путь. Они вынудили процесс загружать файл, который нельзя исполнить (в частности, файл не в формате ELF). В итоге, после ряда дополнительных манипуляций, появлялась возможность повторно занять освобожденный участок памяти контролируемыми данными. По данным LucidBit Labs, атаку можно было запустить даже из недоверенного приложения. Успешная эксплуатация приводила к повреждению памяти ядра и потенциально открывала путь к получению более глубокого контроля над устройством. При этом в бюллетене безопасности, выпущенном разработчиками Samsung, сказано, что для эксплуатации уязвимости требуются локальный доступ к устройству и взаимодействие с пользователем. Специалисты Samsung сообщают, что устранили проблему с выходом январского обновления безопасности. Уязвимость затрагивала смартфоны Galaxy от S9 до S25, а также модели серии Galaxy A и девайсы на базе чипов Exynos и Qualcomm. В списке уязвимых систем перечислены Android 13, 14, 15 и 16. Хотя уязвимость нельзя было эксплуатировать удаленно, исследователи подчеркивают, что атакующие могли сначала проникнуть на смартфон жертвы с помощью другой малвари, а затем использовать CVE-2026-20971 для повышения привилегий. Компрометация корпоративного телефона, в свою очередь, могла стать отправной точкой для атаки на внутреннюю сеть организации.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: