










Ботнет AryStinger заразил тысячи роутеров D-Link - «Новости» » Интернет технологии
sitename
Акции чипмейкеров и операторов дата-центров обрушились после победы демократов на выборах в США - «Новости сети»
В Гонконге застряли 600 тыс. ускорителей Nvidia H200 — Китай не хочет пускать к себе чипы конкурентов - «Новости сети»
Рабочие и Micron не поделили будущие сверхприбыли от бума ИИ — строительство передовой фабрики памяти под угрозой - «Новости сети»
Claude научился следить за деньгами пользователей: теперь ИИ-чат-бот можно подключить к банковским счетам - «Новости сети»
OpenAI представила GPT-6 Cyber — свою лучшую ИИ-модель для защиты от киберугроз - «Новости сети»
319 расширений для Chrome перехватывали поисковые запросы пользователей - «Новости»
Polymarket скомпрометировали из-за подмены записей DNS - «Новости»
Специалисты Google обезвредили ботнет, состоявший из 1,3 млн Android-устройств - «Новости»
Binance возобновила вывод еще 51 токена в сетях Ethereum и Solana после взлома на $6,3 млрд - «Новости»
Холодильники в европейских супермаркетах снова взломали - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Ботнет AryStinger заразил тысячи роутеров D-Link - «Новости»

Исследователи Qianxin XLab обнаружили неизвестный ранее ботнет AryStinger, который уже заразил более 4000 устаревших роутеров по всему миру. Малварь превращает скомпрометированные девайсы в прокси и использует их для выполнения сканирований, туннелирования трафика и других действий.


Специалисты пишут, что зараженные устройства работают как удаленно управляемые «исполнители». Так, операторы ботнета могут разбивать масштабные задачи на небольшие части и распределять их между множеством зараженных роутеров для параллельного выполнения.
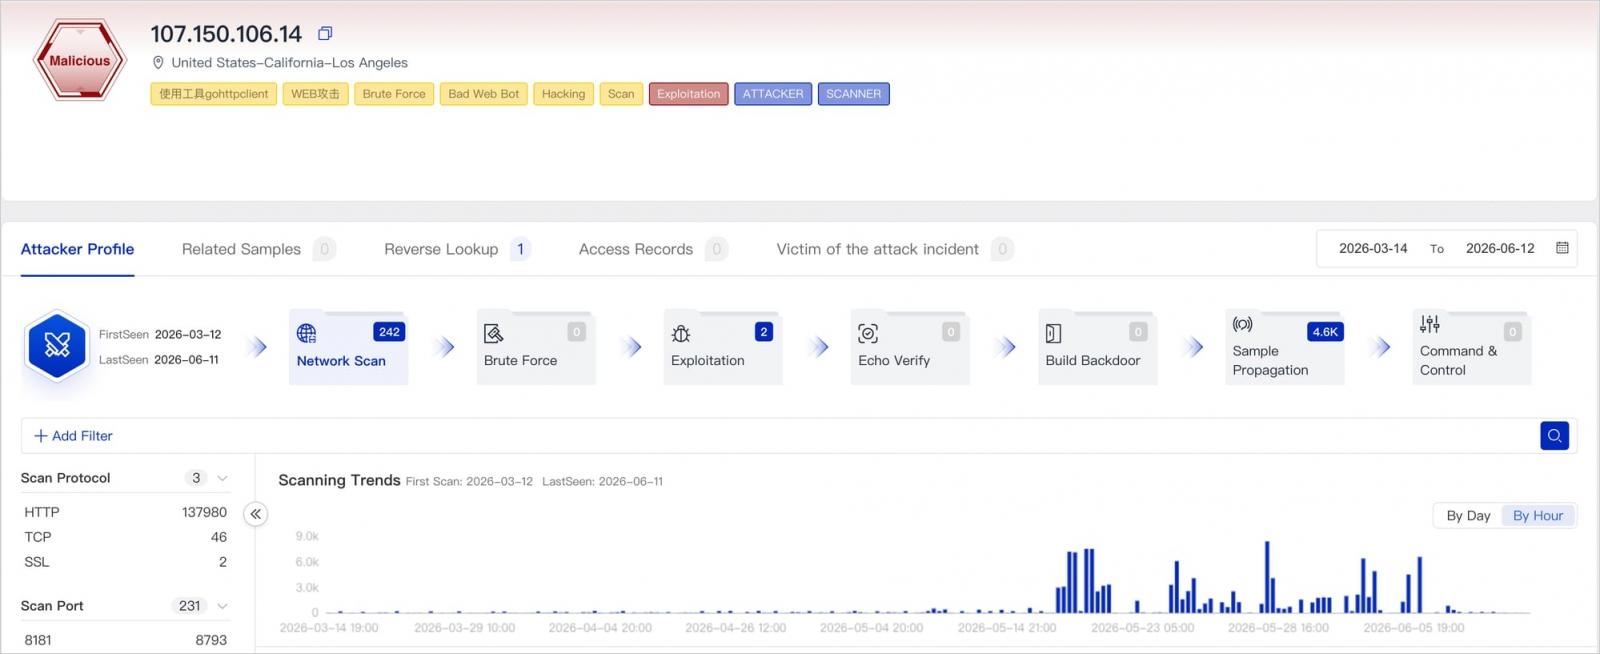


«Благодаря такой распределенной архитектуре атакующие могут эффективно провести предварительную разведку и повысить шансы на успех последующих атак», — объясняют исследователи.


Но возможности AryStinger не ограничиваются только поиском новых целей и проксированием вредоносного трафика. Малварь способна менять настройки DNS, перенаправлять браузерный трафик пользователя, а также незаметно отслеживать и потенциально похищать весь входящий и исходящий сетевой трафик.


Для заражения ботнет эксплуатирует старые уязвимости CVE-2013-3307, CVE-2016-5681 и CVE-2025-11837, а основными целями атак являются роутеры D-Link DIR-850L и DIR-818LW, которые давно не получают обновлений. При этом отмечается, что ранее эти же модели атаковал ботнет AVrecon, который в 2023 году вывели из строя специалисты компании Lumen.


Согласно данным Qianxin XLab, почти половина зараженных устройств находится в Южной Корее — 48,5%. Еще 31,8% приходится на Китай, 6,4% — на Швецию, 3,5% — на Малайзию и 2,5% — на Сингапур.


Исследователи выявили два варианта AryStinger. Одна версия написана на C и в основном атакует устаревшие роутеры, тогда как другой вариант, написанный на Go, нацелен на NAS.


Хотя второй вариант пока менее распространен, эксперты предупреждают, что он обладает более широкими возможностями. В частности, NAS-версия может проводить IP- и DNS-сканирование, запускать команды и дополнительные полезные нагрузки, а также проводить разведку в локальной сети с помощью опенсорсных инструментов для пентеста.


NAS-вариант малвари поддерживает шелл-команды, а также может выполнять исходный код на Go, Java и Python. Правда, отмечается, что для компиляции такого кода в зараженной системе должны присутствовать соответствующие рантаймы. Кроме того, из-за этой активности малварь становится намного заметнее для защитных решений.


Также в отчете подчеркивается, что распределенную инфраструктуру AryStinger в теории можно использовать и для генерации огромного числа DNS-запросов к резолверам. Но пока подобных атак зафиксировано не было.
Исследователи Qianxin XLab обнаружили неизвестный ранее ботнет AryStinger, который уже заразил более 4000 устаревших роутеров по всему миру. Малварь превращает скомпрометированные девайсы в прокси и использует их для выполнения сканирований, туннелирования трафика и других действий. Специалисты пишут, что зараженные устройства работают как удаленно управляемые «исполнители». Так, операторы ботнета могут разбивать масштабные задачи на небольшие части и распределять их между множеством зараженных роутеров для параллельного выполнения. «Благодаря такой распределенной архитектуре атакующие могут эффективно провести предварительную разведку и повысить шансы на успех последующих атак», — объясняют исследователи. Но возможности AryStinger не ограничиваются только поиском новых целей и проксированием вредоносного трафика. Малварь способна менять настройки DNS, перенаправлять браузерный трафик пользователя, а также незаметно отслеживать и потенциально похищать весь входящий и исходящий сетевой трафик. Для заражения ботнет эксплуатирует старые уязвимости CVE-2013-3307, CVE-2016-5681 и CVE-2025-11837, а основными целями атак являются роутеры D-Link DIR-850L и DIR-818LW, которые давно не получают обновлений. При этом отмечается, что ранее эти же модели атаковал ботнет AVrecon, который в 2023 году вывели из строя специалисты компании Lumen. Согласно данным Qianxin XLab, почти половина зараженных устройств находится в Южной Корее — 48,5%. Еще 31,8% приходится на Китай, 6,4% — на Швецию, 3,5% — на Малайзию и 2,5% — на Сингапур. Исследователи выявили два варианта AryStinger. Одна версия написана на C и в основном атакует устаревшие роутеры, тогда как другой вариант, написанный на Go, нацелен на NAS. Хотя второй вариант пока менее распространен, эксперты предупреждают, что он обладает более широкими возможностями. В частности, NAS-версия может проводить IP- и DNS-сканирование, запускать команды и дополнительные полезные нагрузки, а также проводить разведку в локальной сети с помощью опенсорсных инструментов для пентеста. NAS-вариант малвари поддерживает шелл-команды, а также может выполнять исходный код на Go, Java и Python. Правда, отмечается, что для компиляции такого кода в зараженной системе должны присутствовать соответствующие рантаймы. Кроме того, из-за этой активности малварь становится намного заметнее для защитных решений. Также в отчете подчеркивается, что распределенную инфраструктуру AryStinger в теории можно использовать и для генерации огромного числа DNS-запросов к резолверам. Но пока подобных атак зафиксировано не было.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: