В NuGet нашли вредоносный пакет, ворующий банковские данные - «Новости» » Интернет технологии
sitename
Спутниковая связь из iPhone появится на Android-смартфонах — Globalstar заключила сделку со Skylo - «Новости сети»
«Союз» выходит на широкую аудиторию: российские микрофоны начали продавать в рознице - «Новости сети»
В США придумали магнитно-акустический транзистор без электронов — он обещает ускорить вычисления в 1000 раз - «Новости сети»
Пять ошибок на миллион логических операций — Quantinuum в 100 раз превзошла результат Google по коррекции ошибок - «Новости сети»
«Мечта, ставшая реальностью»: моддер преобразила Fallout: New Vegas с помощью трассировки пути - «Новости сети»
Компания FirstVDS сообщила о взломе - «Новости»
Модели OpenAI взломали несколько сайтов и потратили криптовалюту из чужого кошелька - «Новости»
СМИ: в Минцифры предлагали использовать ИИ для выявления VPN - «Новости»
Android-троян Hirudo подменяет банковские приложения вредоносными версиями - «Новости»
СМИ: задержаны участники хак-группы DataSuckers, атаковавшей «Додо Пицца» и Tez Tour - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » В NuGet нашли вредоносный пакет, ворующий банковские данные - «Новости»

Специалисты компании Socket обнаружили необычный вредоносный пакет Sicoob.Sdk в репозитории NuGet. Малварь маскировалась под официальный C# SDK для работы с API бразильской финансовой кооперативной системы Sicoob и похищала данные, необходимые для аутентификации компаний в банковской инфраструктуре.


По данным исследователей, вредоносный код присутствовал в версиях пакета с 2.0.0 по 2.0.4, и малварь успели загрузить более 500 раз.
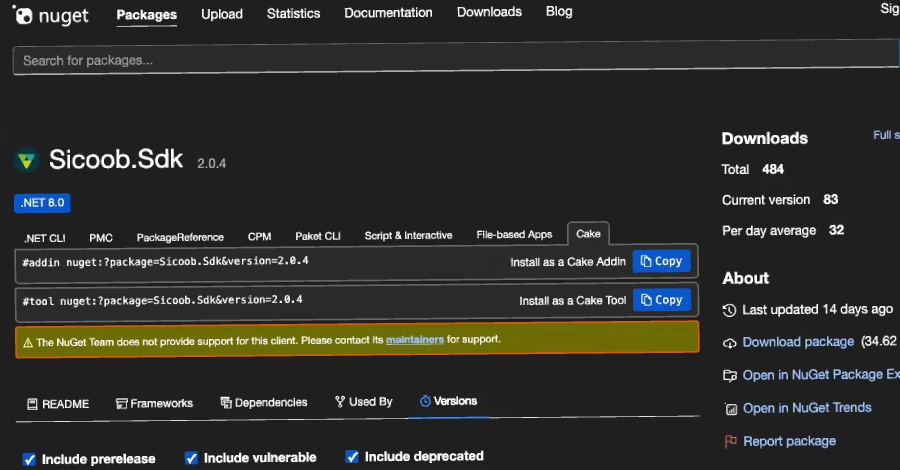


Sicoob — одна из крупнейших финансовых кооперативных систем Бразилии. Компании используют ее API для автоматизации банковских операций, включая обработку мгновенных платежей и генерацию динамических QR-кодов платежной системы Pix.


Как объясняют эксперты, вредоносный пакет собирал данные в тот момент, когда разработчик создавал экземпляр клиента SicoobClient: библиотека считывала с диска PFX-сертификат, кодировала его содержимое в Base64 и передавала на сторонний сервер вместе с идентификатором клиента и паролем к сертификату.


Однако только этим возможности вредоноса не ограничивались. Пакет также перехватывал ответы Boleto API и тоже отправлял их своим операторам. Boleto — популярный в Бразилии платежный механизм для онлайн- и офлайн-покупок. Такие данные могут содержать суммы платежей, сроки оплаты, идентификаторы транзакций, а также сведения о плательщиках и получателях средств.


В Socket предупреждают, что особую опасность могут представлять похищенные сертификаты. Дело в том, что после получения PFX-файла и пароля к нему, злоумышленники могут выдать себя за легитимную интеграцию с банковским API и выполнять операции от имени пострадавшей организации. Хуже того, компрометация таких учетных данных может привести к утечке финансовой информации клиентов и злоупотреблениям при проведении платежей.


Также исследователи подчеркивают, что малварь активно продвигалась через «Режим ИИ» в Google. Система рекомендовала Sicoob.Sdk как легитимную библиотеку для работы с API банка, что могло привести к дополнительным заражениям среди разработчиков.


После получения уведомления от исследователей администраторы NuGet заблокировали вредоносный пакет. Также выяснилось, что аккаунт sicoob, опубликовавший Sicoob.Sdk, разместил еще 11 пакетов, которые суммарно набрали около 6000 загрузок.


Организациям, которые использовали Sicoob.Sdk, рекомендуют немедленно удалить пакет, считать все связанные PFX-сертификаты скомпрометированными, заменить сертификаты и пароли, а также проверить журналы аутентификации и API на предмет подозрительной активности.

Специалисты компании Socket обнаружили необычный вредоносный пакет Sicoob.Sdk в репозитории NuGet. Малварь маскировалась под официальный C
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Foster
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: