Пользователи LastPass подвергаются атакам credential stuffing - «Новости» » Интернет технологии
sitename
Роскомнадзор рекомендовал операторам проверить роутеры MikroTik у абонентов - «Новости сети»
Intel 18A вскрыли под микроскопом: новые транзисторы есть, но TSMC всё ещё впереди - «Новости сети»
Агенты OpenAI предпринимали попытки атаки на один из сайтов ООН на протяжении нескольких месяцев - «Новости сети»
Из-за водяных знаков LLM могут стать уязвимее к промпт-инжектам - «Новости»
Северокорейские хакеры похитили 387,5 млн долларов США у биржи Bitget - «Новости»
ISC выпустил обновления BIND, устраняющие 14 уязвимостей - «Новости»
В ИИ-помощнике Meta Muse обнаружили серьезную уязвимость - «Новости»
Неисправленные уязвимости в смартфонах OnePlus позволяют получить root-права - «Новости»
Житель Бруклина получил до 12 лет тюрьмы за кражу почти $16 млн у клиентов Coinbase - «Новости»
Малварь ClosedQuorum использует Gemini, DeepSeek, Qwen и Mistral для принятия решений - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Пользователи LastPass подвергаются атакам credential stuffing - «Новости»

Разработчики менеджера паролей LastPass предупредили, что злоумышленники используют против пользователей атаки credential stuffing, пытаясь получить доступ к облачным хранилищам паролей.


Термином credential stuffing обычно обозначают ситуации, когда имена пользователей и пароли похищаются с одних сайтов, а затем используются на других. То есть злоумышленники имеют уже готовую базу учетных данных (приобретенную в даркнете, собранную самостоятельно и так далее) и пытаются использовать эти данные, чтобы авторизоваться на каких-либо сайтах и сервисах под видом своих жертв.


Издание The Record сообщает, что разработчики LastPass подтвердили информацию о продолжающихся атаках, после того как десятки пользователей рассказали в социальных сетях о получении писем с предупреждениями. Эти послания гласили, что LastPass заблокировал попытку входа в систему с правильным мастер-паролем, однако с иностранного IP-адреса (как правило, из Бразилии).
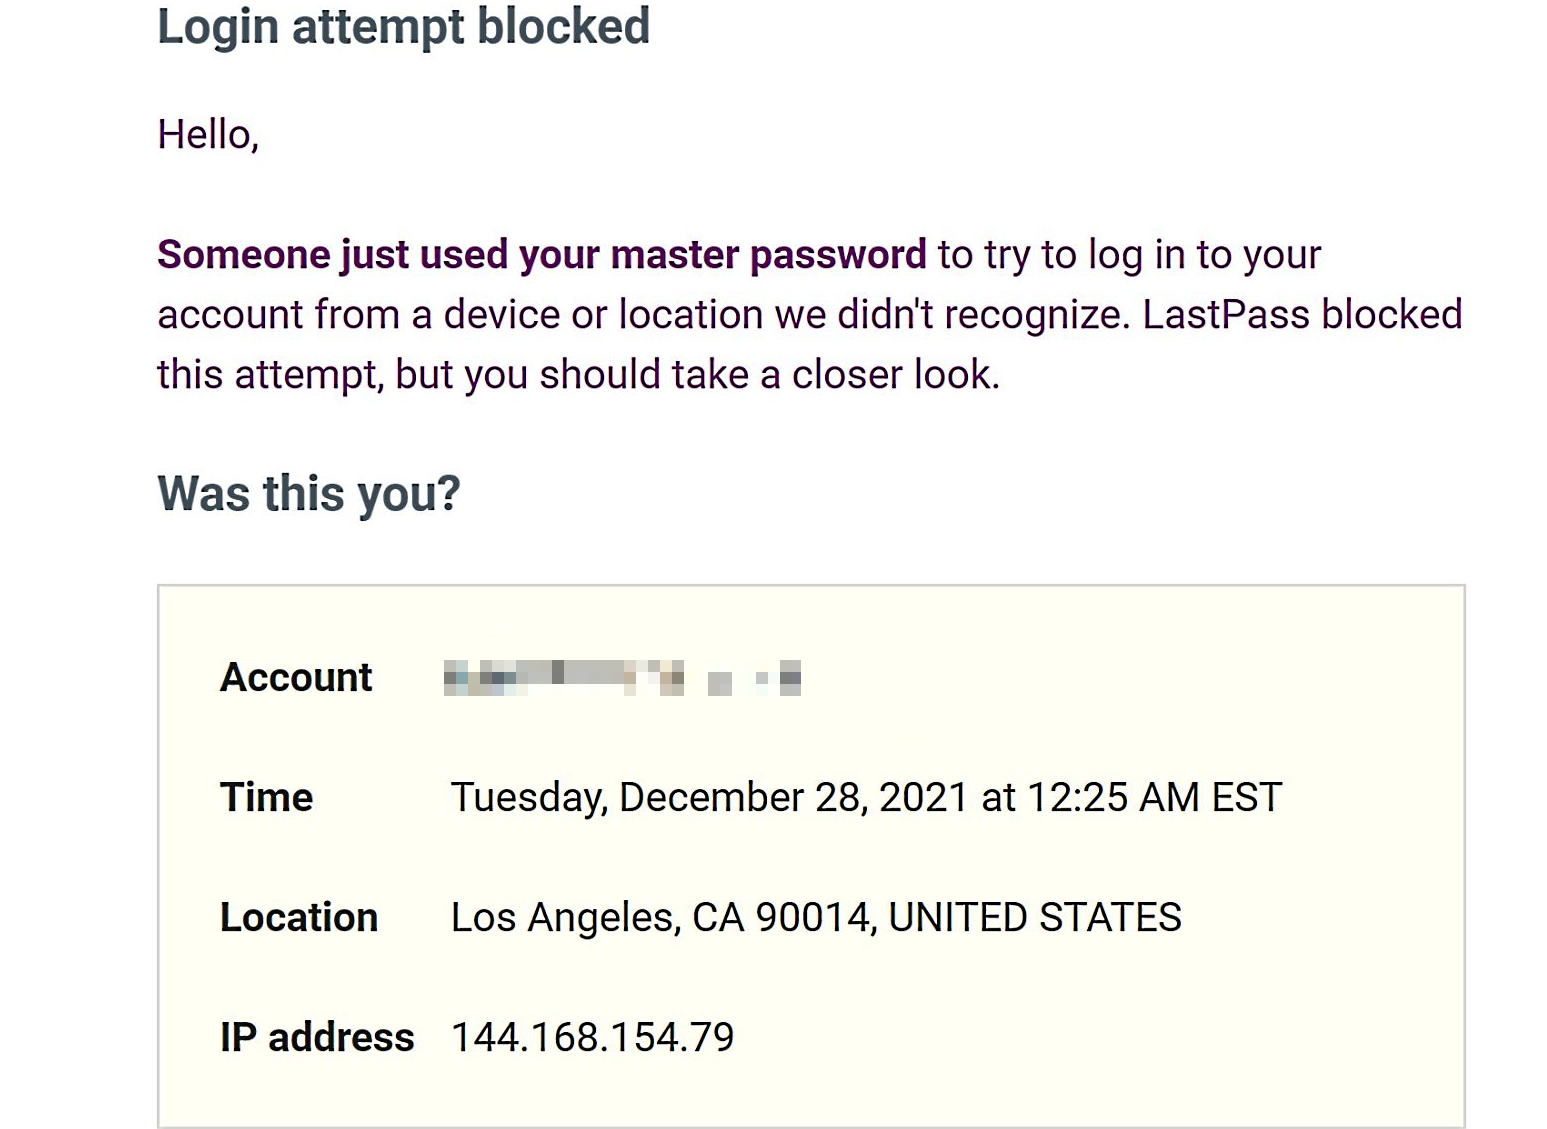


Журналисты отмечают, что это первый крупный прецедент использования credential stuffing атак против пользователей менеджера паролей. Атаки нацелены на облачные учетные записи LastPass, где пользователи могут сохранять и синхронизировать свои локальные пароли, чтобы их можно было использовать на разных устройствах.


В компании подчеркнули, что пока нет никаких свидетельств того, что к учетным записям LastPass был успешно осуществлен доступ или LastPass был скомпрометирован неизвестной третьей стороной.
Разработчики менеджера паролей LastPass предупредили, что злоумышленники используют против пользователей атаки credential stuffing, пытаясь получить доступ к облачным хранилищам паролей. Термином credential stuffing обычно обозначают ситуации, когда имена пользователей и пароли похищаются с одних сайтов, а затем используются на других. То есть злоумышленники имеют уже готовую базу учетных данных (приобретенную в даркнете, собранную самостоятельно и так далее) и пытаются использовать эти данные, чтобы авторизоваться на каких-либо сайтах и сервисах под видом своих жертв. Издание The Record сообщает, что разработчики LastPass подтвердили информацию о продолжающихся атаках, после того как десятки пользователей рассказали в социальных сетях о получении писем с предупреждениями. Эти послания гласили, что LastPass заблокировал попытку входа в систему с правильным мастер-паролем, однако с иностранного IP-адреса (как правило, из Бразилии). Something very strange and bad is happening to a lot of people's @LastPass accounts. I posted this to Hacker News and it gathered 192 comments, including 7 separate reports of master password breaches
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: